AppGateは、AppGate Optimizerの一般提供を開始したと発表しました。過剰に付与されたアクセス権によるリスクの低減、手作業によるアクセス権レビューの工数削減、そして監査担当者に対する最小権限アクセスの実証を支援する製品です。AppGate Optimizerはユーザーによるリソースへのアクセス状況を分析し、的確な変更案を提示します。管理者はその内容を確認して適用でき、ユーザーの業務フローが妨げられることはありません。
主なメリットは次のとおりです。
- 実際の利用状況に基づく最小権限の適用:次回の定期レビューを待たず、利用データで裏付けが取れた時点で権限を絞り込めます。
- ユーザーの業務を妨げずに攻撃対象領域を縮小:ユーザーが実際に必要とするアクセスだけに権限を合わせ、ラテラルムーブメント(横展開)を抑制します。アクセス権の見直しと更新の間も、ユーザーは通常どおり業務を続けられます。
- 手作業のレビューから継続的な分析へ:ログを調べ上げたり、過剰な権限や不要になった古いアクセス権を整理したりする作業の負担を減らせます。
- 監査に対応できる証跡の提供:最小権限の実現に向けた進捗を、利用実績に基づく証拠として監査担当者や取締役会に示せます。複数の規制フレームワークに対応します。
従来型のVPNを使っていても、ZTNAを導入していても、多くの組織は広範な権限付与から運用を始め、その後ほとんど見直しを行っていません。セキュリティ部門やIT部門は、アクセス権が過剰であることに気づいていても、安全に絞り込むための根拠を持っていないケースが少なくありません。広範なアクセス権を放置すればリスクは高まります。一方で、信頼できる利用データがないまま変更すれば、正当な業務に支障が出かねません。さらに規制当局は、組織が最小権限を口で主張するだけでなく、実際に運用で示すことを求めています。
AppGateのCPO(最高製品責任者)であるShimon Modi氏は、次のように述べています。「VPNをZTNAに置き換えることは重要なステップですが、ユーザーに広範な権限が付与されたままでは、攻撃者が動き回る余地が残ります。AppGate Optimizerは実際のアクセスデータを使い、正当な業務を妨げることなく、お客様がアクセス権を継続的に絞り込めるよう支援します。権限の最適化によって、リスクを低減できるだけでなく、最小権限に向けた進捗を監査担当者や取締役会に数値で示せます」
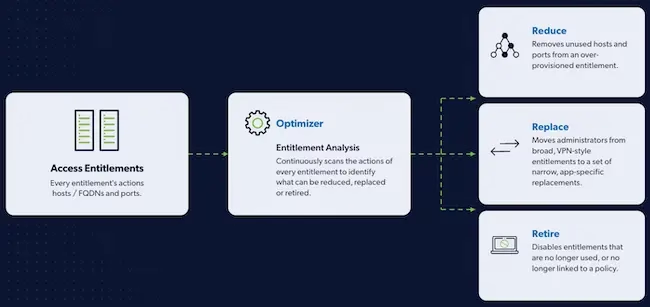
AppGate Optimizerは、特定時点で行う手作業のレビューに代わり、各権限が実際に使用しているホストとポートを継続的に分析します。提案する対応は3種類です。未使用のホストとポートの削減、VPN型の広範なアクセスからアプリケーション単位の権限への置き換え、そして使われなくなった権限やポリシーに紐づかない権限の廃止です。管理者は各提案の根拠を確認したうえで、ワンクリックで適用できます。ロールや利用状況が変わると、Optimizerが再スキャンを行います。これにより、アクセス権が再び無秩序に広がることなく、適切な範囲に保たれます。
翻訳元: https://www.helpnetsecurity.com/2026/11/17/appgate-optimizer/