
攻撃経路管理は、あらゆる修復会議の議論の軸を変える問いに答えるものです。問うべきは「どんな脆弱性が存在するか」ではなく、「どの脆弱性の連鎖が、フィッシングに遭ったノートPCからドメイン制御までの経路を攻撃者に開くのか」です。
この分野のツールは3つに分かれます。誰がどの権限を介して何に到達できるかを分析するアイデンティティ経路アナライザー、どのファイアウォールルールを通るどの経路が成立するかをモデル化するネットワーク経路モデラー、そして両者を統合するエクスポージャー管理プラットフォームです。
本ガイドでは、11のツールを経路計算の深さ、チョークポイントのランキング、そして出力が実際の修復リストなのか見栄えだけのグラフなのかという観点で評価します。あわせて、ステータスに関する注記が1件ある製品については、その点を率直に記載しました。評価結果は、CTEM(継続的脅威エクスポージャー管理)の検証段階やアイデンティティセキュリティプログラムに活用できます。
クラウドセキュリティソリューション
まずは機能比較表
| ツール | アイデンティティ経路分析 | ネットワーク経路モデリング | チョークポイントのランキング | 継続的な再計算 | 少人数チームでの運用 |
| SpecterOps (BloodHound) |  (中核) |
 |
|
(Enterprise) |
|
| XM Cyber | |
|
(中核) |
|
|
| CrowdStrike | |
|
|
|
|
| Palo Alto Networks | |
|
|
|
|
| Tenable | |
|
|
|
|
| Microsoft | |
|
|
|
|
| Cymulate | |
|
|
|
|
| FireCompass | |
|
|
|
|
| Zscaler | |
(ZT) |
|
|
|
| RedSeal |  |
(中核) |
|
|
|
| Forward Networks | |
(中核) |
|
|
|
評価方法
評価は調査に基づき、5つの基準で実施しました。経路計算の深さ(アイデンティティ、ネットワーク、ハイブリッド)、チョークポイントのランキング、修復の実行しやすさ、継続性、そして価格の明確さです。有償の掲載枠はありません。
1. SpecterOps (BloodHound):アイデンティティ経路の標準
BloodHoundは、この分野の源流であり標準です。Active DirectoryとEntraの関係をグラフ化し、攻撃者が実際にたどる権限経路を可視化します。業界全体が学んできたオープンソース版に加え、BloodHound Enterpriseでは継続的な監視とチョークポイントの優先順位付けが利用できます。
主な機能:AD/Entraの経路グラフ化、チョークポイントの優先順位付け、コミュニティでの実績。
価格体系:オープンソース版とEnterprise版。
評価:あらゆる場面で引用される、アイデンティティ経路の標準です。
2. XM Cyber:ハイブリッド経路エンジン
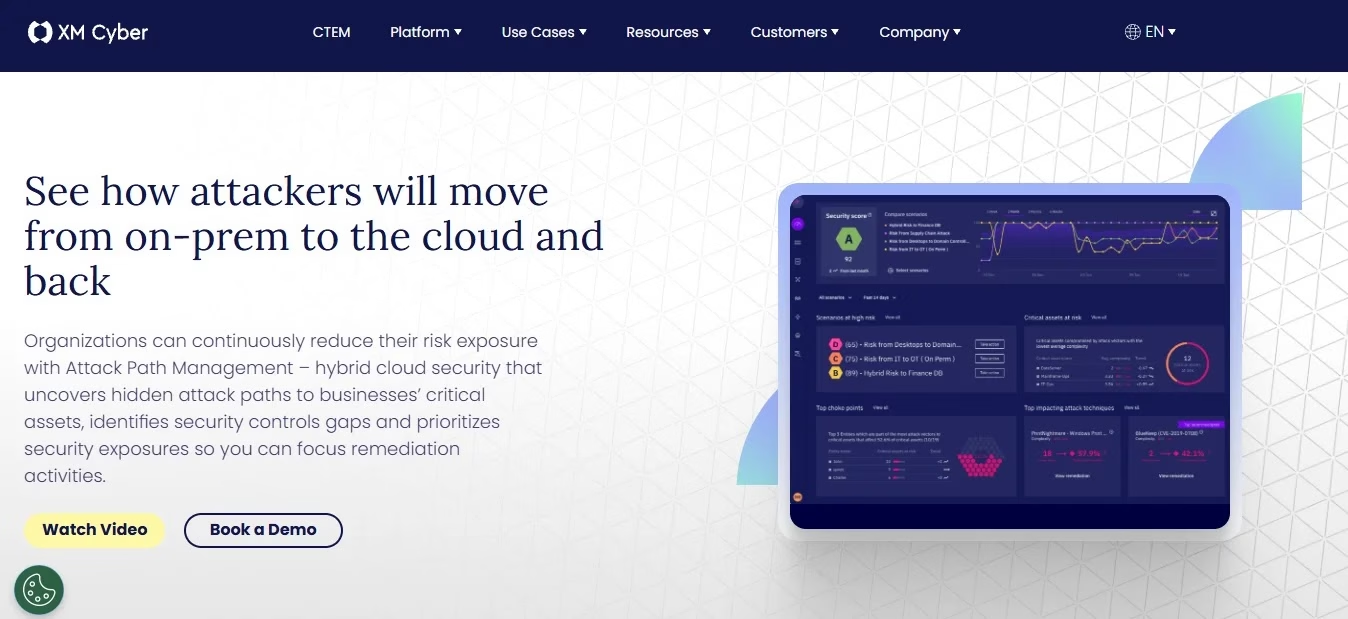
XM Cyberは、アイデンティティとネットワークの両面で継続的に計算を行います。侵入ポイントから最重要資産(クラウンジュエル)まで、エクスポージャーがどう連鎖するかを示し、チョークポイントのランキングによって、1つの修正でどれだけ多くの経路を断てるかが分かります。ハイブリッド経路の基準となる製品で、修復のコストパフォーマンスにも優れています。
サイバーセキュリティ研修コース
主な機能:ハイブリッド経路の計算、チョークポイントのランキング、継続的なモデル更新。
価格体系:SaaSプラットフォーム。
評価:1つの修正で多くの経路を断つエンジンです。
3. CrowdStrike:コンソールに統合されたアイデンティティ経路
CrowdStrikeは、攻撃経路分析をFalconコンソールに組み込んでいます。アイデンティティ脅威の検知とエクスポージャーのグラフ化を、エージェントが収集した信頼性の高いエンドポイントデータと結び付け、攻撃者に関するテレメトリに基づいて優先順位を付けます。Falconを導入済みの環境では、攻撃経路の情報がSOCのワークフローに組み込まれます。
主な機能:アイデンティティ経路の分析、コンソールの一元化、攻撃者情報に基づくランキング。
価格体系:Falconモジュール。
評価:SOCのコンソールで扱える攻撃経路です。
4. Palo Alto Networks:プラットフォーム統合型の経路
Palo Altoは、経路分析をプラットフォームのエクスポージャー管理に組み込んでいます。ネットワークとクラウドの経路コンテキストを、Xpanseによる資産発見やXSIAMの自動化と組み合わせます。Cortexの強力なエコシステムの中で、攻撃経路はエクスポージャー管理基盤を構成するレイヤーの1つという位置付けです。
主な機能:ネットワーク/クラウドの経路、プラットフォームとの融合、自動化。
価格体系:Cortexモジュール。
評価:プラットフォームのレイヤーとしての経路分析です。
5. Tenable:エクスポージャー全体を対象とした経路
Tenableの攻撃経路機能は、Alsidに由来するアイデンティティ分析とエクスポージャーのグラフ化で構成されます。インフラ、クラウド、アイデンティティの検出結果と同じTenable Oneの優先順位付けに集約されます。Tenableを使うプログラムでは、攻撃経路も1つのキューで扱えます。
主な機能:アイデンティティとエクスポージャーの経路、環境全体の一元化、VPRのコンテキスト。
価格体系:Tenable One。
評価:エクスポージャー全体の中で扱う経路分析です。
6. Microsoft:環境ネイティブの経路
MicrosoftのSecurity Exposure Managementは、監視対象の環境全体で攻撃経路を計算します。アイデンティティ、エンドポイント、クラウドをグラフ化し、重要資産のタグ付けも行います。多くの企業がすでに保有しているライセンスの機能として提供されます。
クラウドセキュリティソリューション
主な機能:環境ネイティブの経路、重要資産のタグ付け、ライセンスに含まれることによるコスト面の利点。
価格体系:Defender/E5関連。
評価:すでにライセンスを持っている可能性がある攻撃経路機能です。
7. Cymulate:検証済み経路のレーン
Cymulateは、経路の考え方に検証を加えます。横展開(ラテラルムーブメント)の対象領域でコントロールをテストし、実際に通過できる経路を確認します。その結果は、エクスポージャー管理に反映されます。モデル化だけでなく、テストによって裏付けられた経路を扱える点が特徴です。
主な機能:検証済み経路、コントロールのテスト、エクスポージャー管理との収束。
価格体系:モジュール型SaaS。
評価:検証で裏付けられた経路です。
8. FireCompass:継続的リコンによる経路のレーン
FireCompassは、継続的な自動偵察(リコン)とレッドチーミングを実行し、攻撃者が連鎖させる外部から内部への経路を描き出します。外側から内側へ向かう悪用可能なルートを洗い出す、アウトサイドイン型の経路発見レーンです。
主な機能:継続的なリコン、外部から内部への経路、自動化されたレッドチーミング。
価格体系:サブスクリプションの各プラン。
評価:外側から経路を探すツールです。
9. Zscaler:ゼロトラスト経路のレーン
Zscalerは、自社のゼロトラスト基盤を通じて経路を分析します。アタックサーフェスと横展開のリスクを、すでに通信が集約されている同社のエクスチェンジ上で評価し、到達可能な経路を減らすセグメンテーションを提案します。ゼロトラストに特化した経路分析のレーンです。
主な機能:ゼロトラスト基盤での経路分析、セグメンテーションの提案、横展開リスク。
価格体系:Zscalerモジュール。
評価:ゼロトラスト基盤から評価する経路分析です。
10. RedSeal:ネットワークモデルの専門ツール
RedSealは、ネットワークモデルから経路を計算します。ファイアウォール、ルーター、クラウドのセキュリティグループの実態をマッピングし、実際に到達可能なルートと、それを遮断しているコントロールを示します。コンプライアンスやレジリエンスの観点も加わります。ネットワーク経路の深い分析に強い専門ツールです。
主な機能:ネットワークモデルに基づく経路、コントロールの到達可能性分析、レジリエンスのコンテキスト。
価格体系:プラットフォームライセンス。
評価:ネットワーク経路を深く分析したい場合の有力な選択肢です。
11. Forward Networks:デジタルツイン型の攻撃経路エンジン
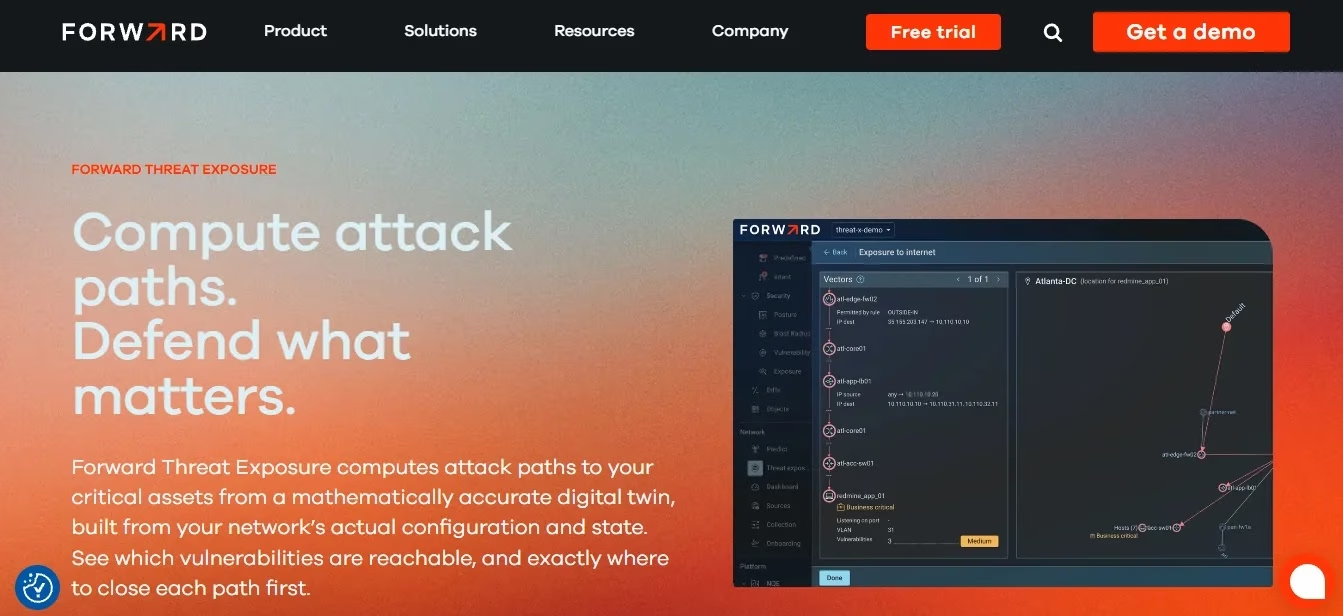
Forwardは、数学的に正確なデジタルツインを用いて、ハイブリッドネットワーク全体の攻撃経路をモデル化します。到達可能な脆弱性とネットワークのチョークポイントを特定します。
主な機能:ネットワークのデジタルツイン、攻撃経路分析、到達可能性の検証。
価格体系:Forward Enterpriseプラットフォームのサブスクリプション。
評価:攻撃者が実際に到達できるネットワーク経路を示します。
総合比較表
| ツール | 経路の焦点 | チョークポイントのランキング | 継続性 | 修復アウトプット | 価格モデル |
| BloodHound | アイデンティティ(中核) | あり(Enterprise) | 継続的(Enterprise) | チョークポイントの修正 | オープンソース+Enterprise |
| XM Cyber | ハイブリッド | 中核 | 継続的 | 1つの修正で多数の経路を遮断 | SaaS |
| CrowdStrike | アイデンティティ | あり | 継続的 | Falconのワークフロー | モジュール |
| Palo Alto | ネットワーク/クラウド | あり | 継続的 | XSIAMによる自動化 | Cortexモジュール |
| Tenable | アイデンティティ+エクスポージャー | あり | 継続的 | エクスポージャーのワークフロー | Tenable One |
| Microsoft | 環境全体の経路 | あり | 継続的 | Defender経由 | ライセンス同梱に近い形 |
| Cymulate | 検証済み経路 | あり | 継続的 | テストによる確認 | モジュール |
| FireCompass | 外部→内部 | 一部 | 継続的 | リコンの検出結果 | プラン別 |
| Zscaler | ゼロトラスト基盤 | あり | 継続的 | セグメンテーションの提案 | モジュール |
| RedSeal | ネットワークモデル(中核) | あり | 継続的 | コントロール到達性の修正 | ライセンス |
| Forward Networks | ネットワークのデジタルツイン(中核) | あり(到達可能な経路) | 継続的/モデル更新 | 到達可能性とポリシーの修復 | プラットフォームのサブスクリプション |
購入前のチェックリスト
攻撃経路管理が最も効果を発揮するのは、最初のレポートでフィッシングに遭ったワークステーションからドメイン制御までの実行可能な経路が示されたときです。そこで問われるのは、翌週の月曜日に組織として何をするかです。
最初の実行は、Active Directoryとクラウド IAMのアイデンティティ層に絞るとよいでしょう。現実の攻撃経路ではアイデンティティの設定不備が大半を占め、その修復はパッチ適用ではなく、ほとんどが設定変更で済むためです。多くのプログラムがBloodHound系を土台にしているのも、これが理由です。
チョークポイントのレビューも確立してください。50件のエンドポイントの検出結果を個別に潰すのではなく、50本の経路を断つ1つのホップを修正するという考え方こそ、この分野の経済合理性の核心です。各プラットフォームが、遮断できる経路の数で修正に優先順位を付けているかを確認しましょう。
政治的な摩擦も覚悟が必要です。経路の検出結果は、アイデンティティ、クラウド、インフラの各チームに同時に関わるためです。環境が変化すると経路が再び開くため、再計算の頻度も確認してください。評価の前には、Skyboxのステータス確認を行うことも欠かせません。そのうえで、確認された経路はCTEMの検証やアタックサーフェスのプログラムに引き継ぎます。
各プラットフォームの差が最も大きく表れるのは、ドメインをまたぐ経路の連結と、修正の優先順位付けの明快さです。いずれも、自社のトポロジーで試さなければ証明できません。
FAQ
2026年のおすすめの攻撃経路管理ツールは?アイデンティティ経路ならBloodHound、ハイブリッド計算ならXM Cyber、コンソール統合型ならCrowdStrike、ネットワークモデルの深さならRedSealです。そのほか、Palo Alto、Tenable、Microsoft、Cymulate、FireCompass、Zscaler、Skybox(ステータス確認が必要)が、それぞれの得意分野で選択肢になります。
攻撃経路とは何ですか?設定不備、認証情報、エクスポージャーといった悪用可能なステップが連なったもので、攻撃者は最初の足掛かりから最重要資産までこれをたどります。経路を管理するとは、こうした連鎖を見つけて断ち切ることです。
アイデンティティ経路とネットワーク経路、どちらのツールを選ぶべきですか?実際の侵害ではAD/Entraの権限悪用によるアイデンティティ経路が大半を占めます。ネットワーク経路(RedSeal系)は、セグメンテーションや到達可能性の観点で重要です。XM Cyberのようなハイブリッドエンジンは、その両方をつなぎ合わせます。
チョークポイントとは何ですか?修正することで、最も多くの攻撃経路を一度に断てる1つのホップのことです。遮断できる経路の数でランク付けすることが、すべてにパッチを当てる方法に対するこの分野の最大の経済的優位性です。
経路はどのくらいの頻度で再計算すべきですか?常時が望ましいです。環境は変化し、経路は毎週のように再び開くためです。年1回の静的なスナップショットでは、その後に生じた隙を見逃してしまいます。
まとめ
50本の経路を断つ1つのホップを修正することが重要です。BloodHoundはアイデンティティ系の源流として基盤となり、XM Cyberはハイブリッドな経路をつなぎ合わせます。CrowdStrike、Tenable、Microsoftは環境全体をカバーし、RedSealはネットワークをモデル化し、Zscalerは基盤から評価し、FireCompassは外側からのルートを見つけ出します。まずアイデンティティに絞って着手し、チョークポイントで優先順位を付け、継続的に再計算し、確認された経路はCTEMサイクルに引き継いでください。
契約の前に、Skyboxのステータスを必ず確認してください。
翻訳元: https://gbhackers.com/attack-path-management-buyers-guide/