2028年までに、セキュリティオペレーションチームではアナリストよりエンジニアが50%多くなる見通しです。これは、アナリストのPete Shoard氏が執筆した2026年のGartnerレポート「The Roles Required for the AI-Enabled Security Operations Center (SOC)」に盛り込まれた予測の一つです。
この予測どおりになれば、SOCのシステムを構築・調整する人材の数が、アラートキューを処理する人材を上回ることになります。
Gartnerは、アラート対応の変化から議論を始めています。レポートによると、AI SOCエージェントは、一般的な検知や従来型の検知のユースケースにおいて、アラート対応の作業をすでに大幅に削減しています。レポートはこの状況を、アラート処理がSOCの主要機能ではなくなることを意味すると説明しています。
そのうえでレポートは、SOCで働く人々にとっての影響を検討しています。アナリストはトリアージからケースオーナーシップへと軸足を移し、エントリーレベルの職種には新たな入り口が必要になります。
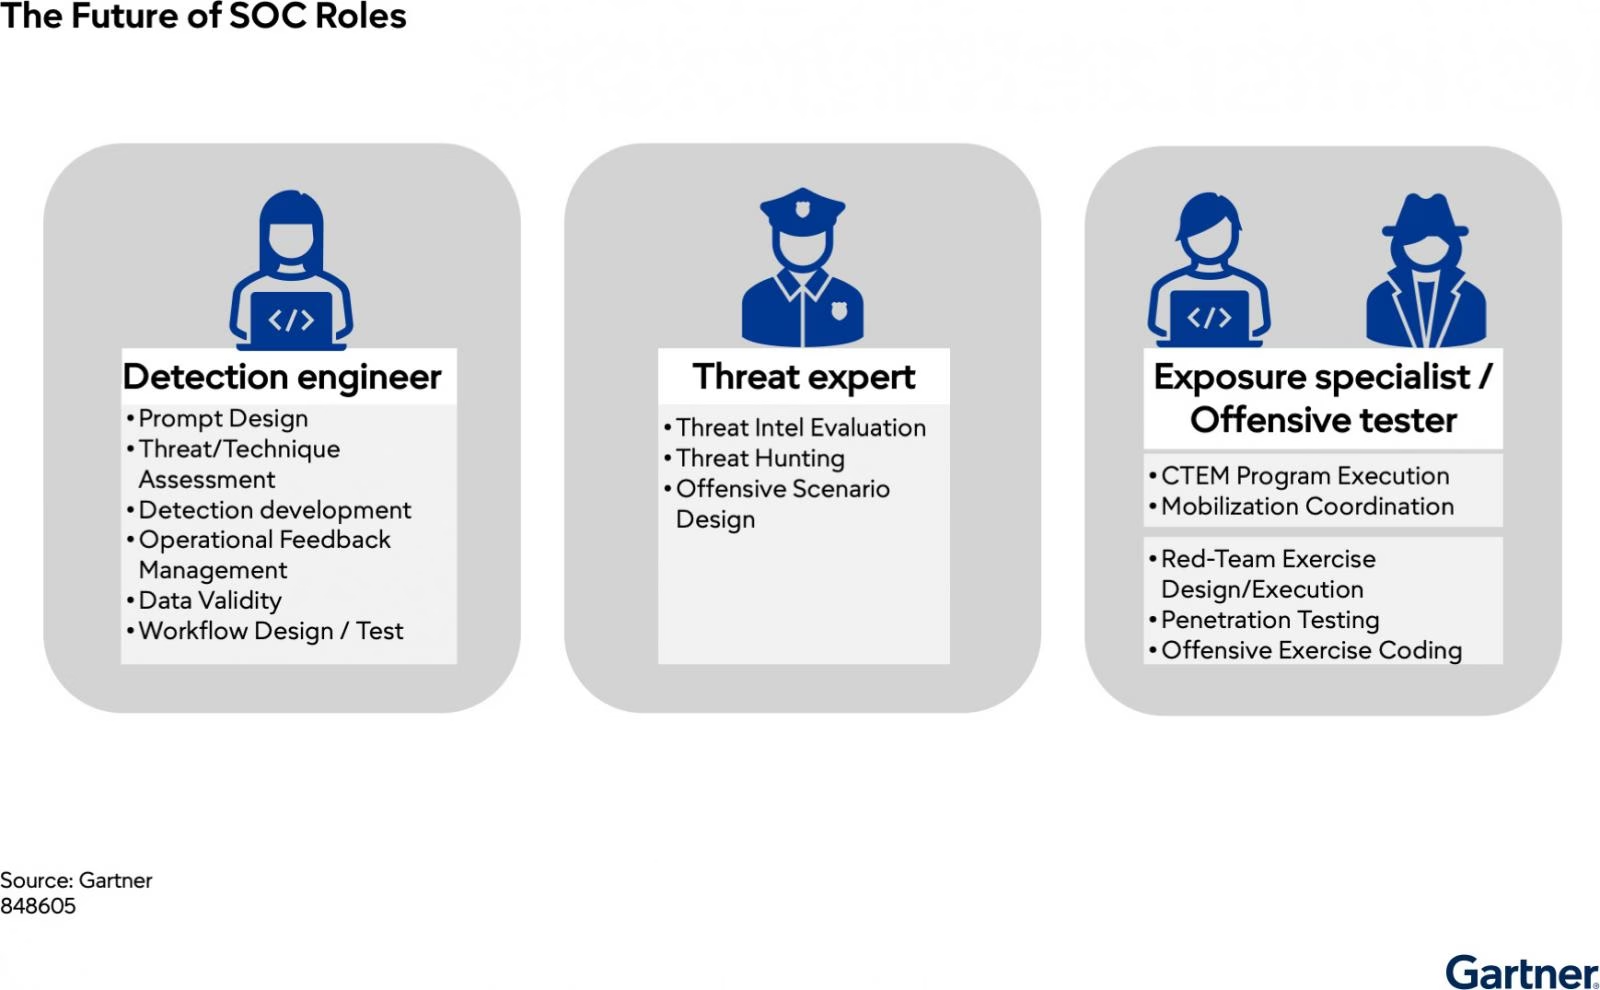
検知エンジニアリングはより広範なエンジニアリング職へと拡大し、指標はアラートからケースと意思決定へと移ります。エクスポージャー管理は、SOCの常設機能になります。
Prophet Securityは、このレポート全文を無料でダウンロードできるよう提供しています。
アナリストはアラートのトリアージからケースオーナーシップへ
アナリストに対するGartnerの提言は明快です。「人間のアナリストは、アラートのトリアージ業務から、エンドツーエンドのケースオーナーシップと、効果的な対応オプションの伝達へと移行しなければならない」。実際には、エージェントがアラートを調査し、その後の対応はアナリストが責任を持つことになります。
具体的には、エージェントの発見事項を確認し、対応策を選び、実際に動く関係者に選択肢を説明する役割です。
レポートはさらに、AIが組み立てたケースファイルは、チームが信頼する前に人間による意味のある検証が必要だとも指摘しています。そのため、アナリストは結論をゼロから出す作業が減り、結論が妥当かどうかを判断する時間が増えます。
Gartnerの見方では、こうした変化でチームが縮小するわけではありません。レポートは「SOCは2030年までに縮小することはない」と述べています。アラート処理を担ってきた人材は、検知エンジニアリング、脅威に関する専門知識、攻撃側の視点でのテスト、エクスポージャー管理へと振り向けられます。
現場の実務者も同様に見ています。Prophet Securityの調査「State of AI in Security Operations 2026」では、250人超のCISO、SOCリーダー、実務者にこの点を尋ねました。回答者のうち57%はチームの規模が現状維持になると予想し、9%は拡大すると予想しています。
エントリーレベルの職種には新たな入り口が必要
多くのアナリストは、Tier 1のトリアージで仕事を覚えてきました。いまAIは、こうしたティア構造をフラット化しています。大量のアラートをさばく中で、自社環境における「通常の状態」を身につけてきたのです。Gartnerのレポートは、L1とL2の役割がどう変わるのか、またSOCリーダーが今から取り組むべき育成と人員配置の見直しにも触れています。エージェントがトリアージを引き継ぐと、チームが意図的に代わりの経験を用意しない限り、若手アナリストは判断力を養う反復の機会を失います。
これを補う方法が三つあります。
-
エージェントの作業を学ぶ。エージェントが投げかけたすべての問い、実行したすべてのクエリ、判断の根拠となった証拠を記録しておけば、クローズしたアラートの一つひとつが実例教材になります。若手アナリストは、自分なら同じクエリを実行して同じ結論に至ったかを確かめられます。JBPCOでは、新人アナリストを数か月でシニアレベルの習熟度まで育成できました。
-
早期にケースを担当する。Gartnerが示すケースオーナーシップへの移行は、新人アナリストにも当てはまります。リスクの低いケースのエンドツーエンドの担当を、シニアのレビュアー付きで任せることで、レポートがアナリストの役割の中心に据える意思決定と対応の伝達を実践できます。
-
修正内容をフィードバックする。Gartnerは、将来の検知エンジニアの責務に「運用フィードバック管理」を挙げ、AIの精度向上のためにアナリストが提供するフィードバックが増えると見込んでいます。Prophet Securityの顧客では、アラート対応から、AIプラットフォームが調査で使うガイダンスの整備へと軸足を移したアナリストがすでにいます。環境をまだ学んでいる新人にも、同じ作業は向いています。
管理すべきリスクは、エージェントの言うことを追認するだけのアナリストになってしまうことです。対策の一つは、アナリストがエージェントの判断を見る前に一部のケースを自力で調査し、両者を比較する方法です。
検知エンジニアリングはSOCエンジニアリングへ拡大
2028年の予測は、エンジニアリング業務をより広く捉えた定義に基づいています。Gartnerは、検知エンジニアリングが、より広範なSOCエンジニアリングの領域へと拡大すると説明しています。
レポートはSOCリーダーに対し、「検知エンジニアリングの職務記述書と採用要件を再定義する」よう求めています。新しい職務記述書には、ルール作成にとどまらず、プロンプト設計、ワークフローのテスト、AI出力の検証を含めるべきだとしています。また、バージョン管理、テスト、ロールバックといったソフトウェアエンジニアリングの手法も求めています。
エージェントを本番運用すると、これらはいずれも実際に発生する業務に対応します。
-
プロンプト設計とガイダンス:資産の重要度、VIPユーザー、既知の無害な管理者操作など、エージェントが自社環境で調査する際に使う指示とコンテキストを書くことです。
-
ワークフローのテスト:検知ルールを公開前にバックテストするのと同じように、エージェントのワークフローを稼働前に過去のインシデントで検証することです。
-
AI出力の検証:エージェントの判断を定期的にサンプリングし、レビュアーがどの程度同意するかを測定することです。
-
バージョン管理とロールバック:ガイダンスや検知ルールの変更をコードとして管理し、問題のある変更を追跡して元に戻せるようにすることです。
エージェントによって空いたアナリストの時間は、脅威ハンティングにも振り向けられます。「State of AI in Security Operations 2026」の調査では、週1回以上ハンティングを行うチームの49%が、検知で見逃していた悪意ある活動をハンティングで発見したと回答しました。
ハンティングの頻度が最も低いチームでは、この割合は8%でした。ハンティングで確認された発見事項は、エンジニアが自社環境向けに新たな検知ルールを書くきっかけになることが少なくありません。
指標はアラートからケースと意思決定へ
測定に関するGartnerのガイダンスは簡潔です。「アラートの指標を記録するのをやめ、ケースと意思決定に基づいてSOCを運営せよ」。レポートは、SOCリーダーに対し、アラート量、クローズ率、平均検知時間から離れ、ケースの正確性、サイクルタイム、意思決定の確度に目を向けるよう促しています。
それぞれを数値化する方法の一例を挙げます。
-
ケースの正確性:エージェントとアナリストの双方が扱ったクローズ済みケースから、毎週一定数をサンプリングしてレビューし、レビュアーが判断に同意する頻度を追跡します。
-
サイクルタイム:最初のシグナルから、対応を含むケースの意思決定までの時間を測定します。
-
意思決定の確度:各判断をどれだけの証拠が裏付けているか、また後から判断が覆される頻度を記録します。
アラート件数はキャパシティ計画には引き続き役立ちますが、判断が正しかったかどうかはほとんど示しません。新しい指標は、平均対応時間など、チームがすでに報告しているSOC指標と併用できます。
エクスポージャー管理はSOCの常設機能に
Gartnerのレポートは、エクスポージャー管理を「何よりも先に投資すべき、新たなSOCの能力」と位置づけています。継続的脅威エクスポージャー管理(CTEM)は、年次や四半期ごとの取り組みではなく、SOCの常設機能として運用すべきだとしています。
さらに、2030年までにSOCは大部分が攻撃的な視点で動くようになり、攻撃者と同じ方法で自社のビジネスをテストするようになると予測しています。
多くのセキュリティチームは、こうした継続的なテストを何年も前から実施したいと考えながら、そのための時間をほとんど確保できずにいました。エージェントがアラートキューを処理するようになれば、エクスポージャー業務へ移ったアナリストやエンジニアが、エクスポージャーが現れるたびに検証できるようになります。
そこで見つかった内容は、検知ルールを書く担当者やハンティングを計画する担当者に引き継がれます。
移行の計画
レポートの提言は、AI SOCの導入後よりも導入前に判断したほうが容易な意思決定に落とし込めます。
-
現在の役割を、Gartnerが拡大すると見込む業務(ケースオーナーシップ、SOCエンジニアリング、ハンティング、エクスポージャー管理)と照らし合わせて整理します。
-
レポートの推奨どおり、検知エンジニアの職務記述書を書き換え、プロンプト設計、ワークフローのテスト、AI出力の検証を盛り込みます。
-
トリアージ量が減る前に、ケースオーナーシップやフィードバック業務を含むエントリーレベルのキャリアパスを設計します。
-
導入の前後を比較できるよう、ケースの正確性とサイクルタイムのベースラインを記録します。
-
年1回ではなく継続的に実施するエクスポージャー管理の取り組みを一つ選びます。
Prophet Securityの支援内容
Prophet Securityは、150人超のCISOやセキュリティリーダーの投票で選ばれる「Rising in Cyber 2026」に選出された、主要なエージェント型AI SOCプラットフォームです。同社のプラットフォーム「Prophet AI」は、専門特化したAIエージェントを使い、チームがすでに運用しているスタック上で、アラートの調査、脅威のハンティング、検知ルールの構築と調整を行います。
上記の変化に対応する機能は次のとおりです。
-
ケースオーナーシップ:Prophet AI SOC Analystはすべてのアラートを調査し、判断の根拠となったあらゆる問い、クエリ、証拠を記録します。これにより、アナリストはケースを担当し、推論を検証できます。関連する調査を一つのインシデントにまとめ、チームが承認した対応アクションのみを実行します。
-
SOCエンジニアリング:Prophet AI Detection Engineerは、チーム自身の調査から作成したMITRE ATT&CKカバレッジマップを常に最新の状態に保ちます。そのうえで、調査、ハンティング、カバレッジのギャップから得られた知見をもとに、検知ルールを構築・調整します。変更はすべてチーム自身の履歴でバックテストされ、レビュー可能なバージョン管理付きの提案として届きます。デフォルトでは、チームが承認するまで本番環境には反映されません。調査ステップを変更するガイダンスも、バージョン管理とテストが可能です。
-
脅威ハンティング:Prophet AI Threat Hunterは、深刻な新たな脅威が出現すると、ハンティングを自動的に実行します。カバレッジのギャップを対象にしたスケジュール実行のハンティングや、チームが平易な言葉の質問として書いたハンティングも、チームが設定した頻度で実行されます。疑わしい発見はProphet AI SOC Analystに渡されて本格的な調査が行われ、検証済みのものは新しい検知ルールの候補になります。
-
ケースの正確性:Prophet Securityは、ISO 2859-1に基づくサンプリング監査を含む継続的なQAプログラムを通じて、Prophet AIの判断の品質を測定しています。証拠が結論を裏付けない場合、Prophet AI SOC Analystは推測せず、結論不能の判断を返します。
レポート全文を読む
Gartnerのレポートは、AIエージェントがアラート対応を引き継ぐ中で、SOCに必要となる役割、指標、スキルを整理しています。
「The Roles Required for the AI-Enabled Security Operations Center (SOC)」をダウンロードすると、L1・L2の役割、SOC指標、将来のSOCエンジニアに必要なスキルに関するGartnerのガイダンス全文を読めます。