大規模言語モデル(LLM)を乗っ取る攻撃、いわゆる「LLMjacking」によって、クラウドで多額の不正請求が発生しています。1日あたり10万ドル超の損失を被った組織もあります。
Googleの脅威インテリジェンスグループ(GTIG)とMandiantの研究者らが複数のインシデントを分析したところ、盗まれたAPIキーによる不正な呼び出しで、請求額が最大100万ドルに達した企業があることがわかりました。
研究者らの観察によると、「企業のLLMインフラを侵害して収益化するために、2つの異なる攻撃クラスタが連携して動いている」といいます。
研究者らは、攻撃者を2種類に分類しました。1つは、公開状態のLLMエンドポイントをスキャンして探し出すグループです。もう1つは、保護されていないマシンから有効なAPIキーを盗み出すグループです。
初期アクセスを獲得した攻撃者は、その権限を「LLMミキサー」と呼ばれるサービスに販売します。LLMミキサーは、加入者に不正なLLMアクセスを提供するサービスです。
アクセスが転売されると、リクエスト数が突然急増し、毎秒1,000件を超えることもあります。サービス提供元は、これらのリクエストを正当な利用として記録し、被害組織にトークン分の料金を請求します。
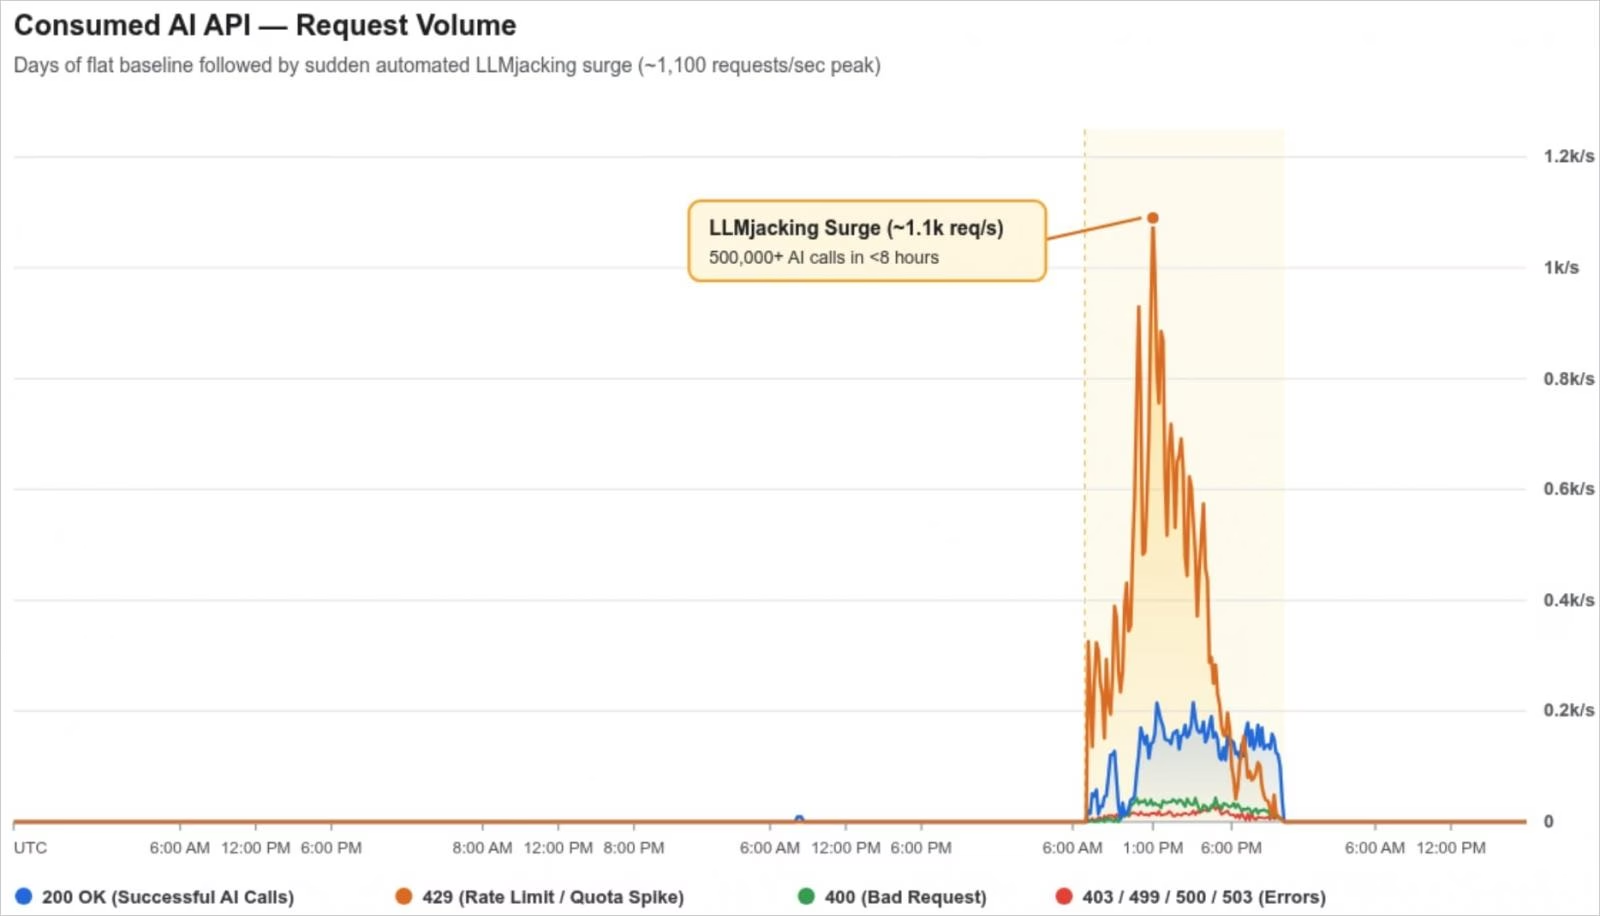
GTIGとMandiantは、今年この種の攻撃活動が増加したと報告しています。不正請求は1日で10万ドルを超えた例があり、累計で100万ドルに達した組織もありました。
LLMミキサーは、非常に安価なAI利用を提供しています。自社のプロキシインフラを使い、顧客のプロンプトを盗まれたAPIキー経由で乗っ取り先のサービスに中継する仕組みです。
研究者らは、こうした中継インフラの例を複数確認しました。月額60ドルで「無制限アクセスプラン」を販売するJet Nightや、newapi[.]proサービスなどです。
Googleは、次のように説明しています。「別の攻撃者は、8時間足らずで50万回以上のLLM API呼び出しを実行しました。盗んだサードパーティのAPIキーを使い、トークンルーティングサービスjet-night.comを稼働させていたのです」
「Jet Nightは、100万ドル近いトークン料金を被害組織に転嫁しました」
Googleはまた、脅威クラスタ「UNC6993」も特定しました。このクラスタは、ゲートウェイツールで盗んだキーを集約してリクエストを分散させているとみられ、アクセス権をアンダーグラウンドフォーラムで販売している可能性があります。
攻撃者は、公開または侵害されたクラウド認証情報、サービスアカウントキー、GitHubトークン、有効なセッショントークン、LLM APIキーなどを使ってアクセスを獲得します。
攻撃者は侵害した環境内で、認証情報、ログ、データベース、シークレットマネージャーを探します。さらに、バックドアアカウントの作成やSSH鍵の挿入を試み、永続的なアクセスを維持しようとします。
研究者らは、LiteLLMの脆弱性CVE-2026-40217を悪用する攻撃者も確認しました。この脆弱性は、カスタムコードのガードレールテスト用エンドポイントを利用して、サーバー上で任意のコードを実行できるものです。
Googleによると、攻撃者が被害組織のクラウドインフラを使い、不正なプロキシエンドポイントやエージェント型ワークロードをホストしていた事例もあります。
研究者らは次のように述べています。「たとえばある攻撃者は、エージェントを有効にして公開アクセス可能なリバースプロキシを展開し、カスタムのNode.jsプロキシバンドルを使いました。これにより、複数の最先端LLMと互換性のあるエンドポイントを公開し、『D1337-KAIROS』というペルソナで再ブランド化していました」
GoogleはLLMjacking攻撃への対策として、いくつかの対応を推奨しています。最初に取り組むべきは、ID・アクセス管理(IAM)を最優先にすることと、サプライチェーンを保護することです。
企業は、一元化されたシークレット管理基盤を使い、機密性の高いキーやシークレットのローテーションと管理を行う必要があります。ユーザーには、役割や業務上必要な場合を除き、拡張された権限を与えるべきではありません。
Googleは次のように推奨しています。「クラウドLLMサービスへのアクセスを含め、明示的に必要とされていない権限はすべて拒否してください」
次の対策を講じれば、LLMjacking攻撃を早期に検知し、被害を抑え、あるいは未然に防げる可能性があります。
・フィッシング耐性のある多要素認証(MFA)を適用する
・監視ツールが環境全体を包括的に可視化し、不正なLLMやAIサービス(シャドーAI)を特定できるようにする
・API利用量と支出に上限を設定する
さらに、クラウドの監査ログと推論ログを有効にして監視することも重要です。監視対象は、サービスの不正な有効化、不審な認証情報チェック、異常な利用状況、ログ無効化の試みなどです。