企業のクラウドアカウントに侵入した犯罪者が、盗んだアクセス権を使って被害者の負担でAIモデルを実行している実態が、Google Threat Intelligence Group(GTIG)とMandiantの研究者によって明らかになりました。1日だけで10万ドル超の課金が発生したケースもあります。
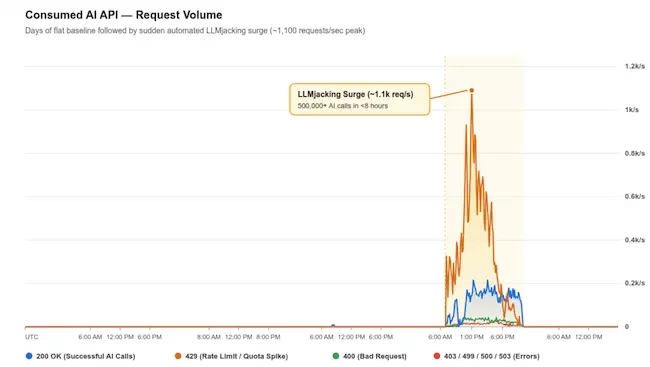
LLMJackingによってAPIリクエストが急増した様子を示す利用状況グラフ(出典:Google)
Mandiantは2026年、こうしたLLMJackingの被害に複数対応しました。確認された攻撃は、北米、南米、アジア太平洋地域の金融サービス、小売、テクノロジー、運輸の各業界に及びます。攻撃者がアクセスを失うまでに、請求額が最大100万ドルに達した事例もありました。
研究者らは、LLMJackingとクリプトジャッキングの違いを指摘しています。クリプトジャッキングは被害者のリソースをじわじわと消費しますが、LLMJackingは「わずか数時間で不正なクラウド課金を急増させる可能性がある」といいます。
研究者らは次のように付け加えています。「LLMJackingの最終目的は、基盤モデルの収益化とリソースの乗っ取りです。攻撃者はトークンのプロキシ化、モデル呼び出しの自動ストリーミング、GPUハードウェアのプロビジョニングによってこれを実現しています」
盗まれたキーが売買される
GTIGは、攻撃に分業体制があることを確認しました。一方のグループが企業の環境に侵入し、もう一方が「LLM Mixer」と呼ばれるサービスを運営します。LLM Mixerは、盗んだAIモデルへのアクセス権を集め、アンダーグラウンドの契約者に転売するサービスです。
こうしたサービスの一つ「Jet Night」は、最先端モデルを使えるとうたう使い放題プランを月額約60ドルで提供しています。同等の正規サブスクリプションは100〜250ドルかかります。この価格差から、GTIGは、盗んだキーを使わなければこのサービスは採算が取れないとみています。
Jet Nightに盗んだAPIキーを供給していた攻撃者は、8時間足らずでAIモデルを50万回以上呼び出しました。被害組織に生じたトークン費用は100万ドル近くに上っています。同サービスはTelegramチャンネルで何度か障害を告知しており、被害者が侵入に気づいてキーを無効化したためとみられます。
別のケースでは、攻撃者が被害者の社内ホストになりすました類似ドメインを登録しました。このドメインを使って被害企業のAIアクセスを転売サービス「newapi.pro」に流し込み、有料顧客へのサービス提供のために被害者アカウントのクォータを使い果たしていました。
認証情報の盗用が侵入口に
GTIGは次のように説明しています。「これまでの小規模なリソース窃取では、カスタマーサポート用チャットボットを操作して、コード生成などの不正なタスクを実行させる手口がありました。一方、LLMJackingを行う攻撃者は、こうしたフロントエンドのインターフェースを迂回し、バックエンドのモデルリソースを直接狙います。具体的には、公開状態のLLMエンドポイントを探すか、有効なLLMのAPIキーを入手することに重点を置いています」
あるグループは、公開GitHubリポジトリからAPIキーを収集し、ごく小さなリクエストを送って有効かどうかを確認していました。リクエストが小さいため、被害者のセキュリティアラートは作動しません。ただ、最も多い侵入経路は、サービスアカウントキーやGitHubアクセストークン、有効なセッショントークンといった、盗まれたクラウド認証情報でした。
研究者らは一例として、UNC6993として追跡されているグループを挙げています。このグループは、設定ミスのあるサービスアカウントキーを通じてクラウドインスタンスに侵入し、そのアクセス権でAI APIに到達しました。さらに、LLMユーザーのグループへの参加用と称する偽のポータルも運営していました。訪問者をだまして有効なアクセストークンを含むデータを貼り付けさせ、パスワードやMFAを回避していたのです。
侵入後はさらに深く掘り下げる
攻撃者は侵入後、コードリポジトリやデータベースからさらに認証情報を探します。ある侵入事例では、データウェアハウスのテーブルからデータベースの認証情報や管理者パスワード、機密性の高いカラムを検索し、データ窃取に関連するクラウドストレージ操作も行っていました。
アクセスを維持するためにバックドアアカウントを作成した攻撃者もいます。うち1件は、社内の課金最適化ツールを装っていました。別のケースでは、AIモデルへのリクエストを振り分けるLiteLLMゲートウェイの脆弱性(CVE-2026-40217)を悪用し、通常のアクセスキーを管理者権限の認証情報に昇格させていました。
侵入者がサービスを有効化
Mandiantが防御側に示す対策は、まずAIアカウントやサービスの変更を監視することです。調査した複数のインシデントでは、侵害の時点でAIサービスが無効になっており、攻撃者が盗んだアクセスキーでそれを有効化していました。有効化された瞬間から、数分から数時間で巨額の請求が積み上がるおそれがあります。
GTIGは、犯罪者がクリプトジャッキングよりもLLMJackingを好むようになるとみています。転売市場を使えばすばやく現金化でき、費用は被害者が負担するためです。
研究者らは結論として次のように述べています。「企業が上位モデルやエージェント型ワークフローを本番環境に組み込むにつれ、サイバー犯罪者は自動化した偵察手法を洗練させ、公開されたAPIトークンやモデルルーティング用ミドルウェアの脆弱性を狙うようになるとみられます。こうした分業の専門化により、不正な転売市場は拡大を続けるでしょう。攻撃者は企業のクォータを短時間で吸い上げ、侵害が発覚する前に課金コストを被害者に押し付けることが可能になります」
翻訳元: https://www.helpnetsecurity.com/2026/11/03/llmjacking-stolen-ai-access-cloud-bills/