産業用制御製品の一部に組み込まれているプログラミングツール「Node-RED」の認証欠陥(CVE-2026-58115)を悪用し、保護されていないサーバーにLinux用ボットとバックドアを設置する攻撃が確認されました。VulnCheckが明らかにしたものです。
Node-REDは、Node.js上に構築されたフローベースのプログラミングツールです。ブラウザベースのエディターで、イベント駆動型アプリケーションを組み上げることができます。Raspberry Piのような小型デバイスでもクラウドでも動作し、製造、医療、ホームオートメーション、産業オートメーションなどで使われています。
このツールは重要インフラの一部でもあります。SiemensのSIMATIC IoT2050 Advancedといった商用ICS/OT製品にも組み込まれており、この製品も今回の脆弱性の影響を受けます。Siemensは8月にこの問題を公表し、CVSSスコアを10.0と評価しました。Node-REDをインストールしたIndustrial OS搭載デバイスのうち、V4.3.4.1より前のバージョンが脆弱であると警告しています。
Siemensは公表時に、このバグについて「認証されていないリモートの攻撃者が悪意あるフローを作成し、基盤となるサーバー上で最高権限の任意コードを実行できる可能性があります」と説明していました。
おとりに掛かった攻撃者
Siemensの公表から2カ月以上が過ぎた今、この脆弱性は実環境で悪用されています。
VulnCheckの研究者Patrick Garrity氏は、「2026年10月30日、当社のカナリア(おとり)の1つが、CVE-2026-58115を悪用する攻撃者を捕捉しました」と記しています。
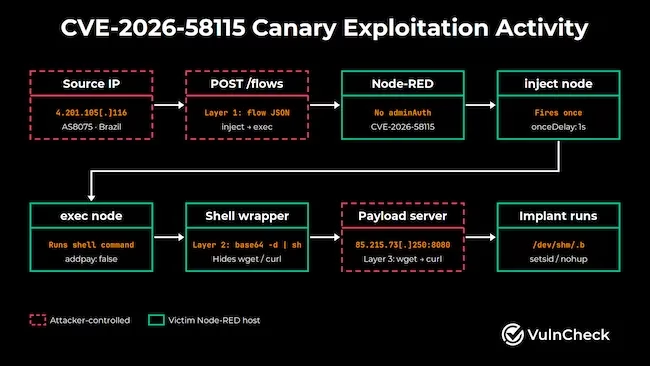
同氏は「攻撃者のリクエストは完全なエクスプロイトでした。Node-REDのフローをデプロイして自動的に起動し、攻撃者が管理するサーバーからバイナリを取得しています。これらはすべて3層のエンコーディングで隠されていました」と述べています。
さらに同氏は次のように説明しています。「2種類の標準ノードを使えば、悪用は極めて簡単です。injectノードはスケジュールどおり、または起動時に1回だけメッセージを発行し、execノードはシェルコマンドを実行します。両者をつなぐと、デプロイされた時点で、追加の操作なしにコマンドが実行されるフローになります」
このフローは、別のサーバーから「bot-linux-amd64」というファイルをダウンロードし、メモリ上の領域に隠しファイル名で保存したうえで、バックグラウンドで実行していました。VulnCheckはこのバイナリを入手していないため、暗号資産マイナーなのか、DDoSボットなのか、リバースシェルなのか、それ以外なのかは特定できていません。
1つのアドレスが8件のCVEを狙う
リクエストの送信元は、Microsoftのネットワーク内にあり、位置情報がブラジルと判定されるIPアドレスでした。Garrity氏は「単にスキャンしてきたのではありません。フローとドロッパーを含む完全なエクスプロイトを、1回のPOST /flowsで送り込んできました」と述べています。
同じアドレスは、10月30日から11月1日にかけてNode-REDの脆弱性を16回狙いました。VulnCheckのカナリア全体のデータでは、Apache Solr、Camunda、Gitea、MLflow、Traefik、Joomlaにある新旧8件のCVEに対し、計125回のアクセスを記録しています。
Garrity氏はこれを、手当たり次第の大規模スキャン(日和見的な攻撃)だと説明しています。大手クラウド事業者のアドレス帯にあるIPは、通常は借りた仮想マシンか侵害された仮想マシンであり、攻撃の背後にいる人物についてはほとんど手がかりにならないとも指摘しています。
その後のリクエストでは、新たなペイロードが確認されました。1つは同じダウンロードサーバーからシェルスクリプトを取得し、もう1つは別の2台目のサーバーからファイルを取得して、カーネルワーカースレッドに見せかけた名前で保存していました。複数のリクエストでは、攻撃者がいつでも戻ってコマンドを実行できるWebシェルが設置されています。ボットはメモリ上に保存されるため、別の方法で永続化されない限り再起動で消えますが、Webシェルは再起動後も残ります。
悪用の状況(出典:VulnCheck)
自社のインスタンスを確認
VulnCheckは、実環境での攻撃の試みを確認したのち、この脆弱性を自社のKEVカタログに追加しました。同社は、執筆時点ではCISAが自らのKEVカタログに掲載していないことにも触れています。
Garrity氏は「adminAuthを設定していないNode-REDインスタンスは、自動的に発見され、悪用されています」と警告しました。
同氏はLinkedInの投稿で、「OT環境内を含め、どこかでNode-REDを運用している場合は、外部のネットワークから到達可能かどうかを今日中に確認してください。更新プログラムが提供されている場合は適用し、悪用のリスクを下げるための検知策も導入してください」と呼びかけています。
VulnCheckの投稿には、攻撃元のIPアドレスや2台のペイロードサーバーのIPアドレスなど、侵害指標(IoC)が掲載されています。
翻訳元: https://www.helpnetsecurity.com/2026/11/03/node-red-cve-2026-58115-exploitation/