
ハッカーがSiemens Software Centerの脆弱性を悪用、不正コードを実行
Siemensは、同社の「Software Center」に存在するDLLサイドローディングの脆弱性「CVE-2026-110936」が、実際の攻撃で悪用されていることを確認しました。StudySecurity 攻撃者はこの脆弱性を利用し、デジタル署名付きの正規アプリケーションを介して不正コードを実行しています。Si
Siemensは、同社の「Software Center」に存在するDLLサイドローディングの脆弱性「CVE-2026-110936」が、実際の攻撃で悪用されていることを確認しました。StudySecurity 攻撃者はこの脆弱性を利用し、デジタル署名付きの正規アプリケーションを介して不正コードを実行しています。Si
Siemensは、Siemens Software Centerに存在するDLLサイドローディングの脆弱性「CVE-2026-110936」が実際に悪用されていることを認めました。攻撃者は、正規のデジタル署名付きアプリケーションを悪用し、不正なコードを実行しています。 同社は10月15日にセキュリティアドバイザリ「S
Siemensは、同社のSoftware Centerに存在するダイナミックリンクライブラリ(DLL)のサイドローディングの脆弱性が攻撃者に積極的に悪用され、マルウェアの配布に使われているとして、顧客に注意を呼びかけました。 同社はこの攻撃活動を、マルチプラットフォームに対応したClickFixキャンペーン「R
悪意ある攻撃者が人工知能を活用し、Siemens製プログラマブルロジックコントローラ(PLC)を侵害するツールを急速に開発し始めています。米国連邦機関は最近、この活発な脅威について深刻な警告を発しました。この悪意ある攻撃キャンペーンは現在、エネルギー、水道、化学、製造業といった重要インフラ分野の施
Siemens製S7シリーズのプログラマブルロジックコントローラ(PLC)が、エネルギー・水道・農業分野を狙う新たな重要インフラ攻撃の標的になっています攻撃者はAI生成マルウェアを使って複数の脆弱性を連鎖的に悪用し、悪意あるソフトウェアを監視ツールに偽装しています攻撃者の正体は判明していません米連邦機関の共同警告
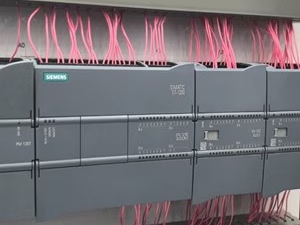
産業用制御システム(ICS)のオペレーターに対し、脅威アクターがAIを使ってSiemens S7シリーズのプログラマブルロジックコントローラー(PLC)を標的にしているとの警告が発せられました。 攻撃者は、水道や電力といった重要分野の運用技術(OT)システムを侵害するための様々な悪意ある目的にAIを活用していま
米国の複数の政府機関が、Siemens製プログラマブルロジックコントローラー(PLC)を狙ったハッカーの攻撃について、重要インフラ組織に警告する共同サイバーセキュリティ勧告を発表しました。 NSA、CISA、FBI、EPA、DOEによると、攻撃者はインターネット上で公開されているPLCを特定するためスキャンを行い、産
NSA、CISA、FBI、米エネルギー省、環境保護庁は共同でサイバーセキュリティ勧告を発表し、米国の重要インフラで広く利用されているSiemens製S7シリーズのプログラマブルロジックコントローラー(PLC)を標的としたSiemensを狙う攻撃キャンペーンが活発化していると警告しました。 8月19日に公開されたこの勧
ハッカーらは、エネルギーや水道を含む複数の業界を狙った攻撃において、正規のソフトウェアを装ったスクリプトを開発しています。 米当局は水曜日、エネルギー、水道、重要製造業、農業、そして防衛産業にまで及ぶ可能性のある複数の業界にわたり、脆弱なSiemens S7デバイスの悪用を試みるAI活用の攻撃キャン
米連邦政府機関は、重要インフラ組織を標的としたAI生成のエクスプロイトスクリプトによる「現在進行中の脅威」があるとして警告しました。当局はこれを攻撃能力の「進化」と表現しています。 各機関は水曜日の勧告を「緊急性を持って」扱うよう組織に呼びかけ、エネルギー・水道・農業といった業界でポンプ制御やプロセス監視に使われる
すべての記事を読み込みました