3AMランサムウェアのアフィリエイトが英国の学校グループを標的にし、管理対象外のホストから到達できた50台近いマシンのうち、約37台の暗号化に成功しました。
セキュリティ企業Bitdefenderの研究者は、攻撃者がAIで生成したコマンドと、自動化されたエージェント型のループを使って攻撃を実行した可能性があるとみています。
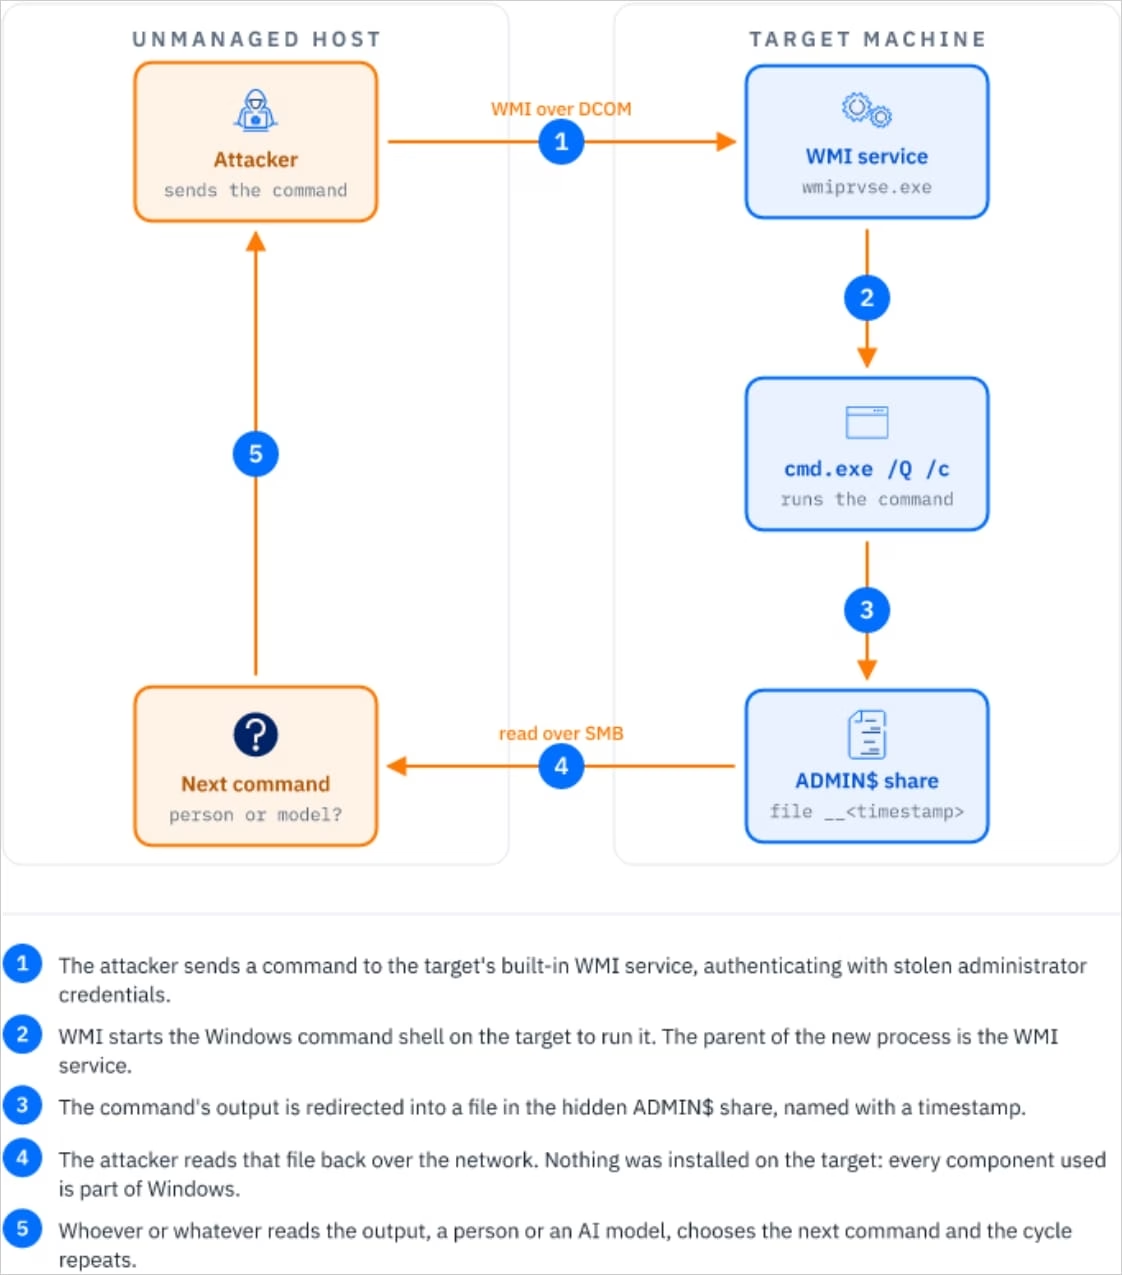
この結論の根拠は、1回ごとにわずかに修正されながら繰り返し実行された一連のコマンドです。これらはおよそ40〜100秒の間隔でほぼ定期的に発行されていました。
Bitdefenderは次のように説明しています。「攻撃者が作業に使っていたマシンにはアクセスできませんでした。そのため、言語モデル自体については何も記録できていません。どのモデルだったのか、ローカルとリモートのどちらで動作していたのか、さらには人間がインプラントとモデルの間で指示や結果をコピー&ペーストしていたのかどうかも不明です」
研究者は、記録できたのは挙動のみであり、それがエージェント型ループに似ていたと指摘しています。
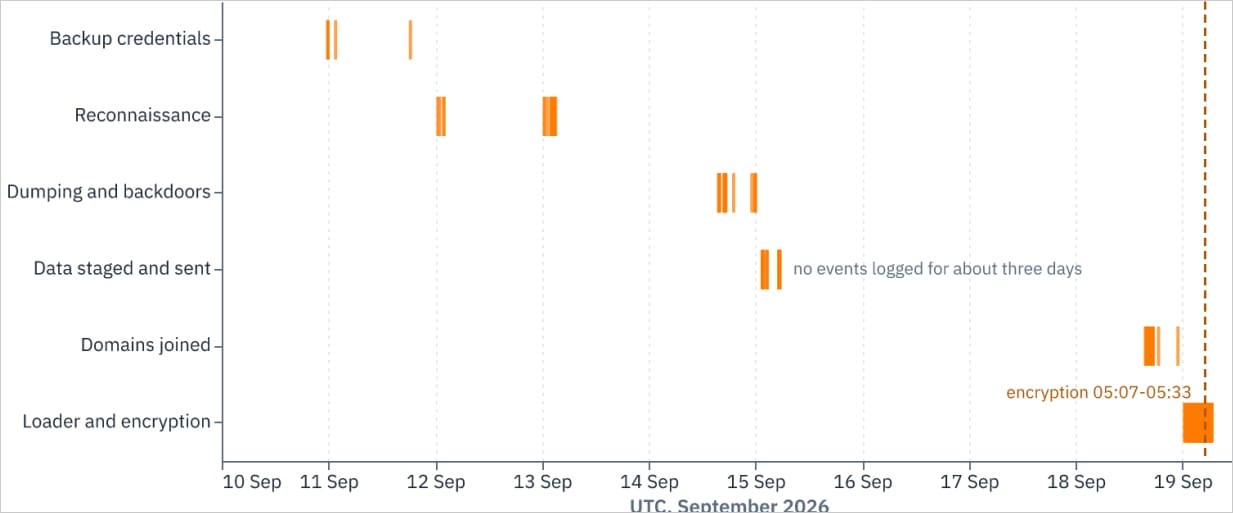
悪意ある活動は9月10日から19日にかけて続きましたが、Bitdefenderは攻撃者の初期侵入手法を特定できていません。
攻撃者は、公開されているPowerShellツールを改変して使い、3台のVeeamバックアップサーバーに保存されていた認証情報を抽出・復号しました。さらに、認証情報を含むChromeのデータベースをコピーし、MimikatzやLSASSメモリのダンプツールを展開しています。
続いてドメイン間の関係をマッピングし、ログオンスクリプトのフォルダーから他の学校への参照を探しました。最終的に、「library」と「svc_bkpmon」という2つのバックドア用ドメイン管理者アカウントを作成しています。
侵害したマシンから財務データを盗んだ後、攻撃者は、それまで独立していた3つのActive Directoryドメインの間に双方向の信頼関係を設定し、侵害範囲を広げました。
攻撃の最終段階では、到達可能なホストからSophosとBitdefenderの保護機能を削除し、システム状態のバックアップを削除したうえで、3AMのRust製暗号化ツールを展開しようとしました。このうち約37台で成功しています。
3AMランサムウェアは2023年に登場しました。LockBitがブロックされた後に、攻撃者がRust製のこのランサムウェアを展開したことで注目を集めました。
その後、研究者はこの活動がContiおよびRoyalのランサムウェアグループと関連していることを突き止めました。アフィリエイトがメール爆撃やITサポートを装った電話を使い、企業ネットワークに侵入していたことも確認されています。
過去の主な被害例としては、Kootenai Healthがあります。2024年8月の攻撃で、46万4,000人以上の患者の個人情報が流出しました。
3AMの攻撃で現在どの程度AIツールが使われているかにかかわらず、Bitdefenderの観測からは、攻撃者がAIツールを積極的に試していることがうかがえます。
英国のNCSCは本日、今年の「The State of the Cyber Nation」レポートを公表しました。重要インフラに対し、2028年までにAIを活用したランサムウェア攻撃に備えるよう促しています。