
Aoki インフォスティーラー、Claude・Codex・Cursor・GitHub Copilot にも攻撃対象を拡大
インフォスティーラー「Aoki」が、データ窃取の対象を拡大しました。Claude、OpenAI Codex、Cursor、GitHub Copilotなど、AI コーディングアシスタントが使う認証情報やセッションファイルを狙います。 この変更により、開発者のアカウントや連携サービスが危険にさらされます。マルウェアの標
インフォスティーラー「Aoki」が、データ窃取の対象を拡大しました。Claude、OpenAI Codex、Cursor、GitHub Copilotなど、AI コーディングアシスタントが使う認証情報やセッションファイルを狙います。 この変更により、開発者のアカウントや連携サービスが危険にさらされます。マルウェアの標
Infostealer「Aoki」(別名Aokigahara)が、AIコーディングアシスタントの認証情報とセッションファイルを盗む機能を追加しました。開発者のIDや、それに接続されたインフラが危険にさらされています。 Aokiは2026年に入って初めて確認されました。当初はAIアプリケーション向けの収集ルーチンを備え
インフォスティーラー「Aoki」の新バージョンが、主要なAIコーディングアシスタントで使われる認証情報やセッションファイルを狙っていることが、Symantecの新たなレポートで明らかになりました。 初期のAokiは、ブラウザー、暗号資産ウォレット、パスワードマネージャーのデータを標的とし、AI関連ファイルは対象
2026年の夏、セキュリティ業界は「盗まれたAIログイン」という新たな言葉を知ることになりました。BleepingComputerが報じたとおり、Anthropicは8月下旬、情報窃取型マルウェア(インフォスティーラー)によるClaudeセッションの乗っ取りに対処しました。具体的には、ユーザーをサインアウトさせ、保存
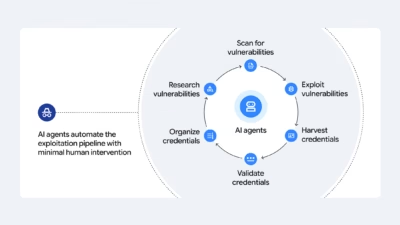
脅威グループは、盗んだAI認証情報や被害者のクラウド環境を悪用し、蒸留攻撃の実行やAIを活用した攻撃・侵害後活動のパイプライン構築を進めています。 国家に関与するサイバースパイグループとサイバー犯罪集団の双方が、侵入時にAI関連

脅威インテリジェンス企業GreyNoiseが9月9日に公開した分析によると、8月末のわずかな時間帯に、ロシア語圏とみられる攻撃者がラボ環境で訓練した数百のAIエージェントを使い、インターネットに接続された印刷管理ソフトウェアPapercutのインスタンスを探し出して侵害し、さらにWindowsのActive Direc
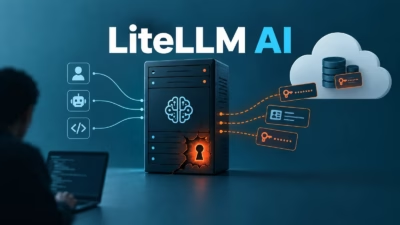
インターネットに公開されているLiteLLM AIゲートウェイのうち、およそ10台に1台が、広く知られているデフォルトのマスターキー「sk-1234」を受け入れるか、あるいは認証を一切要求しない状態だったことが判明しました。これにより、LLMjacking(LLMの不正利用)、機密性の高い認証情報の露出、さらには脆弱
by Nam Phong · 公開 2026年9月10日 · 更新 2026年9月10日
新たに報告されたクラウド侵入事例により、攻撃者が1つの流出したAWS認証情報を、いかにして高収益なAI悪用オペレーションへと変えてしまうかが明らかになりました。攻撃者はAmazon Bedrockの高性能な基盤モデルへのアクセス権を乗っ取り、その推論コストを被害組織に請求させていました。 FortiGuard Lab
AIインフラを狙う攻撃 ある攻撃者は、わずか2分間で言語モデルに対して約20万件ものリクエストを送りつけました。具体的には、盗み出したアクセスキーを悪用してこの大規模な攻撃を実行したのです。こうした攻撃によって、企業のAIサービスはあっという間に法外なコストの発生源へと変わってしまいます。同時に、
すべての記事を読み込みました