外部アタックサーフェス管理(EASM)は、攻撃者が毎日確認していながら、防御側のほとんどが把握できていない問いに答えるものです。それは「自社のどの資産が、いまこの瞬間にインターネットから実際に到達可能か」という問いです。製品選定の落とし穴は、資産の帰属判定(アトリビューション)にあります。資産の紐付けを誤ると、他社のインフラが大量に流れ込んだり、自社の資産が漏れたりします。この問題こそ、運用プログラムを頓挫させる不満の原因です。
本ガイドでは、11製品を「帰属判定の精度」「更新速度」「悪用可能性の検証」「担当者への振り分けワークフロー」の観点で評価しました。各製品について、探索重視か検証重視かという設計思想も明示しています。ASMが外側を可視化するのに対し、CAASMガイドは内側の資産情報を集約します。両者の結果はCTEMに取り込まれます。
まずは機能比較表
| ツール | インターネット全体の継続的探索 | 子会社・M&A資産のマッピング | 悪用可能性の能動的テスト | 社内資産との連携 | 少人数チームでの運用 |
| Palo Alto (Cortex Xpanse) |  (中核) |
|
 |
(Cortex) |
|
| Microsoft (Defender EASM) | |
|
|
(中核) |
|
| Tenable | |
|
|
(One) |
|
| Assetnote | (中核) |
|
|
|
|
| CyCognito | |
(中核) |
(中核) |
|
|
| ImmuniWeb | |
|
|
|
|
| CrowdStrike (Falcon Surface) | |
|
|
(Falcon) |
|
| Reflectiz | (Web特化) |
|
(クライアントサイド) |
 |
|
| Censys | (中核) |
|
|
|
|
| IBM (Randori) | |
|
(ART) |
|
|
| IONIX | |
|
(中核) |
|
|
評価方法
評価は調査に基づき、「探索の深さと帰属判定の精度」「更新速度」「悪用可能性のテスト」「担当者への振り分けワークフロー」「価格の明確さ」の5点を重視しました。有償掲載はありません。[VERIFY]
1. Palo Alto (Cortex Xpanse):インターネット規模の帰属判定
Xpanseは、インターネット全体を絶え間なくスキャンし、見つけた資産の帰属を判定します。その精度は、忘れ去られたサブドメインや買収先企業のサーバ、火曜日に立ち上げられたクラウドバケットといった資産への対応に十分な深さがあります。Cortexの内部では、これらの発見結果が自動化処理へそのままつながります。
主な機能:インターネット規模の探索、帰属判定の深さ、鮮度、Cortexへの振り分け
価格体系:Cortexモジュール
評価:攻撃者の偵察活動を、自社のために実行します。
2. Microsoft (Defender EASM):IT資産と一体化した資産マップ
Defender EASMは外部資産を可視化し、Microsoftがすでに監視している内部資産と結び付けます。発見結果はDefenderのデバイス情報やID情報と関連付けられ、検出内容はSecurity Exposure Managementの攻撃パスに反映されます。
Cloud security solutions
主な機能:IT資産の統合、バンドルに近い経済性、エクスポージャーパスとの統合
価格体系:Defender EASMライセンス
評価:外部マップを、内部マップとつなげます。
3. Tenable:エクスポージャー管理の拡張
TenableのASMはBit Discoveryの流れをくみ、エクスポージャー管理基盤にデータを供給します。外部で見つかった資産は、インフラやクラウド、IDの検出結果と同じ優先順位付けの計算に組み込まれます。Tenableを使うプログラムなら、対応キューを一本化できます。
主な機能:エクスポージャー管理基盤との統合、キュー一本化による経済性
価格体系:Tenable One
評価:アタックサーフェスが、エクスポージャーの算定に加わります。
4. Assetnote:リサーチ水準の探索
Assetnote(現在はSearchlight Cyberの傘下)は、悪用可能な露出を素早く見つけることに重点を置いた、リサーチ水準の継続的探索を構築しました。資産の徹底的な列挙とエクスポージャーの検出に加え、他製品が見逃す問題を掘り起こすセキュリティ研究の実績が強みです。現行のパッケージ構成は確認してください。
Cybersecurity training courses
主な機能:リサーチ水準の探索、悪用可能なエクスポージャーへの注力、列挙の深さ
価格体系:プラットフォームのティア制
評価:研究者のための探索エンジンです。
5. CyCognito:攻撃者の思考に基づく探索
CyCognitoは攻撃者の思考を再現します。組織間の関係をグラフ化して管理されていない資産を見つけ出し、さらにそれらの悪用可能性を調べるため、未加工のリストではなく、リスク順に整理されたキューが得られます。
主な機能:子会社グラフによる探索、能動的テスト、リスク順の出力
価格体系:プラットフォームのティア制
評価:管理外の資産を見つけ、悪用可能であることを実証します。
6. ImmuniWeb:AIとテストの組み合わせ
ImmuniWebは、AI支援によるアタックサーフェスの探索と、セキュリティテスト、ダークウェブ監視を1つのプラットフォームにまとめています。価格は大手ベンダーより手頃です。テストまで含めて価値を求める人に向いた選択肢です。
Cloud security solutions
主な機能:AIによる探索、 securityテスト、ダークウェブ監視
価格体系:サブスクリプションのティア制
評価:テスト付きの探索を、手頃な価格で利用できます。
7. CrowdStrike (Falcon Surface):コンソール統合型のマップ
Falcon Surfaceは、SOCが日常的に使うコンソールの中に外部マップを置きます。発見結果は攻撃者インテリジェンスで優先順位付けされ、エージェントで確認済みの内部資産と結び付けられます。そして、検知情報と並べて対処できます。
主な機能:コンソールの統合、攻撃者情報に基づく優先順位付け、内部と外部の連結
価格体系:Falconモジュール
評価:アタックサーフェスのマップを、SOCのコンソールで確認できます。
8. Reflectiz:クライアントサイドに特化
Reflectizは対象範囲が異なる製品です。インフラ規模の帰属判定ではなく、クライアントサイドのWebアタックサーフェスを継続的に監視します。対象は、ブラウザ上で動作するサードパーティ製スクリプトやタグ、サプライチェーン由来のコードです。Webスキミングやスクリプトのリスクに強い専門ツールです。(領域:クライアントサイドWeb)
主な機能:クライアントサイドのスクリプト監視、サプライチェーンコードのリスク、ブラウザ上のアタックサーフェス
価格体系:サイト単位のティア制
評価:対象はクライアントサイドのWebサーフェスであり、インフラ向けのASMではありません。範囲を踏まえて選んでください。
9. Censys:インターネットスキャンの権威
Censysは、基盤となる dataを保有しています。リサーチ水準の深さと鮮度を備えたインターネット全体のスキャンデータに加え、その上に構築したASMプラットフォーム、業界の調査の多くを支える生データセットも提供しています。
主な機能:データセットの権威性、リサーチの深さ、生データへのAPI
価格体系:プラットフォーム+データのティア制
評価:インターネットのスキャン記録を、検索して利用できます。
10. IBM (Randori):攻撃者視点の偵察の系譜
Randoriの強みは、発見した資産を、攻撃者にとっての狙われやすさで順位付けし、継続的な自動レッドチーミングにつなげる偵察技術です。この技術はIBMのポートフォリオの中で引き継がれています。偵察から攻撃までを一貫して行うパイプラインは、いまも際立っています。パッケージ構成は確認してください。
主な機能:狙われやすさ順の偵察、レッドチームのパイプライン、IBM製品との統合
価格体系:ポートフォリオ単位のパッケージ
評価:攻撃者の「狙いたいものリスト」を、裏付け付きで確認できます。
11. IONIX:悪用可能性を検証したアタックサーフェス
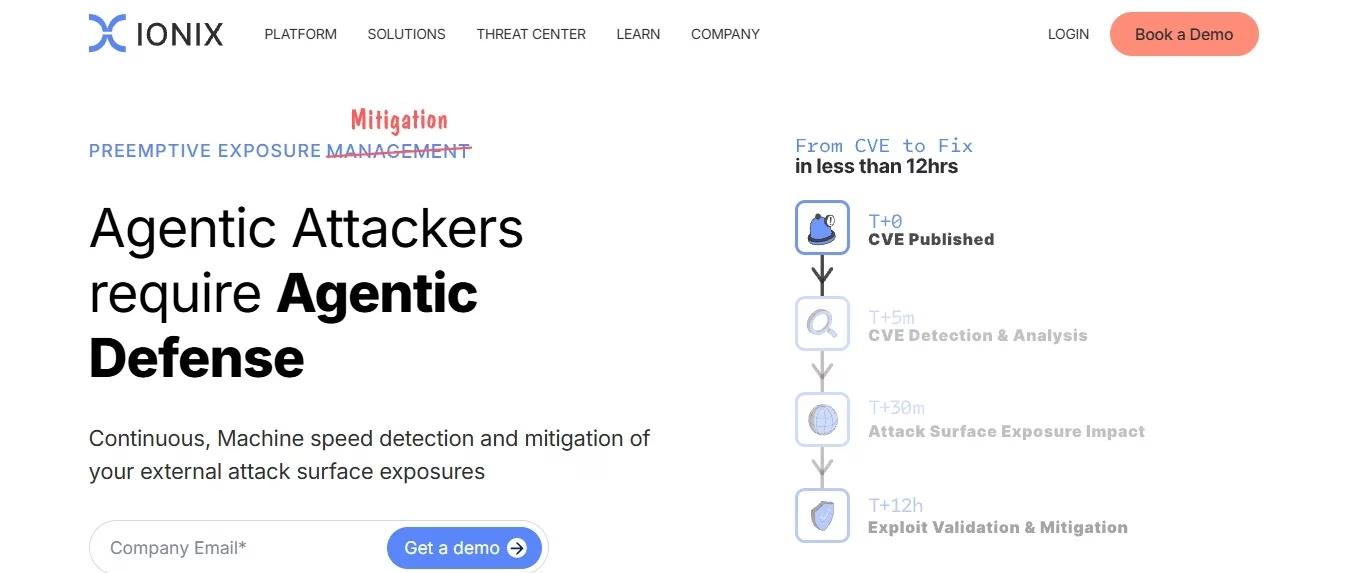
IONIXは、探索しながらテストも行います。能動的なプロービングにより、単に存在しているだけの資産と、到達可能で悪用もできる資産を切り分けます。あわせて、サードパーティのサービス依存関係をたどるデジタルサプライチェーンのマッピングも行います。検出件数は少なくなりますが、その分、実際に当たっている割合が高くなります。
主な機能:悪用可能性の検証、サプライチェーンへの到達範囲、シグナルの厳選
価格体系:サブスクリプションのティア制
評価:主張を自ら実証するアタックサーフェスマップです。
総合比較表
| ツール | カテゴリ | 帰属判定の精度 | 悪用テスト | 更新速度 | ライセンス |
| Xpanse | インターネット規模のエンジン | 中核的な強み | 一部対応 | 時間単位 | モジュール |
| Defender EASM | IT資産と一体化 | 高い | 一部対応 | 堅実 | バンドルに近い |
| Tenable | エクスポージャー管理の拡張 | 良好 | 一部対応 | 良好 | Tenable One |
| Assetnote | リサーチ水準 | 高い | あり | 高い | ティア制 |
| CyCognito | 攻撃者の思考 | グラフベース(中核) | 能動的テスト | 高い | ティア制 |
| ImmuniWeb | AI+テスト | 良好 | あり | 良好 | ティア制 |
| Falcon Surface | コンソール統合型 | 高い | 一部対応 | 高い | モジュール |
| Reflectiz | クライアントサイドWeb | 一部対応 | クライアントサイド | 良好 | サイト単位 |
| Censys | Dataの権威 | 高い | 一部対応 | スキャン直後の鮮度 | プラットフォーム+データ |
| IBM/Randori | 偵察の系譜 | 狙われやすさ順 | レッドチームのパイプライン | 良好 | ポートフォリオ |
| IONIX | 検証済みサーフェス | 高い | 中核 | 高い | ティア制 |
導入時のチェックリスト
トライアルは、帰属判定の監査として実施してください。すでに把握している資産(子会社2社と買収案件1件を含めます)を各製品に登録し、見逃しと誤った帰属の両方を集計します。帰属を広げすぎると、他社のインフラが大量に流れ込んで担当チームが埋もれます。これは運用プログラムを頓挫させる不満の原因です。
鮮度は実際に計測してください。クラウド資産を立ち上げ、マップに反映されるまでの時間を測ります。検証への姿勢も比較してください。CyCognito、IONIX、Assetnoteのような能動的テストを備える製品は、件数が少なく正確な検出結果を返します。探索のみのエンジンは、網羅性を最大化します。また、最初の実行前に担当者の特定プロセスを固めておく必要があります。帰属不明の資産は放置され続け、最初の1週間で持ち主不明の資産が必ず出てくるからです。
各製品の対象範囲は正しく見極めてください(Reflectizが扱うのはクライアントサイドのWebであり、インフラの帰属判定ではありません)。価格は、シードドメイン数と子会社数で見積もります。発見結果を既存のキューに流し込めるよう、API利用を求めてください。そして、フィード全体をCTEMの優先順位付けに流し込みます。アタックサーフェスマップは、スコープ設定と探索のための燃料であり、最終的に見るダッシュボードではありません。
ポートフォリオに組み込まれた製品(RandoriやAssetnote)は、候補に残した段階でパッケージ内容を書面で確認してください。内部側の管理は、CAASMの領域が担います。
よくある質問(FAQ)
2026年のおすすめのアタックサーフェス管理ツールは?インターネット規模の帰属判定ならCortex Xpanse、IT資産との統合ならDefender EASM、見つけながらテストする攻撃者思考の探索ならCyCognito、スキャンデータの権威ならCensysです。ほかに、Tenable、Assetnote、ImmuniWeb、Falcon Surface、Reflectiz(クライアントサイド)、IBM Randori、IONIXが、それぞれの観点で候補になります。
ASMとCAASMの違いは?ASM/EASMは、攻撃者が到達可能な外部資産を可視化します。CAASMは、自社ツールが持つ内部の資産情報を集約します。両者は補い合う関係にあり、成熟したプログラムの多くは並行して運用しています。
ASMに慢性的につきまとう問題は?帰属判定です。資産の紐付けが双方向で誤ります。購入前に、既知の資産を登録してテストしてください。また、探索で持ち主不明となった資産のために、担当者の特定プロセスを整えておく必要があります。
発見結果はどれくらいの速さで表示されるべき?新規のクラウド資産なら、有力製品は時間単位です。パイロット導入で実際に計測してください。更新速度こそ、EASMと「過去の遺物の発掘」を分ける要素だからです。
ASMの検出結果は能動的にテストすべき?検証まで行うエンジン(CyCognito、IONIX、Assetnote)はノイズを大幅に減らします。一方、探索のみのエンジンは網羅性を最大化します。課題が「見つけること」なのか「信頼できること」なのかで選んでください。
最後に
テストの資産を仕込み、誤った帰属を数え、持ち主不明の資産への対応をあらかじめ決めておきましょう。Xpanseは攻撃者の偵察を大規模に実行します。MicrosoftとCrowdStrike、Tenableは、外側のマップを内側のマップにつなげます。CyCognito、IONIX、Assetnoteは、見つけた問題を実証します。Censysはスキャン記録を保有し、Reflectizはブラウザを監視します。帰属判定を確認し、鮮度を計測し、持ち主不明の資産を解消したうえで、すべてをCTEMサイクルに流し込んでください。マップが修正へと変わる場所です。
翻訳元: https://gbhackers.com/asm-tools-buyers-guide/