Noveeの「External Surface Testing」は、同社のAIペネトレーションテストプラットフォームに加わった新機能です。セキュリティチームがインターネットに公開された資産を発見し、悪用可能な脆弱性を検証できるようにします。新たに公開されたCVEのほか、サードパーティの外部アタックサーフェス管理(EASM)ツールから取り込んだ検出結果もテスト対象です。
Novee SecurityのプロダクトマネージャーであるAmit Zeevi氏は、次のように説明しています。「攻撃者は、すでにテストしているアプリケーションだけを狙うわけではありません。忘れられたサブドメインや、公開されたままのステージングサーバー、チームが存在さえ把握していないインフラなど、インターネットに露出したものなら何でも探します。重大な新規CVEが登場すれば、その悪用方法を探り、複数の弱点を連鎖させて大規模な攻撃に発展させることも少なくありません」。Amit Zeevi
外部資産の発見
組織のインターネット公開システムは、チームによるアプリケーションのリリース、テスト環境の作成、ドメインの取得、インフラの廃止に伴って変化します。こうした変化の中でセキュリティ資産台帳から漏れる資産が出ると、そのシステムはテストの対象外になってしまいます。
Noveeは、企業名またはドメインをもとに、Webアプリケーション、API、メールサーバー、ファイル転送サービス、リモートアクセスツール、VPNゲートウェイ、管理コンソールなど、公開されているインフラを特定します。
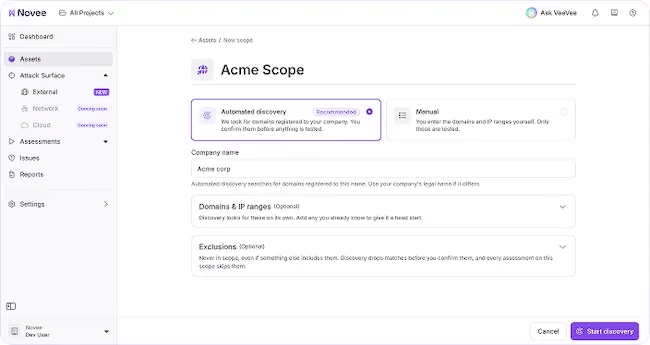
チームは発見された資産を確認し、自組織のものを選別したうえでテストを開始します。
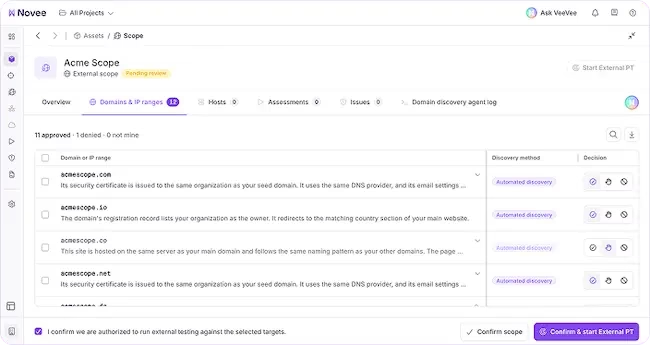
悪用可能な脆弱性のテスト
チームはEASMの検出結果を取り込んだり、新たに公開されたCVEを選んだりして、承認済みの資産に対してテストできます。Noveeは組織のネットワークの外部からこれらの資産を調べます。顧客側の認証情報やエージェント、ソフトウェアのインストールは不要です。
Noveeによると、このプラットフォームは悪用可能かどうかを検証し、追加の脆弱性を特定するほか、複数の弱点を組み合わせた攻撃経路も試します。優先順位を付けた検出結果を、裏付けとなる証拠や修復ガイダンスとともに提示します。
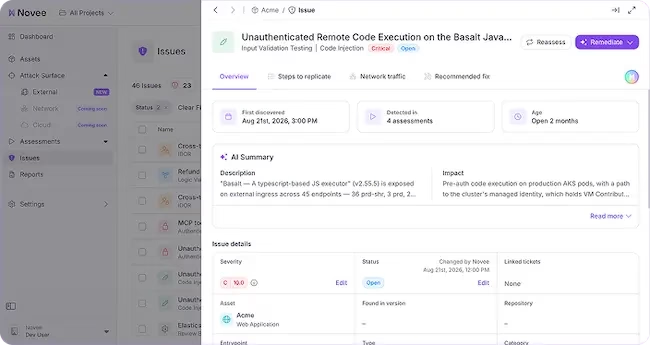
NoveeのプロダクトVPであるNetta Rager Dan氏は、次のように述べています。「重大な新規CVEが公開されると、セキュリティチームはすぐに答えを必要とします。どの資産が影響を受けるのか、実際に悪用できるのはどれか、どこから対処すべきかです」。Netta Rager Dan
テストはスケジュールを設定して実行できるため、組織のインターネット公開システムの変化を継続的に追跡できます。
アプリケーションペンテストへの移行
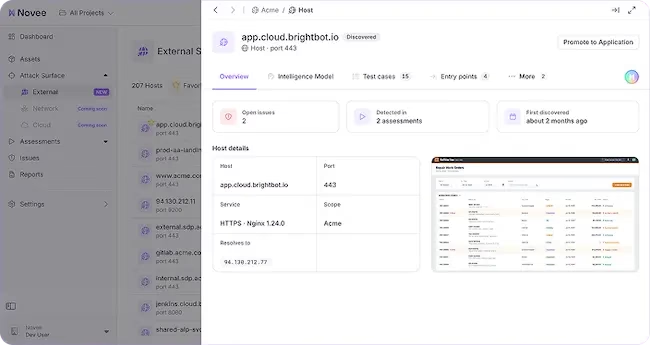
発見されたホストをさらに調査する必要がある場合、チームは同じプラットフォーム上でそのホストをアプリケーションペネトレーションテストに移せます。このテストでは、認証情報とアプリケーションの文脈を使い、認証後のワークフロー、ロール、権限、ビジネスロジックを調べます。
検出結果と発見時の文脈はアプリケーションテストに引き継がれます。両方のテストで検証された問題は、ひとつの画面にまとめて表示されます。
テストの安全対策
テスト範囲は、発見されたドメインやIPレンジも含めて、チームが承認します。
Noveeは、破壊的なペイロードや操作を使わずに脆弱性を検証するとしています。テストのトラフィックは設定した上限内に収まるため、運用への影響や不要なセキュリティアラートを抑えられます。
External Surface Testingの動作を確認するには、デモを予約してください。
翻訳元: https://www.helpnetsecurity.com/2026/11/03/novee-external-surface-testing/