今日の脅威に本当に対応するサイバーセキュリティ意識向上のヒント9選
サイバーセキュリティ意識向上月間(Cybersecurity Awareness Month)には、例年さまざまなアドバイスが寄せられます。しかし、企業の読者にとって最も役立つのは、現在の攻撃の実態に即した助言です。攻撃は、日常の習慣や信頼しているワークフロー、ふとした不注意を突いて成立しています。従業員が検索結果を信用したとき、偽のCAPTCHAの指示に従ったとき、ログイン用のQRコードを読み取ったとき、SNS広告をクリックしたとき、脆弱な復旧手段を使い回したとき、あるいはAIモデルや経営幹部の端末、自宅ネットワークが初期設定のままで安全だと思い込んだときに、リスクが顕在化します。本稿はDark Readingの編集部が関連動画とともにまとめたもので、こうしたリスクを一か所に集約し、リスクを減らすための実践的な行動と対策に焦点を当てています。
Dark Readingは10月、サイトの訪問者に「サイバーセキュリティ意識向上月間における最大の課題は何ですか?」というアンケートを実施しました。読者が最大のリスクに挙げたのはフィッシングとソーシャルエンジニアリング(回答者の39.1%)で、シャドーAIとリスクのあるデータ共有(38.2%)とほぼ並びました。大きく離れた3位は、研修疲れと実行力の弱さで13.5%、それに続いて、サードパーティや外部委託先のアクセスが9.2%でした。
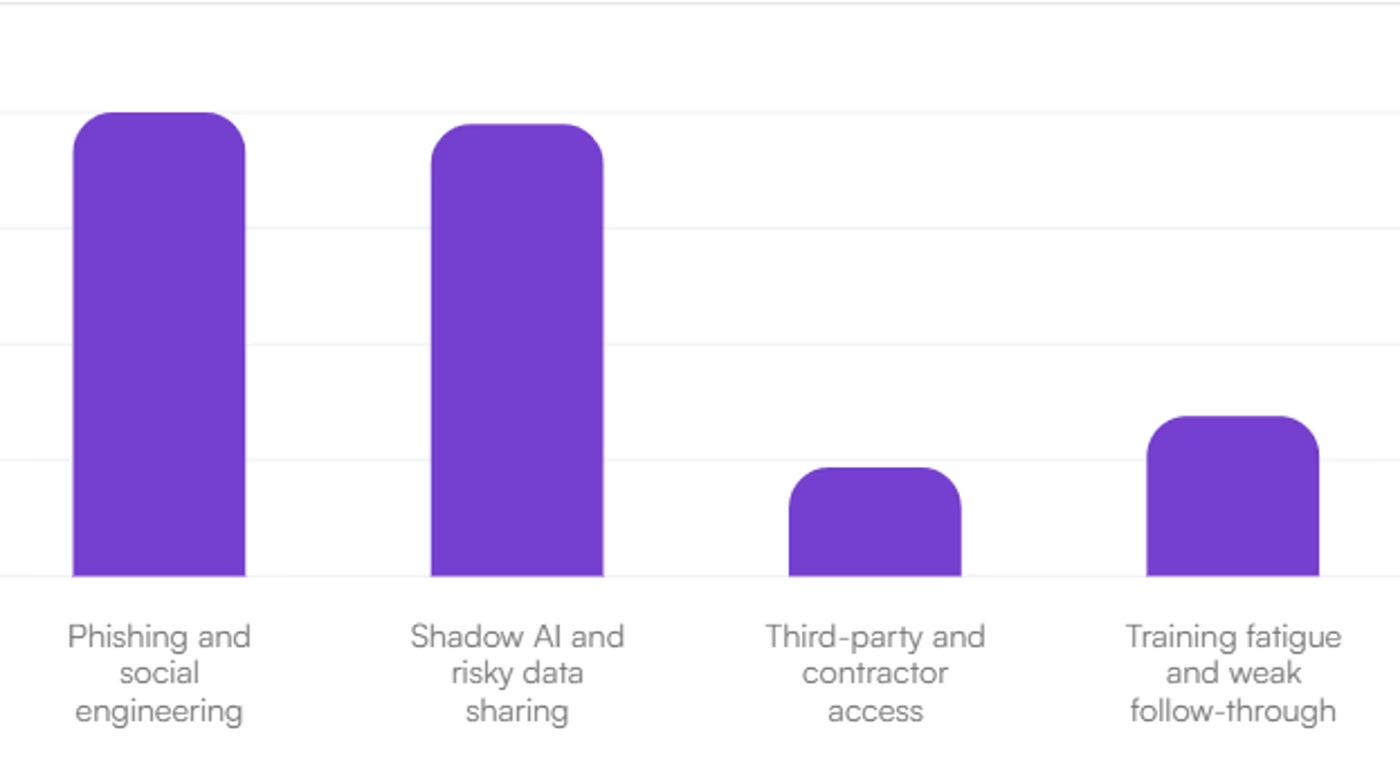
「サイバーセキュリティ意識向上月間における最大の課題は何ですか?」への読者の回答。出典:Dark Reading
以下の9つのヒントは、こうした企業リスクを実際に動かし得るものです。共通しているのは、SEOポイズニング、ClickFix、セッションハイジャック、ダークパターン、Facebook上の怪しい広告のいずれであっても、攻撃者が利便性や慣れ、そして人間の信頼を悪用して成功しているという点です。だからこそ、意識向上の研修は今も重要です。年に一度の行事にとどめず、具体的で繰り返し実践できる習慣を日々意識し、企業の強固な保護策に裏打ちされた形で定着させる必要があります。
セキュリティ責任者にとって、サイバーセキュリティ意識向上月間は、ユーザーに「注意してください」と呼びかけるだけの機会ではありません。より良い初期設定を推進する好機でもあります。具体的には、フィッシング耐性のあるMFA、より厳格な特権管理、報告しやすい経路、安全なブラウジング習慣、強化された経営幹部の保護、そして社外で行われる業務へのより現実的な指針です。目標は、安全な行動をそのまま標準の行動にすること、そして日常的なクリックがビジネス上の問題に発展する前に、従業員が危険signalに気づけるよう支援することです。
10月以降も引き続きサイバーセキュリティ意識を高めるために、Dark Readingが厳選したハブをご活用ください。セキュリティ責任者向けに、ID セキュリティ、AIリスク、ソーシャルエンジニアリング、サプライチェーンなどの分野で企業の防御を固めるための専門的なニュース、分析、知見を掲載しています。
ヒント1:AIモデルが自ら安全になると期待しない
動画を見る(Dark Reading メディア&プロジェクト担当ディレクターのBecky Brackenによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
企業はエージェント型AIの導入を進める中で、フロンティアモデル、オープンウェイトの代替モデル、海外製サービスを比較検討しています。その多くは、たとえばClaudeが備える安全対策と、MetaのLlamaシリーズのようなオープンウェイトモデルの安全対策との比較です。しかし、経営層にとって重要なのは、どのモデルが本質的に安全かではありません。自社が十分な制御を講じているかどうかです。つまり、AIも、設定ミスや操作、悪用、侵害の恐れがある他の影響の大きい企業システムと同じように扱うということです。
どのタイプのモデルにもトレードオフがあります。フロンティアモデルは、ベンダーによる強力なツール、安全機能、ガバナンス支援を提供する可能性がありますが、集中リスクやサードパーティリスクを招く恐れもあります。オープンウェイトモデルは企業に高い透明性と制御を与えますが、その分、堅牢化、パッチ適用、監視、悪用防止の責任も重くなります。いずれにしても、負担を負うのは企業です。
サイバーセキュリティ意識向上月間における実践的な教訓は、侵害を前提として対策を築くことです。セキュリティチームは、モデルの重み、コード、学習データ、プロンプト、プラグイン、API、下流のアプリケーションをひとつの攻撃対象領域として扱うべきです。モデルがアクセスできる範囲を制限し、権限を絞り、AIワークロードを重要システムから分離します。アクティビティは徹底的にログに記録し、プロンプトインジェクション、データ漏えい、ID悪用についてもテストします。さらに、金銭、顧客データ、業務上の判断が絡むような重大な操作では、人間が関与する体制を維持してください。
これは、サイバーセキュリティチームが真の意味でビジネスを支える存在になる絶好の機会です。AIの進化は速く、ベンダーはより優れた安全対策を約束し続け、市場には雑音があふれ続けるでしょう。しかし、持続的なセキュリティ上の優位性は、社内の着実な規律から生まれます。AIモデルはビジネスの助けにはなりますが、ビジネスを守る役割まで任せることはできません。
ヒント2:ClickFixの標的になる前に見抜く力を従業員に教える
動画を見る(Dark Reading シニアニュースライターのAlex Culafiによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
ClickFixは単純ながら効果的な攻撃です。セキュリティチームが日々向き合っている「問題を素早く解決したい」という人間の心理を突くからです。ユーザーは、侵害された、あるいは悪意あるWebサイトやフィッシングページ、ブラウザ上の偽の会議画面にたどり着き、通常の認証やトラブルシューティングの案内に見える表示を目にします。
ところが、チェックボックスにチェックを入れるよう求める代わりに、ページはシステムツールを開くよう指示します。多くはWindows + Rキーを使わせ、サイトがあらかじめクリップボードにコピーしておいたコマンドを貼り付けさせます。ユーザーがそれを実行すれば、自ら侵害の引き金を引くことになります。セキュリティ研究者によると、この手口は急増しており、依頼が日常的なものに見えるよう、偽のCAPTCHAやエラーメッセージを使うケースが多いといいます。
正規のCAPTCHAやWebサイト、会議プラットフォームが、「ファイル名を指定して実行」、PowerShell、ターミナル、コマンドプロンプトを開いてスクリプトを貼り付けるよう求めることは決してありません。そうした要求は、直ちに危険signalと見なすべきです。この攻撃が成立するのは、無害な修正手順に見えるうえ、ユーザー自身にコマンドを実行させることで、ブラウザ側の保護機能の一部を回避できるためです。
組織は今すぐ、これを意識向上研修に組み込むべきです。Webサイトからコマンドのコピー&ペースト、通常は使わないキーの組み合わせの入力、ローカルのシステムツールによる問題の「修復」を求められたら、直ちに中止するよう従業員に伝えてください。ルールは単純です。操作がブラウザからオペレーティングシステムに移る場合は、IT部門が問題ないと判断するまで不審なものと考えるということです。こうした事案を素早く報告しやすくすることも重要です。早期に報告があれば、セキュリティチームは被害を抑え込み、影響を受けたユーザーを迅速に特定できます。必要に応じてシステムツールへのアクセスを制限すれば、防御をもう一層重ねることができます。
ヒント3:Metaには近づかない
動画を見る(Dark Reading シニアニュースディレクターのRob Wrightによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
サイバーセキュリティ意識向上月間にあたり、経営層にも従業員にも役立つ注意点があります。SNS広告は信頼できないコンテンツとして扱うことです。Gen Digitalの調査によると、InstagramとFacebookの広告のうち、ほぼ3件に1件(31%)が詐欺、フィッシングページ、マルウェアにつながっています。
さらにReutersの報道では、Metaはリスクが高いとみなした広告主に対して、より高い料金を課しています。これらのプラットフォームは詐欺の仮想的な地雷原と化しているだけでなく、Metaにはこうした広告を掲載し続ける経済的動機があることになります。
これが問題なのは、悪意ある広告が必ずしも悪意あるものに見えないからです。正規ブランドを装い、説得力のあるクリエイティブを使い、一見信頼できそうな偽のURLへ誘導します。セキュリティ意識の高いユーザーでも引っかかる可能性があります。本当の危険は、こうした広告が信頼、緊急性、親近感を悪用する点にあります。これらはまさに、企業のセキュリティツールの保護が及ばない個人端末で素早くクリックする多忙なビジネスパーソンに効果を発揮する手口です。
最良の防御習慣は単純です。SNS広告から直接、購入、ログイン、支払い情報の入力をしないことです。魅力的なオファーに見えても、ブランドの公式サイトを手動で開くか、ブックマークしたリンクを使うか、企業名を自分で検索してください。認証情報やカード情報を入力する前に、ドメインを慎重に確認しましょう。組織はセキュリティ意識向上研修でこの行動を徹底すべきです。特に、私用と業務用の端末を併用しがちな経営幹部やリモートワーカーには重要です。
慎重さは依然として最初の防衛線です。不正利用アラートが付いた決済カードの使用、ショッピングやSNSアカウントでの多要素認証の有効化、広告フィードで配信される「期間限定」のお得な話への健全な疑いを持つことを、従業員に促してください。
ヒント4:経営幹部の家族も攻撃対象領域の一部
動画を見る(Dark Reading フィーチャーライターのArielle Waldmanによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
ランサムウェアは、システムの暗号化やデータの窃取にとどまらなくなりました。攻撃者は、経営幹部の周囲にいる人々、つまり配偶者、子ども、親族、親しい友人を標的にして、組織に圧力をかけるケースを増やしています。
Semperisの「2026 Ransomware Risk Report」によると、攻撃の37%で従業員の友人や家族への脅迫が行われていました。つまり、攻撃者は防御を十分な速さで破れなければ、人を狙ってくる可能性があるということです。AIによって事前調査が速く安価になり、この流れが加速しています。攻撃者はSNS、公的記録、流出データ、デジタル上の痕跡を掘り起こして人間関係を把握し、信頼できる相手になりすまし、きわめて説得力のあるソーシャルエンジニアリング攻撃を組み立てられます。
サイバーセキュリティ意識向上月間にあたり、組織は経営幹部の保護を社内の境界の外にまで広げるべきです。まずはデジタルフットプリントの縮小から始めます。経営幹部とその家族に、公開情報を減らし、SNSのプロフィールから不要な個人情報を削除し、可能であれば別名や個人を特定しにくい表示名を使うよう促してください。合言葉やチャレンジレスポンス用のフレーズなど、家族内の本人確認手順も設けます。ただし、侵害されたチャネルで使ったフレーズは漏れたものと見なすべきなので、定期的に変更してください。
最も重要なのは、基本的なサイバーハイジーンを家庭にも広げることです。強力で固有のパスワードの使用、個人用・共有アカウントでの多要素認証の徹底、自宅ネットワークと接続機器の保護を求めます。また、緊急性を煽る詐欺やなりすまし、不審な連絡を家族が見抜けるよう教育しましょう。子どものゲーム機、配偶者が使い回したパスワード、親族が公開しすぎたプロフィールが、攻撃者の侵入口になり得ます。
ヒント5:経営幹部にはセキュリティの「手間」を減らすのではなく増やす
動画を見る(Dark Reading 編集長のFahmida Rashidによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
セキュリティ意識向上の取り組みは、義務的な講義ではなく、実践的で自分に関係があると感じられるほど効果が上がります。それでも、はっきり述べておくべき教訓があります。より大きな権限、より広いアクセス、より機密性の高い情報を持つ従業員には、それだけ手厚い保護が必要だということです。まず対象となるのは経営幹部ですが、エグゼクティブアシスタント、財務責任者、管理者、その他の特権アクセスを持つ人々にも当てはまります。
経営幹部は、権限、知名度、そして利便性を優先しがちな働き方を併せ持つため、価値の高い標的です。支払いを承認し、機密性の高い戦略情報にアクセスし、空港やホテル、個人端末からログインすることも少なくありません。そのため、フィッシング、なりすまし、ビジネスメール詐欺(BEC)、ディープフェイク詐欺、データ窃取の標的として特に狙われやすくなります。適切な対応は、彼らの負担を軽くすることではありません。最も重要な場面に、賢い「手間」を加えることです。
強力な経営幹部保護プログラムには、次の要素を含めるべきです。
-
フィッシング耐性のあるMFA(SMSコードではなく、できればハードウェアベース)
-
ジャストインタイムの特権アクセス(常時昇格した権限の代わりに)
-
機密業務専用の、ロックダウンされた端末
-
より強力なメールおよびDLP対策(不審な転送、共有、持ち出しのパターンを検知)
-
経営幹部とその周辺に絞った指導(アシスタントや参謀役を含む)
-
家族と自宅ネットワークへのガイダンス(経営幹部のリスクはオフィスで終わらないため)
組織は「ホワイトグローブ」型のセキュリティに注力できます。これは、より厳格な制御、手厚い支援、異変があった際の迅速なエスカレーションを意味します。もし対策が少し煩わしく感じられるなら、それはきちんと機能している証拠かもしれません。
ヒント6:ダークパターンは単なるUX上の不満ではなく、セキュリティ問題
動画を見る(Dark Reading フィーチャーライターのArielle Waldmanによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
ダークパターンは、たいてい消費者の問題として語られます。大きすぎる「すべて同意」ボタン、隠されたオプトアウト、閉じにくいポップアップ、分かりにくい配信停止の手順、意図以上の情報共有へユーザーを誘導する画面などです。しかし、企業にとってもセキュリティ上の問題を生みます。
こうしたデザイン上の策略は、人々に素早くクリックし、反射的にデータを差し出し、警告を無視するよう習慣づけます。それが続けば判断力は鈍ります。誘導的な表示に慣れた従業員は、本当に悪意ある要求に気づきにくくなる可能性があります。偽の同意バナー、なりすましのログインページ、不正なアプリの権限要求画面、機密情報を求める表示など、いずれも同じです。ダークパターンは、「煩わしい」と「危険」の境界を曖昧にします。
組織は、ダークパターンへの理解をセキュリティ意識向上の一部として扱うべきです。まず、従業員に利便性重視の初期設定が最も安全な設定であることはまれだと伝えましょう。公開プロフィール、広範なカレンダーの公開、サードパーティ連携、データ共有の権限は、初期状態で有効になっていることがよくあります。プラットフォームが安全な選択肢を選んでくれていると思い込まず、プライバシーや共有の設定を手動で確認するよう促してください。認証アプリの設定に、広すぎる共有権限がないか確認することも有効です。
もう一つの良いルールがあります。自分で登録した覚えのないツールについては、メールに促されたからといってアカウントを作らないことです。承認されていない登録は、IT部門やセキュリティチームが監視も保護もできないシャドーアカウントを生みかねません。
最後に、身に覚えのない請求、正体不明のアカウント、異常な権限、不審な表示など、少しでもおかしいと感じたことを報告する文化を築いてください。従業員が気軽に小さな懸念を口にできるほど、より大きな問題が広がる前に捉えやすくなります。
ヒント7:パスワードだけでなく、ログインの全工程を守る
パスワード管理が多くの企業にとって依然として課題であることは、誰もが知っています。しかし、ログインにまつわるリスクは、ユーザー、デバイス、セッション、復旧ワークフローが交わる場面など、IDの周辺にある他の継ぎ目にまで広がりつつあります。
脅威には、メールやWebページ、実物の掲示などからQRコードを読み取ったユーザーが、精巧だが悪意あるログイン画面にたどり着くクイッシングがあります。さらに、承認要求を浴びせ続け、どれかが承認されるまで続けるプッシュ疲労攻撃もあります。加えて、パスワードを完全に飛ばし、すでに認証済みのセッションに入り込むセッションハイジャックやトークン窃取も含まれます。SMSによる復旧を傍受するSIMスワップも加われば、現代のログインの連鎖は、いくつもの箇所でもろさを抱えていることが見えてきます。
長期的な解決策は、FIDO2セキュリティキーやパスキーなど、フィッシング耐性のある認証へ移行することです。あわせて、認証情報だけでなくコンテキストも検証する、企業向けの制御による裏付けが必要です。具体的には、デバイスの状態の確認、セッションの挙動の監視、機密システムへの管理対象デバイスの要求、リスクが変化した際の再認証などです。要するに、ログインそのものを信頼するのではなく、その背後にあるデバイス、セッション、ユーザーの行動を信頼するということです。
とはいえ、こうしたパスキーの全面展開がまだ予定にない場合でも、組織が今すぐログインのリスクを減らすためにできる実践的な手段があります。
-
プッシュ型MFAで番号マッチングを有効化
-
可能な限りSMS認証を削減または廃止
-
繰り返される承認プロンプトを制限
-
リスクの高いアプリのセッション有効期間を短縮
-
機密システムには管理対象デバイスからのアクセスを必須化
-
デバイスの状態が変化したら再認証を要求
一方、従業員への研修では、いくつかの明確な習慣に絞るべきです。たとえば、届いた覚えのないメッセージや出所不明の情報源にあるログイン用QRコードは読み取らないこと、そして予期しないSMS認証のプッシュは決して承認しないことです。
セッションハイジャックを防ぐには、ブラウザのタブを閉じるだけでなく、使い終わったらアカウントからログアウトしてください。機密性の高い作業を行うときは、公衆Wi-Fiを避けましょう。
最後に、SIMスワップ対策として、SMSによるMFAから、携帯電話網では傍受できない認証アプリに切り替えてください。SIMの変更を処理する前に、店頭での本人確認書類の提示や、多層的な帯域外認証をアカウント変更の条件とするよう、通信事業者に依頼する方法もあります。
アカウント乗っ取り攻撃は、当面なくなりそうにない悩みの種です。それでも、ログインの全過程で攻撃者の手間とコストを増やせば大きな効果があり、少なくとも「狙いやすい標的」の部類から抜け出せるはずです。
ヒント8:リンクのWi-Fiを信用しない
動画を見る(Dark Reading シニアニュースディレクターのRob Wrightによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
秋は子どものスポーツシーズンです。サッカー場、ホッケーのリンク、フットボール場、学校の体育館などで、サイドラインから仕事をする保護者の会社員が増えます。その際、利用できる無料Wi-Fiに手当たり次第つなぐことも珍しくありません。大規模な空港やホテルでのログインほど危険には聞こえないかもしれません。それでも、攻撃者やいたずら好きな人物、機会を狙う盗み見をする者が悪用し得るミスを生む余地があります。
高度な国家支援型の攻撃者が、近所のリンクに陣取っている可能性は低いでしょう。しかし、誤ったネットワークに接続すれば、かなりのリスクがあります。会場の正規Wi-Fiによく似た名前のホットスポットがあれば、ピリオドの合間にメールを確認したり、観客席から会議に参加したりする忙しい保護者をだますには十分です。冗談で設置された偽ネットワークでさえ、従業員が不用意であれば、通信内容、認証情報、セッションデータが漏れるおそれがあります。
勤務先から「ペナルティ」を科されたくないビジネス読者は、どこであっても公衆の接続環境は初期状態で信頼できないものとして扱ってください。ネットワークに接続する前に、会場のスタッフや掲示で正確なWi-Fi名を確認します。自動接続は無効にし、似た名前のネットワークに知らないうちにつながらないようにします。承認済みの安全なリモートアクセスツールだけを使い、エンドポイント保護を有効にしたままにしてください。管理者アクセス、金銭の承認、パスワードのリセットといった機密性の高い作業は、どうしても必要な場合を除き、公衆Wi-Fiでは行わないでください。
接続が必要なら、パーソナルホットスポットのほうが安全なことが多いものの、適切に設定されている場合に限ります。強力なパスワードを設定し、身元が分かるような初期のネットワーク名は変更し、近くの端末に対してホットスポットを開放したままにしないようにしましょう。
サイバーセキュリティ意識向上月間のより広い教訓は、目立たない場所でも、実際のセキュリティ事故は起こり得るということです。環境は日常的に感じられても、ネットワークのリスクは日常的ではありません。
ヒント9:検索結果は、確認できるまで信頼しない
動画を見る(Dark Reading シニアニュースライターのAlex Culafiによる、このサイバーセキュリティ意識向上のヒント。LinkedIn)。
SEOポイズニングは、日常的なGoogle検索を攻撃経路に変えてしまいます。攻撃者は、よく似たWebサイトを作るか正規サイトを侵害し、コンテンツやコードを操作して、そうしたページを検索結果の上位に表示させます。ソフトウェアやログインページ、取引先のサイトを探すユーザーが、先頭に表示された結果を何気なくクリックすると、それが汚染されたものだったという筋書きです。その結果、認証情報を渡したり、マルウェアをダウンロードしたりしてしまいます。
偽サイトの見分け方に関する指針では、SEOポイズニングによって悪意あるサイトが検索結果の最上位に押し上げられる可能性が特に警告されています。また、Trend Microの2026年の調査では、3万5,000件を超える偽のワールドカップ関連サイトが確認されました。関心の高い話題をめぐって、攻撃者が偽サイトのキャンペーンをいかに容易に量産できるかが分かります。
ビジネスユーザーにとって最も安全な習慣は、検索順位を正当性の目安として信頼するのをやめることです。クリックする前に、URLにスペルミス、余分な単語、不自然な国コード、わずかに違和感のあるブランド名がないかを確認してください。クリックした後も、ページがすぐにダウンロードを促す、早い段階で認証情報を求める、リダイレクトが繰り返される、ポップアップが出る、ブラウザが警告を表示するといった場合は警戒が必要です。これらは何かがおかしいことを示す強い兆候です。
組織は、意識向上研修で次のような単純なルールを徹底すべきです。
-
主要な業務アプリ、ベンダー、パートナーポータルには、ブックマークか手入力したURLを使う。
-
ソフトウェアをダウンロードしたり認証情報を入力したりする前に、ドメインを確認する。
-
緊急のインストール要求や、いわゆるClickFixの指示は危険signalと見なす。
-
不審な検索結果、なりすましページ、誤ってダウンロードしたものは、直ちにIT部門に報告する。
-
偽サイトを操作した可能性がある場合は、端末を隔離し、速やかに認証情報を変更する。
サイバーセキュリティ意識向上月間の実践的なメッセージは、検索は利便性のための層であり、信頼を担保する層ではないということです。従業員が脅威ハンターになる必要はありませんが、検索結果が実際にどこへ導いているのかを確認できるだけの間は、立ち止まる必要があります。その一呼吸が、侵害を防ぐことにつながります。
翻訳元: https://www.darkreading.com/cyber-risk/9-cyber-awareness-tips-todays-maze-threats