
脆弱性スキャンは、本来は何層にも分かれた専門領域です。ところが調達の場では、たいてい単一の製品を購入する話として扱われています。
商用エンジンは、認証付きチェックの膨大なライブラリを備えています。オープンソースのスキャナーは、スキャンの実践を広く普及させました。テンプレート駆動型の新勢力であるNucleiは、新たなCVEがあらゆる環境で実行可能なチェックになるまでの速さを一変させました。そしてVulnersのようなインテリジェンスフィードは、「最新」の意味そのものを変えました。
本ガイドでは、こうした各領域から11製品を評価します。本格的なプログラムであれば、購入する製品と並べて必ず運用している無料の柱となるツールも含めています。「どのスキャナーを選ぶべきか」というプロの答えは、ほぼ例外なく「組み合わせ(スタック)で使う」だからです。
スキャンの結果を受け止める側のプログラムが、脆弱性管理の領域です。
脆弱性診断サービス
まず機能一覧から
| スキャナー | 認証付きスキャン | 新規CVEのチェックを数日で提供 | CI/CD連携 | コンプライアンス/設定監査 | 無料/オープンソース |
| Tenable (Nessus) |  |
|
|
|
(Essentials) |
| Qualys | |
|
|
|
 |
| Rapid7 (InsightVM) | |
|
|
|
|
| Greenbone (OpenVAS) | |
|
|
|
|
| Nuclei | |
(数時間) |
|
|
|
| Acunetix | (Web) |
|
|
 |
|
| Intruder | |
|
|
|
|
| Holm Security | |
|
|
|
|
| Syxsense | |
|
|
|
|
| Vulners | 該当なし (インテリジェンス) | (フィード) |
|
|
|
| LizardSystems Network Scanner | |
|
|
|
|
評価方法
調査に基づき、次の5つの基準で評価しました。チェックライブラリの深さと鮮度、認証付きスキャンの品質、自動化・スクリプト化のしやすさ、導入形態の柔軟性、価格の手頃さです。有料掲載は一切ありません。
11製品の評価と総評
1. Tenable (Nessus):定番の第一候補
Nessusは、「とりあえずスキャン」と考えたときに真っ先に思い浮かぶ存在であり続けています。業界で最も充実したプラグインライブラリ、設定の実態にまで踏み込む認証付きチェック、長年のフィードバックで磨かれた精度、そして新人の実務者を育てる無料のEssentialsティアを備えています。
主な機能:ライブラリの深さ、認証付きスキャンの品質、実務者の間での普及度。
価格体系:スキャナー単位。Essentialsは無料。
総評:他のスキャナーを測る際の基準となる製品です。
2. Qualys:クラウドプラットフォーム
Qualysは、自社が先駆けとなったクラウドモデルでスキャンを実行します。アプライアンスとエージェントを単一のコンソールから統括し、認証付きの詳細なスキャンとコンプライアンスチェックを一度の走査で実施でき、結果はVMDRに連携されます。オンプレミスの負担を抑えつつ、大規模にスキャンできる点が強みです。
主な機能:クラウドによる統括管理、エージェントモデル、コンプライアンスチェックとの組み合わせ。
価格体系:資産単位。
総評:クラウドのユーティリティとして使えるスキャンです。
3. Rapid7 (InsightVM):運用プログラムに寄り添うスキャナー
InsightVMは、スキャンとエージェントの両方をカバーします。ダッシュボードは時間が経っても古くならず常に最新の状態を保ち、リスクスコアリングにはMetasploitの知見が反映されます。さらに、修復プロジェクトによって担当者に作業を割り当てることもできます。
主な機能:ライブデータモデル、Metasploitによる現実に即した評価、ワークフローとの連携。
価格体系:資産単位。
総評:プログラム運用まで一体で備えたスキャナーです。
4. Greenbone (OpenVAS):オープンな本格派スキャナー
OpenVASは、認証付きチェック、定期スキャン、レポート作成といった本格的なスキャナーの機能を無料で提供します。サポートが必要な場合には、Greenboneの有料フィードやアプライアンスも利用できます。コストに制約のあるプログラムでは、環境全体をOpenVASで運用しているケースもあります。
主な機能:無料の本格派スキャナー、オープンなフィード、商用版への移行パス。
価格体系:無料版と商用版。
総評:オープンソースの主力ツールです。
5. ProjectDiscovery (Nuclei):テンプレートエンジン
Nucleiは、スキャンのタイムラインを塗り替えました。コミュニティが作成するYAMLテンプレートにより、新たなCVEが数時間で実行可能なチェックになります。あらゆるパイプラインに組み込めるほか、ProjectDiscoveryのクラウドも利用できます。このテンプレートの速さこそ、現在の最大の差別化要因です。
主な機能:テンプレートの更新速度、パイプラインとの親和性、コミュニティの規模。
価格体系:無料版とクラウド版。
総評:CVEの公開からチェックの実行までが最速のパイプラインです。
6. Acunetix:Webアプリケーションの専門スキャナー
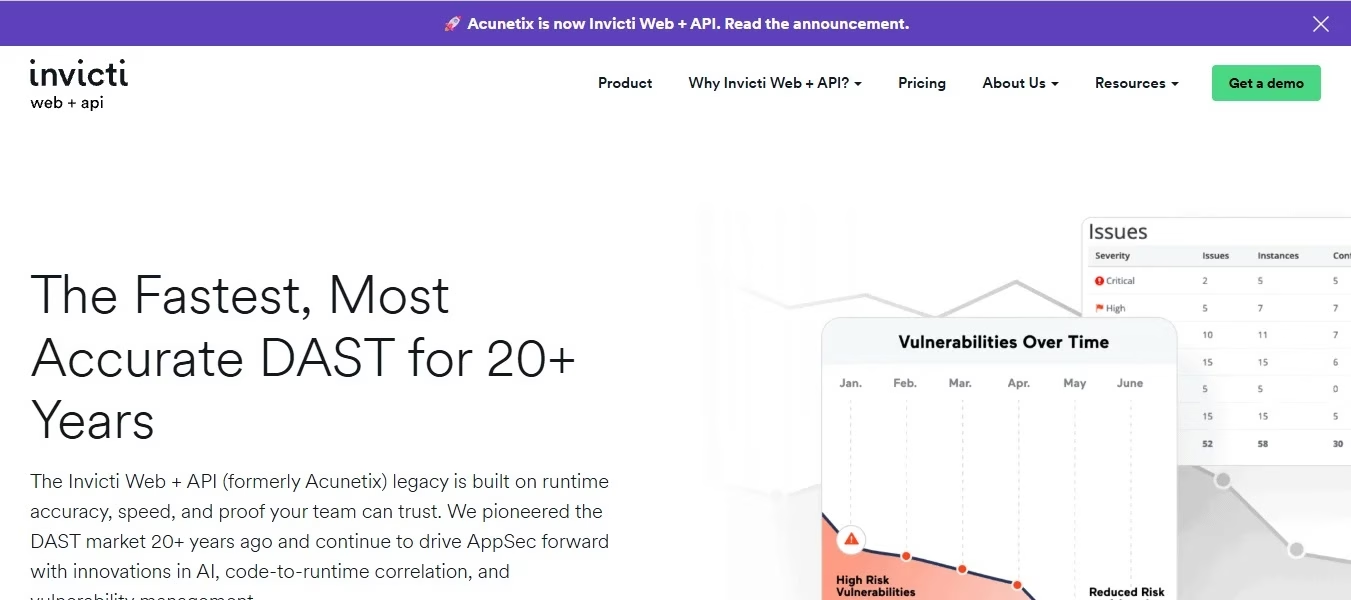
Acunetix(Invictiファミリー)は、Web領域から参入した製品です。DASTスキャンに加え、悪用可能性を主張するだけでなく実際に実証する「プルーフベース」の検証を行い、誤検知のトリアージ負荷を軽減します。
汎用スキャナーの一覧では、Web層に特化した製品として、Webアプリスキャナーのスタックと組み合わせて使う位置づけです。
主な機能:プルーフベースの検証、Webアプリへの深い対応、自動化。
価格体系:アプリ単位。
総評:Web層への越境組であり、守備範囲を正直に絞った製品です。
7. Intruder:中小企業向けのマネージド型スキャナー
Intruderは、エンタープライズ級のスキャンエンジンを、中小企業でも扱いやすい操作性で提供します。外部・内部の継続的なスキャン、トリアージとノイズ除去を済ませた出力、平易な英語で書かれた修正手順、新たな脅威が出現した際の自動スキャンなどを備えています。スキャン専任の担当者がいないチーム向けに作られています。
主な機能:専門知識なしで使える操作性、ノイズの除去、先回りのスキャン。
価格体系:ターゲット単位。
総評:扱いにくい部分を取り除いたスキャンです。
8. Holm Security:欧州発のマルチベクタースキャナー
Holm Securityは、ネットワーク、Web、クラウド、フィッシング対策の意識調査を単一のプラットフォームでスキャンできます。欧州拠点のサービス提供体制をとっており、データ主権を重視する候補リストに挙がるスキャナーです。
主な機能:マルチベクターのカバレッジ、EU域内での提供体制、統合プラットフォーム。
価格体系:サブスクリプションのティア制。
総評:EU発のマルチベクター対応プラットフォームです。
9. Syxsense:スキャンとパッチ適用の統合型
Syxsenseは、脆弱性スキャンをエンドポイント管理やパッチ配布と統合しています。検出、優先順位付け、修復を単一のコンソールで行え、自動化ワークフローも利用できます。スキャンから修正までを1つの画面で完結させたい、IT運用に近いチーム向けの製品です。
主な機能:スキャンとパッチ適用の統合、エンドポイント管理、自動化。
価格体系:デバイス単位のティア制。
総評:パッチエンジンと一体化したスキャンです。
10. Vulners:インテリジェンスフィード
Vulnersは、他の製品とは領域が異なるため注意が必要です。脆弱性インテリジェンスのデータベースとAPIであり、CVEの付加情報、エクスプロイトの有無、スコアリングを提供します。スキャン自体を行うのではなく、スキャナーや自動化を支える存在です。他のツールが優先順位を付ける際の土台となるデータ層といえます。
主な機能:脆弱性インテリジェンスデータベース、エクスプロイトの有無に関するデータ、APIによる情報付加。
価格体系:APIおよびサブスクリプションのティア制。
総評:スキャナーではなくインテリジェンスフィードであり、その前提で評価すべき製品です。
11. LizardSystems Network Scanner:ネットワーク探索ユーティリティ
LizardSystems Network ScannerはWindowsベースのネットワーク探索ツールで、コンピューター、IPレンジ、共有フォルダー、ネットワークリソースを特定するために設計されています。
読み取り・書き込みを含むリソースへのアクセス権限を確認できるため、管理者は、ユーザーがどのネットワークリソースを利用できるかを把握しやすくなります。
基本的なネットワーク探索とリソース監査向けの軽量な代替ツールです。Nmapの高度なポートスキャンやOSフィンガープリンティング機能を完全に置き換えるものではありません。
主な機能:IPレンジの探索、共有リソースの検出、読み取り/書き込み権限の監査、スキャン結果のエクスポート。
価格体系:個人の非商用利用は無料。ビジネス向けの有料ライセンスは1台あたり79.95米ドル(掲載価格)。
総評:ネットワーク機器の探索と共有リソースへのアクセス監査に使える、軽量なWindowsユーティリティです。
総合比較表
| スキャナー | 役割 | チェックカタログ | 認証付きスキャンの深さ | 自動化 | ライセンス |
| Nessus | 商用の中核製品 | 最も充実 | 対応 | API / CLI | スキャナー単位、無料ティアあり |
| Qualys | クラウドプラットフォーム | 充実 | 対応 | クラウドで統括 | 資産単位 |
| InsightVM | プログラム型スキャナー | 充実 | 対応 | ライブデータ + API | 資産単位 |
| OpenVAS | オープンな本格派スキャナー | 堅実 | 対応 | API / CLI | 無料 + 商用 |
| Nuclei | テンプレートエンジン | 更新が最速 | 限定的 | パイプライン(中核) | 無料 + クラウド |
| Acunetix | Web領域への越境組 | Webに特化 | 対応 (Web) | 対応 | アプリ単位 |
| Intruder | 中小企業向けマネージド型 | 充実 (ラップ型) | 対応 | スケジュール実行 | ターゲット単位 |
| Holm Security | マルチベクター | 良好 | 対応 | 対応 | ティア制 |
| Syxsense | スキャン + パッチ | 良好 | 対応 | パッチ適用(中核) | デバイス単位 |
| Vulners | インテリジェンスフィード | 該当なし (情報付加) | 該当なし | API(中核) | APIのティア制 |
| LizardSystems Network Scanner | ネットワーク探索ユーティリティ | 基本的 | 限定的 | スキャンとエクスポート | 個人利用は無料、商用は有料ライセンス |
購入前のチェックリスト
実際のスキャン運用は、単一の製品ではなく、何層にも重ねたスタックで成り立ちます。認証付きスキャンの深さと設定の実態把握には、商用の中核製品(Nessus、Qualys、InsightVMの系統)を据えます。テンプレートの速さを得るにはパイプラインにNucleiを組み込み、探索マップの作成にはNmapを使います。予算上の制約がある場合やセカンドオピニオンが必要な場合はOpenVASを併用し、優先順位付けの土台にはVulnersのようなインテリジェンスフィードで情報を補強します。
精度は、自社のネットワークで検証してください。スキャナー2製品を1つのサブネットに対して2週間運用し、検出件数の生の数字ではなく、トリアージにかかった時間を比較します。最初の認証付きスキャンの前には、認証情報の配布を済ませておきましょう。そして、今や最も重要な指標となった、CVEの公開から自社環境全体で実行可能なチェックが整うまでの日数を追跡します。
スキャンの専任担当者がいない中小企業は、放置されがちなコンソールを導入するのではなく、マネージド型(Intruder系)かスキャンとパッチ適用の統合型(Syxsense系)を選ぶべきです。また、どの組織も、検出結果はリスク順に並べた1つのキューに集約します。スキャナーが見つけ、VMプログラムが修正し、CTEMサイクルが何が重要だったかを実証するという流れです。
プログラムにおけるスキャンの位置づけ
スキャナーはあくまでセンサーであり、プログラムそのものではありません。そのため価値は、検出結果を下流で何が受け取るかによって決まります。
認証付きスキャンの出力は、リスクの順位付けと担当者の割り当てを担う脆弱性管理のキューに流します。Nuclei系のテンプレート速度を活かした検出結果も同じパイプラインに投入すれば、新たなCVEによるエクスpoージャーを公開当日にトリアージできます。さらに、スキャナーのカバー範囲をCAASMのインベントリと突き合わせることで、どのスキャナーも到達していない資産を、気づかないまま見落とすのではなく、可視化できます。
スキャンから最大の成果を得ている環境は、スタックを1つの楽器として扱っています。中核製品、テンプレートエンジン、探索マップ、インテリジェンスフィードが、それぞれのパートを担って合奏するイメージです。1つの製品だけであらゆる領域を網羅させようとはしていません。
よくある質問
2026年に最適な脆弱性スキャナーは?
チェックカタログの深さならNessus、クラウドプラットフォーム型のスキャンならQualys、運用プログラムとしての実用性ならInsightVMです。無料の柱となるのはOpenVASとNucleiです。これらに加えて、Acunetix、Intruder、Holm Security、Syxsense、インテリジェンスフィードのVulners、そしてNmapがそろえば、現実的なツールキットが完成します。
商用とオープンソース、どちらを選ぶべきですか?
両方です。商用の中核製品は、認証付きスキャンの深さとサポートをもたらします。一方、OpenVAS、Nuclei、Nmapは、セカンドオピニオンとしての検証、テンプレートの速さ、探索の機能を無料で補います。層を重ねたスタックこそが、プロの答えです。
Nucleiとは何ですか?
テンプレートベースのオープンソーススキャナーです。コミュニティが新たなCVEを数時間で実行可能なYAMLのチェックに変えます。エクスポージャーを確認するパイプラインとしては最速で、CI/CD向けに設計されています。
認証付きスキャンはなぜ重要ですか?
認証付きスキャンは、サービスバナーから推測するのではなく、実際にインストールされているソフトウェアと設定を読み取ります。スキャンの品質を左右する単独の要因としては最大です。
Vulnersはスキャナーですか?
いいえ。スキャナーや自動化に情報を付加する、脆弱性インテリジェンスのデータベースとAPIです。スキャンエンジンではなくデータ層として位置づけてください。スキャンの出力をSOARによる自動化プラットフォームに統合すれば、IT運用全体でチケットの割り当てやSLAの追跡が加速します。
まとめ
スタックを重ね、テンプレートの時計と競いましょう。深さはNessusが担い、プラットフォームはQualysとInsightVMが担います。OpenVASは無料の選択肢を確保し、NucleiはCVEとの時間競争に勝ちます。Nmapは探索マップを描き、Vulnersは優先順位付けを補強します。無駄のない構成にはSyxsenseとIntruderが適しています。これらを組み合わせて認証情報を設定し、検出結果を修正につなげる作業は上流のプログラムに任せましょう。
結果はネットワークスキャナーおよびWebアプリスキャナーの領域と組み合わせ、攻撃対象領域の全体をカバーしてください。
執筆者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年11月。GBHackers編集部:独立した調査に基づく購入ガイド。有料掲載は一切ありません。
翻訳元: https://gbhackers.com/vulnerability-scanners-buyers-guide/