
EU AI法の義務が順次適用され始め、取締役会から「自社は実際にどのモデルを運用しているのか」と問われるようになったことで、AIガバナンスは理念を語るスライドから予算項目へと変わりました。この問いに答えられる企業は、いまだ多くありません。
購入時に陥りがちな落とし穴は、このカテゴリーを単一の製品群として捉えてしまうことです。実際には、ポリシー管理・レジストリ型のプラットフォーム、MLを出自とするモデル監視ツール、LLMセキュリティのガードレール、プライバシーやクラウド基盤を手がけるベンダーのスイート拡張など、複数の領域にまたがっており、ある領域のツールが別の領域をカバーすることはまずありません。
本ガイドでは、各製品の担当領域(レーン)を明示したうえで、11のプラットフォームを評価します。データを登録できないレジストリも、導入できないガードレールも、等しく役に立たないためです。関連する取り組みについては、GRCガイドとGDPRガイドもあわせてご覧ください。
まずは機能比較表
| プラットフォーム | ユースケースレジストリ | 規制マッピング | ランタイムのモデル監視 | LLM/プロンプトセキュリティ | ベンダーAIの評価 |
| Credo AI |  |
|
 |
|
|
| IBM watsonx.governance | |
|
|
|
|
| Holistic AI | |
|
|
|
|
| Lakera |  |
|
|
|
|
| Cisco (Robust Intelligence) | |
|
|
|
|
| Arize | |
|
|
|
|
| Microsoft Purview | |
|
|
|
|
| Trustible | |
|
|
|
|
| Fiddler AI | |
|
|
|
|
| Monitaur | |
|
|
|
|
| OneTrust | |
|
|
|
|
評価方法
リサーチに基づき、レジストリ/インベントリの深さ、規制マッピング(EU AI法時代への対応)、ランタイム監視、LLMセキュリティ機能、価格体系の明確さという5つの基準で評価しました。有償の掲載枠はありません。
11のプラットフォームを評価
1. Credo AI:ポリシーから証跡までの基準点
Credo AIは、規制当局が思い描くガバナンスのループを一通り実行します。ユースケースを記録し、EU AI法やNIST AI RMFに沿ったポリシーパックを適用し、統制を評価して証跡を生成します。自社開発ではなく購入したモデルに対するベンダーAIの評価にも対応しています。
ガバナンスの実践を示す必要があるプログラムにとって、ピュアプレイ型の基準となる製品です。(レーン:ガバナンスレジストリ)
主な機能:規制にマッピングされたポリシーパック、証跡の生成、ベンダーAIのカバレッジ
価格体系:プラットフォームのサブスクリプション
評価:証跡にまでつながるガバナンスです。
2. IBM watsonx.governance:エンタープライズ向けライフサイクル管理
IBM watsonx.governanceは、モデルのライフサイクル全体にガバナンスを通し、大企業の規模で運用します。ドキュメントの自動生成、ドリフトとバイアスの監視、承認ワークフロー、規制マッピングを備え、銀行向けにはOpenPagesとも連携できます。(レーン:ライフサイクルガバナンス)
主な機能:ライフサイクルの自動化、規制産業に対する深い知見、リスクスイートとの相乗効果
価格体系:プラットフォームライセンス
評価:検査官の目にも耐える深さのモデルガバナンスです。
3. Holistic AI:アセスメントの専門家
Holistic AIは、厳密さで名を上げた製品です。バイアス監査に加え、EU AI法や各法域固有の規則(ニューヨーク市の採用バイアス法など)に沿った適合性評価レベルのアセスメントを提供し、その土台にレジストリを備えています。適合性評価に強みを持つ挑戦者です。(レーン:ガバナンスレジストリ)
主な機能:アセスメントの厳密さ、法域ごとのマッピング、監査向けアウトプット
価格体系:プラットフォームのサブスクリプション
評価:適合性評価の深さで選ぶなら、この製品です。
4. Lakera:LLMのガードレール
Lakera は、レーンの違いを確認する好例です。ガバナンスレジストリではなく、LLMアプリケーションのランタイムセキュリティを担い、モデルの境界でプロンプトインジェクション対策、ジェイルブレイク検出、データ漏えい防止を行います。
Cloudsecurity solutions
生成AIを提供するチーム向けのセキュリティレイヤーであり、前述のレジストリ型プラットフォームと組み合わせて使います。(レーン:LLMセキュリティ)
主な機能:プロンプトインジェクション対策、ジェイルブレイク検出、ランタイムのガードレール
価格体系:従量課金/プラットフォームの階層制
評価:生成AI向けのファイアウォールであり、レジストリではありません。その前提で選定してください。
5. Cisco(Robust Intelligence):検証レイヤー
現在はCisco AI Defenseの一部となったRobust Intelligenceは、レッドチームがネットワークをテストするのと同じ発想でモデルをテストします。導入前に脆弱性、ジェイルブレイク、データリスクを自動でストレステストし、導入後はランタイムのガードレールで守ります。
AIガバナンスをセキュリティの視点から捉える製品です。パッケージ構成は要確認です。(レーン:AIセキュリティ)
Cloudsecurity solutions
主な機能:敵対的検証、ランタイムのガードレール、Ciscoとの統合
価格体系:Cisco AI Defenseのパッケージ
評価:AIレッドチームを製品化したものです。
6. Arize:MLオブザーバビリティのエンジン
Arize は、モデルの稼働状況を監視します。本番環境でのドリフト、パフォーマンス、埋め込みレベルの診断に加え、LLMオブザーバビリティ(ハルシネーションや検索品質)にも対応しています。レジストリだけでは見えない、稼働中の実態を捉えます。(レーン:オブザーバビリティ)
主な機能:オブザーバビリティの深さ、埋め込みの診断、LLM評価
価格体系:プラットフォームのサブスクリプション
評価:ガバナンスのうち、ランタイム側を担う製品です。
7. Microsoft Purview:環境全体のインベントリ
Microsoft Purview は、シャドーAIが潜む場所で対処します。Microsoft環境全体でCopilotやサードパーティ製AIの利用状況を検出し、プロンプトのデータを分類します。すでに文書へのラベル付けを担っているガバナンス基盤を、そのまま適用できます。(レーン:環境全体のインベントリ)
主な機能:環境全体の検出、データフローの分類、バンドルによるコスト面の利点
価格体系:Purview/E5関連
評価:シャドーAIの実態調査を、すでに部分的に自社で保有している状態で進められます。
8. Trustible:ポリシーワークフローの挑戦者
Trustible は、ガバナンスのワークフローに特化しています。AIユースケースの登録、フレームワークや新たな規制にマッピングしたリスク評価、そしてAIガバナンス部門に合わせて調整されたポリシー管理を提供します。
専用ワークフローに特化した挑戦者です。(レーン:ガバナンスレジストリ)
主な機能:ユースケースの登録、規制動向の追跡、ポリシーワークフロー
価格体系:プラットフォームのサブスクリプション
評価:ガバナンスのワークフローに絞った選択肢です。
9. Fiddler AI:モデル監視のレーン
Fiddler aiは、本番環境のモデルを監視し、その挙動を説明します。ドリフト、バイアス、パフォーマンス、説明可能性、LLMの安全性指標を扱い、エンジニアが導入しやすい設計です。レジストリ型プラットフォームと組み合わせるオブザーバビリティ担当です。(レーン:オブザーバビリティ)
主な機能:監視と説明可能性、LLM指標、エンジニアにとっての使いやすさ
価格体系:プラットフォームのサブスクリプション
評価:説明可能性を重視したモニターです。
10. Monitaur:規制産業の監査役
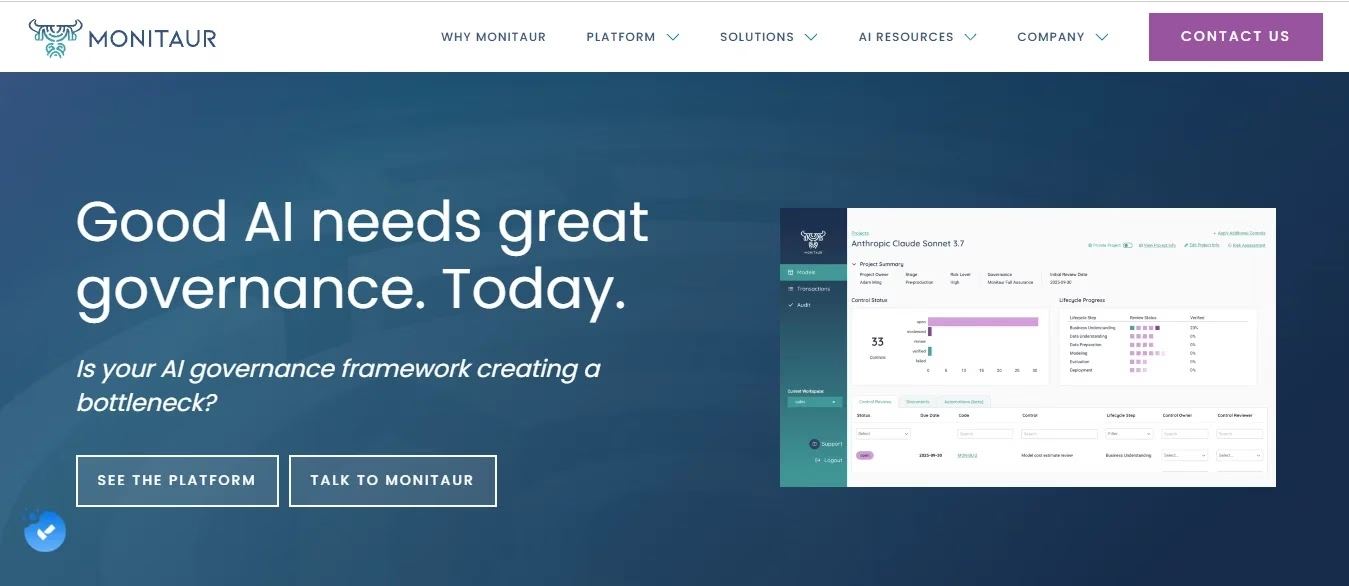
Monitaur は、規制産業が求める監査可能な記録を整えます。意思決定レベルの監査証跡、モデルのドキュメント、ガバナンスワークフローを備え、保険分野に強みがあります。(レーン:規制産業向けガバナンス)
主な機能:監査証跡の深さ、保険業界への精通、検査官の要件に沿ったアウトプット
価格体系:プラットフォームのサブスクリプション
評価:保険業界水準のモデル監査証跡です。
11. OneTrust:プライバシースイートの拡張
OneTrust は、プライバシー管理の仕組みをAIに拡張します。既存のアセスメントワークフロー上でのユースケース受付、データマップと紐づいたAIレジストリ、規制インテリジェンスを提供します。OneTrustでプライバシー管理を行っている企業にとって、自然な選択肢です。(レーン:スイート拡張)
主な機能:スイートとの相乗効果、データマップとの連携、規制情報フィード
価格体系:モジュール単位のサブスクリプション
評価:プライバシー基盤から発展したAIガバナンスです。
総合比較表
| プラットフォーム | レーン | レジストリの深さ | ランタイムのカバレッジ | 規制マッピング | 価格モデル |
| Credo AI | ガバナンスレジストリ | 中核機能 | 部分対応 | EU AI法/NIST | サブスクリプション |
| IBM watsonx | ライフサイクル | 対応 | 対応 | 対応 | プラットフォーム |
| Holistic AI | アセスメント | 対応 | 部分対応 | 中核機能 | サブスクリプション |
| Lakera | LLMセキュリティ | |
ガードレール | 部分対応 | 従量課金の階層制 |
| Robust Intelligence | AIセキュリティ | |
ガードレール | 部分対応 | Ciscoのパッケージ |
| Arize | オブザーバビリティ | |
中核機能 | 部分対応 | サブスクリプション |
| Purview | 環境全体のインベントリ | 環境全体 | 部分対応 | 部分対応 | バンドル関連 |
| Trustible | ガバナンスレジストリ | 対応 | |
対応 | サブスクリプション |
| Fiddler | オブザーバビリティ | |
中核機能 | 部分対応 | サブスクリプション |
| Monitaur | 規制産業向けガバナンス | 対応 | 部分対応 | 対応 | サブスクリプション |
| OneTrust | スイート拡張 | 対応 | |
対応 | モジュール |
購入チェックリスト
まずは実態調査から始めます。どのモデルやAI機能が、自社開発・購入・SaaS組み込みを問わず実際に稼働しているのか、把握している人はいません。あらゆるガバナンス成果物はレジストリの正確さに依存するため、PurviewクラスのディスカバリーとCredoクラスのレジストリを併用すれば、両面からこの課題に取り組めます。
次に、規制を正直にマッピングします(EUの対象者に関わるものは、EU AI法のリスク階層化に従います)。そのうえで構成を二つに分けて設計します。ポリシーと証跡のためのガバナンスレジストリと、ダッシュボードが自己申告できない実態を捉えるランタイムレイヤー(ArizeやFiddlerによる監視、LakeraやRobust Intelligenceによるセキュリティ)です。
ベンダーAIの評価は、すでに利用している実在のSaaSツール3つで試験運用してください。Robust Intelligenceを候補に入れる場合は、Ciscoのパッケージ構成を確認します。AIリスクも、ほかのリスクと同じリスクレジスターに集約してください。規制当局から連絡が来たとき、壁に貼ったフレームワークのポスターより、最新に保たれた台帳のほうが常に頼りになります。これは、より広いコンプライアンス自動化の領域と共通する教訓です。
よくある質問
2026年のおすすめAIガバナンスプラットフォームは?
ポリシーから証跡までのガバナンスにはCredo AI、大企業規模のライフサイクル管理にはIBM watsonx.governance、アセスメントにはHolistic AIが向いています。LLM/AIセキュリティならLakeraとRobust Intelligence、オブザーバビリティならArizeとFiddler、レジストリおよびスイートのレーンではPurview、Trustible、Monitaur、OneTrustが候補です。
AI TRiSMとは?
AIのトラスト、リスク、セキュリティ管理(Trust, Risk, and Security Management)を指します。ガバナンスレジストリ、モデル監視、AIセキュリティを包括する用語で、多くのプログラムは二つか三つのレーンを組み合わせて運用しています。
EU AI法は自社にも適用されますか?
AIシステムがEUの対象者に関わる場合、リスク階層化と適合性に関する義務が及ぶ可能性が高いといえます。高リスクのユースケースには、ドキュメント作成とアセスメントの義務があり、レジストリ型プラットフォームはこれらをマッピングします。
レジストリとランタイム監視、どちらを先に導入すべきですか?
レジストリが先です。棚卸しされていないものは統治できません。顧客向けモデルについては、その直後に監視を導入してください。ポリシー上の実態とランタイムの実態は別の事実であり、敵対的プロンプトインジェクション攻撃への防御では特にそうです。
購入したSaaSに組み込まれたAIは、どう統治すればよいですか?
ベンダーAIの評価ワークフロー(Credo、OneTrust、Holistic AIクラス)と、環境全体のディスカバリー(Purviewクラス)を組み合わせます。購入したAIも、自社開発のAIと同様にレジストリへの登録が必要です。
結論
まず実態調査、次に適合性、そしてランタイムは常に。
Credo AIはポリシーを証跡に変え、IBMはライフサイクルを統治し、Purviewはシャドー環境を暴き、LakeraとRobust Intelligenceはモデルを守り、ArizeとFiddlerは稼働状況を見守ります。自社の義務が求めるレーンを組み合わせ、規制当局に問われる前にレジストリを整備し、AIリスクが責任者の手に渡る監査ワークフローへ継続的に流し込んでください。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年11月 GBHackers編集部:独立したリサーチに基づく購入者向けガイドであり、有償の掲載枠はありません。
翻訳元: https://gbhackers.com/ai-governance-buyers-guide/