DNSFilterのレポート「The Cost of Shadow AI」によると、企業はサイバーセキュリティ予算を増やしており、追加支出の最優先分野はAIセキュリティとガバナンスで、クラウドセキュリティがそれに続きます。
回答者の74.5%が、12か月前よりサイバーセキュリティ予算が増えたと答えました。次に追加するセキュリティ予算の使い道を尋ねたところ、40.3%がAIセキュリティとガバナンスを挙げ、クラウドセキュリティの25.5%が続きました。
AIを優先すべき理由の一つは、従業員がIT部門に知らせる前、あるいはまったく知らせないまま、AIツールに社内システムへのアクセスを許可していることです。従業員が業務でAIツールを利用している組織のうち、36.8%はアクセスを許可してから事後にIT部門へ通知することを認めており、6.5%は通知自体を求めていません。
DNSFilterのCEOであるKen Carnesi氏は次のように述べています。「あまりに多くの企業で、AIツールを社内データに接続するかどうかの判断を、そのリスクを管理する立場にない人が下しています。次の予算配分では、このギャップを埋めることに重点を置く必要があります」
AI監督体制の穴
回答者の61.5%は、自社環境にあるすべてのセキュリティツールが適切に設定されているとは言い切れないと答えました。また61.8%は、すべてのツールが常時監視されているとは言い切れないとしています。
シャドーAIを検知するための統制は、すでに多くの組織で導入されています。こうした組織は、AIガバナンスや監視の仕組みを使って、サードパーティのAIツールが関わるインシデントを特定しています。
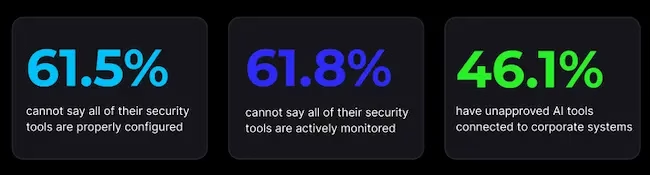
全体では、46.1%が、従業員が未承認のAIツールをGoogle Workspace、Microsoft 365、またはSSO環境に接続したことがあると回答しました。さらに20.1%は、そうした接続のいずれかがセキュリティインシデントを引き起こしたと答えています。
回答者の54%は、調達部門、ソフトウェア資産管理部門、セキュリティ監視部門が把握できない多額のAI関連コストが自社にあるのではないかと懸念しています。ITマネージャーに限ると、この割合は58.8%に上昇します。
一方で、予算を承認する立場の人ほど、把握できない支出への懸念は小さい傾向にあります。現場の実務担当者は、AIツールが購入されていることは知っていても、その詳細までは把握できていません。
ネットワーク上の活動は、申告されたAI利用を上回る
従業員が業務で使うAIツールの数を尋ねると、回答者の55.3%が3〜5個と答え、10個を超えるとしたのはわずか0.5%でした。
2026年8月、DNSFilterは北米の4万3,000を超える組織から、生成AIツールへの34億件のリクエストを処理しました。同月の2営業日にわたる測定では、一般的な組織が5つの異なるAIベンダーに接続しており、15.2%は10を超えるベンダーに接続していました。これはIT担当者が報告した割合の約30倍にあたります。
これらの生成AIへのリクエストのうち、ブロックされたのはわずか0.75%でした。ガバナンス関連の支出で得られるはずの統制を、組織が実際に行使できているのか疑問が残ります。ただし、AIの利用を許可することが、意図的な方針である場合もあります。
DNSFilterで脅威リサーチ担当バイスプレジデントを務めるKasey Best氏は、次のように話しています。「残念ながら、組織が自己申告する数字と、私たちがネットワーク上で確認する数字は、大きく食い違っていることがよくあります」
翻訳元: https://www.helpnetsecurity.com/2026/11/05/dnsfilter-shadow-ai-cost-report/