コンプライアンス自動化により、SOC 2の取得期間は「コンサルタントを入れて年単位」から「連携設定を済ませて四半期単位」へと大幅に短縮されました。コネクターがクラウド、人事、デバイスの各環境から証跡を継続的に収集するため、監査はスクリーンショットを探し回る作業ではなく、リアルタイムのデータをレビューする作業になっています。
2026年の差別化要因は、最初の認証取得後のフレームワーク対応範囲、証跡収集の自動化の深さ(人手を介さない割合)、そして監査人ネットワークの質の3点です。本ガイドでは11製品を評価します。対象は、より大規模なGRCプラットフォームガイドで取り上げた製品群とは別の市場ですが、両者の領域は次第に重なりつつあります。
評価方法
調査に基づき、次の5つの基準で評価しました。証跡自動化の深さ(連携数とその品質)、フレームワーク対応範囲とクロスウォーク、監査人エコシステム、継続的モニタリングの実態(スナップショットではなくドリフト検知のアラートか)、そして自社の従業員規模での価格の明瞭さです。
有償での掲載は一切ありません。
1. Vanta — カテゴリーの定義者
Vantaは、市場が模倣することになる「コネクターによる証跡収集」モデルを確立しました。幅広い連携カタログ、ドリフト検知アラート付きの継続的テスト、取引先向けにセキュリティ体制を示すトラストセンターを備えています。フレームワークもSOC 2にとどまらず、ISO、HIPAA、AIガバナンスの領域まで広くカバーしています。
最初に候補へ挙がる定番製品で、価格もリーダーにふさわしい水準です。
主な機能:幅広い連携、継続的テスト、トラストセンター、フレームワークの拡張
価格体系:フレームワーク数・従業員数に応じた階層制
評価:他のすべての製品が比較される基準点です。
2. Drata — 自動化の深さで競うライバル
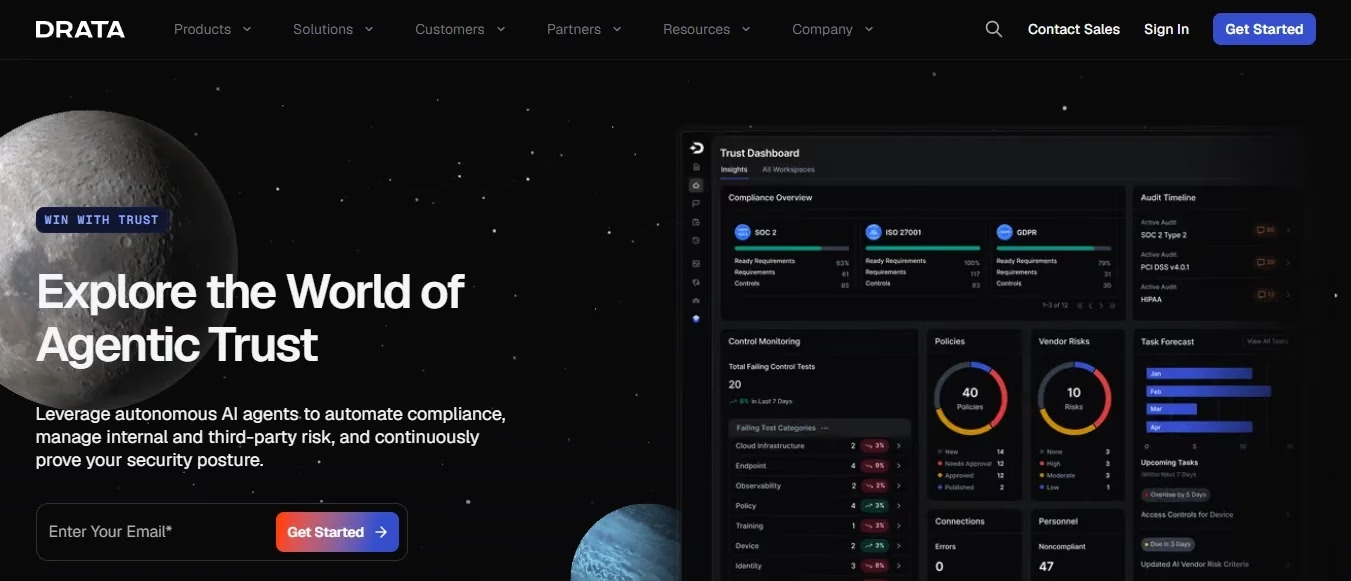
Drataは自動化の深さを強みに、リーダーと互角に渡り合います。証跡マッピングの精度が高く、適応型コントロールや強力なマルチフレームワークのクロスウォークを備え、実際の監査対応を円滑にする監査人向けツールも充実しています。
多くの購入者にとって、比較検討の結末はコイン投げ同然です。両製品を試験導入して比べることをお勧めします。
主な機能:証跡マッピングの深さ、クロスウォークエンジン、監査人向けワークフロー
価格体系:階層制のサブスクリプション
評価:共同リーダーです。判断は試験導入の結果に委ねましょう。
3. Sprinto — スピードで挑む新興勢力
Sprinto は、スタートアップや中堅企業に向けて監査までの速さを売りにしています。方針を明確にしたワークフローと積極的な自動化のデフォルト設定を備え、価格はリーダーを大きく下回ります。フレームワークの対応範囲も急速に広がっています。予算に現実的な制約がある場合に、コストと速度のバランスで選べる製品です。
主な機能:監査までの短い期間、自動化のデフォルト設定、挑戦者価格
価格体系:フレームワーク数に応じた階層制
評価:予算に正直な、高速の選択肢です。
4. Secureframe — 専門家が伴走するプラットフォーム
Secureframeは、コネクターモデルにコンプライアンスの専門家による支援を組み合わせています。スコープ設定のガイド、ポリシーライブラリ、そして外部のコンプライアンスチームのように機能するサポートが特徴です。
社内にコンプライアンスやリスク管理の知見が乏しいまま、SOC 2準拠などのフレームワークに初めて挑む組織に適しています。
主な機能:ガイド付きのオンボーディング、ポリシーライブラリ、専門家によるサポート体制
価格体系:階層制のサブスクリプション
評価:コンプライアンスの指南役が付いた自動化です。
5. Anecdotes — 大企業向けの証跡ファブリック
Anecdotes は、スタートアップ向けのコンプライアンスより上の規模を想定して作られています。単一のデータレイヤーから、複数のフレームワークと関係部門(コンプライアンス、監査、リスク)へ証跡を供給する「証跡ファブリック」を備えます。軽量なツールには真似できないエンタープライズ向けの連携とカスタマイズも強みです。
主な機能:証跡データファブリック、エンタープライズ向け連携、複数の関係者向け出力
価格体系:エンタープライズ向けプラットフォーム
評価:エンタープライズ級のアーキテクチャで実現するコンプライアンス自動化です。
6. Thoropass — 監査込みのモデル
Thoropassは、他社が仲介にとどめる要素をひとまとめにしています。プラットフォームと監査を一体で提供し、自社の監査人とパートナーの監査人が同じワークフロー内で監査業務を進めます。
窓口が一本化される経済性は、ツール導入プロジェクトではなく認証取得そのものを求めるチームに向いています。一方、監査の独立性を重視する購入者は、プラットフォームと監査を分離する方を好むでしょう。
主な機能:監査込みのバンドル、監査業務のワークフロー、マルチフレームワーク対応
価格体系:プラットフォームと監査のバンドル
評価:認証取得という成果を、まとめて提供します。
7. Hyperproof — コンプライアンス運用プラットフォーム
Hyperproofは、最初の認証を取得した後のプログラム運営を対象にしています。コントロールを一度管理すればあらゆる要件に対応づけられ、要件レベルのクロスウォーク、分散したチーム向けのタスクワークフロー、多数のフレームワークを抱える環境に対応するレポート機能を備えます。チェックリストの消化ではなく、コンプライアンス運用そのものを支える製品です。
主な機能:コントロール中心のアーキテクチャ、多数のフレームワークに対応するクロスウォーク、運用ワークフロー
価格体系:プラットフォームの階層制
評価:1つ目ではなく、5つ目のフレームワークに挑む段階向けです。
8. TrustCloud — プログラム的アプローチのバリュー路線
TrustCloudは、GraphAIを活用した証跡収集とセキュリティ質問票の自動化によるプログラム的なコンプライアンスを打ち出しています。初期段階のチーム向けに、注目すべき無料プランも用意されています。AIに積極的なバリュー路線の製品です。無料と有料の境界は変わりやすいため、最新のプラン内容は必ず確認してください。
主な機能:AI支援による証跡収集・質問票対応、無料の入門プラン、トラスト共有ポータル
価格体系:フリーミアム+階層制
評価:倹約志向のスタートアップに最適な入り口です。
9. Scrut Automation — 中堅企業向けのオールラウンダー
Scrut Automationは、コネクターによる証跡収集、リスクレジスター、ベンダー評価を、中堅企業向けの価格帯でまとめて提供します。APAC・EMEA地域での提供体制にも強みがあります。チェックリストにとどまらない幅広い範囲を、挑戦者価格で利用できます。
主な機能:コンプライアンスとリスク管理の統合、ベンダー評価、地域ごとの強み
価格体系:階層制のサブスクリプション
評価:米国中心の視点を超えた、コストパフォーマンスに優れるオールラウンダーです。
10. OneTrust — スイートで統合する総合型
OneTrustの認証自動化は、プライバシー分野から生まれたスイート製品の上に成り立っています。プライバシーやTPRM(サードパーティリスク管理)モジュールとの証跡共有、規制インテリジェンスのフィード、そして大企業の調達部門が安心できる体制が特徴です。すでにOneTrustを導入済みの環境で最も力を発揮します。新規にゼロから始める場合は、より身軽な専業ベンダーの方が速さで勝ります。
主な機能:スイートとの統合、規制インテリジェンス、大企業への適合性
価格体系:モジュール単位のサブスクリプション
評価:OneTrust導入済みの環境における、統合戦略です。
11. Bright Defense — マネージド型コンプライアンスサービス
Bright Defenseは、自動化ツールをマネージドサービスで包み込みます。プラットフォームの自動化の上で、証跡の管理、ポリシー整備、監査人との調整といったプログラム運営を、外部の兼任コンプライアンス担当者が担います。社内にコンプライアンスの責任者がいない場合に、成果を重視する購入者が選ぶ路線です。
主な機能:マネージド型のプログラム提供、プラットフォームを問わない人員派遣、監査人との調整
価格体系:マネージドサービスのサブスクリプション
評価:人が運用するサービスとしてのコンプライアンスです。
総合比較表
| ツール | 分類 | 証跡の自動化 | フレームワーク対応範囲 | 監査人エコシステム | 価格モデル |
| Vanta | カテゴリーリーダー | 高度 | 広範+ | 大規模ネットワーク | 階層制 |
| Drata | 共同リーダー | 高度 | 広範+ | 大規模ネットワーク | 階層制 |
| Sprinto | スピード重視の新興勢力 | 高度 | 拡大中 | ネットワーク | バリュー階層制 |
| Secureframe | 専門家伴走型 | 高度 | 広範 | ネットワーク | 階層制 |
| Anecdotes | エンタープライズ向けファブリック | 高度(カスタム) | エンタープライズ向けマルチ | 持ち込み | エンタープライズ |
| Thoropass | 監査込み | 良好 | 広範 | 自社+パートナー | バンドル |
| Hyperproof | コンプライアンス運用 | 良好 | 多数のフレームワーク | 持ち込み | 階層制 |
| TrustCloud | フリーミアムのバリュー型 | AI支援 | コアセット | ネットワーク | フリーミアム |
| Scrut | 中堅企業向け統合型 | 良好 | 広範 | ネットワーク | バリュー階層制 |
| OneTrust | スイートモジュール | 良好 | スイート全体 | ネットワーク | モジュール制 |
| Bright Defense | マネージドサービス | プラットフォーム経由 | 案件ごと | 調整役 | サービス |
機能の有無一覧表
| ツール | 継続的なドリフト監視 | マルチフレームワークのクロスウォーク | 監査の込み・バンドル | 無料プラン | ベンダー/TPRMモジュール込み |
| Vanta |  |
|
 (ネットワーク) |
|
|
| Drata | |
|
(ネットワーク) |
|
|
| Sprinto | |
|
(ネットワーク) |
|
 |
| Secureframe | |
|
(ネットワーク) |
|
|
| Anecdotes | |
|
|
|
|
| Thoropass | |
|
(中核) |
|
|
| Hyperproof | |
(中核) |
|
|
|
| TrustCloud | |
|
|
|
|
| Scrut | |
|
(ネットワーク) |
|
|
| OneTrust | |
|
|
|
(スイート) |
| Bright Defense | (マネージド) |
|
(調整役) |
|
|
購入前のチェックリスト
まず、連携カタログを自社の実際のスタックと照らし合わせて確認してください。自動化率は、クラウド、HRIS、MDMに対応するコネクターがあって初めて現実の数字になります。次にドリフト検知の実力を試験導入で確かめます。コントロールをわざと壊し、アラートが出るまでの時間を計測しましょう。
2つ目、3つ目のフレームワークの費用も、今のうちに見積もっておくことが重要です。クロスウォークの品質しだいで、2つ目の認証にかかる費用が1つ目の20%にも80%にもなります。監査人のモデルについても、ネットワーク型の独立性を取るか、バンドル型の利便性を取るかを精査してください。セキュリティレビューが営業サイクルの負担になっている場合は、質問票の自動化も厳しい目で確認しましょう。
すでにレジスターを運用している環境では、重複管理を避けるため、GRC層に何が連携されるのかを確認してください。ベンダーの多い環境では、二重に支払うことのないよう、標準搭載のTPRMモジュールと専用ツールを比較することをお勧めします。
業種ごとの領域については、スコープのルールによってツールの費用対効果が変わるため、PCI DSSとHIPAAに関する個別のガイドも用意しています。
よくある質問
2026年のおすすめコンプライアンス自動化ツールは?
VantaとDrataが共同でリードしています。コストと速度ならSprintoとScrut、ガイド付きの導入ならSecureframe、大企業や多数のフレームワークを扱うプログラムならAnecdotesとHyperproofが有力です。Thoropass、TrustCloud、OneTrust、Bright Defenseは、それぞれのモデルに応じて選びます。
SOC 2の準備はどれくらいで整いますか?
コネクター型のプラットフォームであれば、通常はType Iを数週間で取得できます。ボトルネックになるのはType IIの観察期間で、実際に左右するのは自社のスタックとの連携の相性です。
コンプライアンス自動化とGRCプラットフォーム、どちらを選ぶべきですか?
認証取得を目的とするプログラムは、まずコンプライアンス自動化から始めます。リスクレジスター、複数領域にまたがるワークフロー、取締役会向けレポートはGRCの領域です。成長する組織では、最終的に両方を連携させて使うケースが多く見られます。
監査はプラットフォームとバンドルすべきですか?
Thoropassのようなバンドルは利便性をもたらします。一方、ネットワーク型のモデルは監査人の独立性という見た目を保てます。規制の厳しい組織や、大企業を相手に販売する組織は、通常は分離する方を好みます。
自動化率は実際に何を意味しますか?
人手を介さずに収集できる証跡の割合のことです。宣伝文句の数字ではなく、自社のスタックとコネクターがどれだけ一致するかで検証してください。自動化されたコンプライアンス指標をセキュリティ運用と整合させる方法については、セキュリティオペレーションセンターの構築・運用ガイドをご覧ください。
まとめ
製品の価値を決めるのはコネクターカタログです。自社のスタックと照合し、ドリフト検知のアラートまでの時間を計測し、契約前に2つ目・3つ目のフレームワークの費用を見積もりましょう。
VantaとDrataが基準を打ち立て、新興勢力は誠実に価格で切り崩し、エンタープライズ向けの製品はその先の規模まで対応します。どれを選ぶにしても、証跡をより広範な監査ワークフローへ流し続けてください。そうすれば、認証は年に一度の慌ただしい対応ではなく、セキュリティ体制の副産物になります。
著者:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年10月。GBHackers編集部:独立性を保ち、調査に基づいて作成する購入者向けガイドです。有償での掲載はありません。
翻訳元: https://gbhackers.com/compliance-automation-buyers-guide/