コンプライアンス業務の大半は、セキュリティを高めるためではなく、セキュリティを証明するために費やされています。
その原因は、規則が不合理だからではありません。規制当局や顧客、サイバー保険会社が、組織に数百もの技術的・管理的対策の実装、環境の監視、インシデントへの対応、そしてそれらがすべて機能していることの証明を求めるのは、もっともなことです。問題は、それを実現するためのコストにあります。米国防総省自身の試算では、小規模な契約業者がCMMCレベル2に準拠するには、3年間で約10万5,000ドルかかります。この金額は準拠状況の評価と証明にかかる費用だけで、対策を1つも実装していない段階のものです。筆者が中小企業を支援してきた経験では、コンプライアンスプログラムにかかる初年度の総費用は、フレームワークや組織の成熟度、外部コンサルティングの利用度合いによって、5万ドルから30万ドルをはるかに超える額に及びます。
負担の重さはすでに表面化しています。7月、米戦争省(DoW)はCMMC(サイバーセキュリティ成熟度モデル認証)のフェーズ2を一時停止しました。フェーズ2では、管理対象非機密情報(CUI)を扱う契約業者に第三者評価が義務付けられる予定でした。同省は、中小企業の負担軽減を視野に、60日間の見直しに着手しています。ただし、根本的な義務がなくなったわけではありません。DoWと取引する契約業者は、引き続きコンプライアンス基準を満たし、自己評価スコアを提出する必要があります。SOC 2、ISO 27001、HIPAA、HITRUST、FINRA、NYDFSでも負担の構図は同じで、対策を実装し、運用を続け、その証拠を示さなければなりません。
止まることのない組立ライン
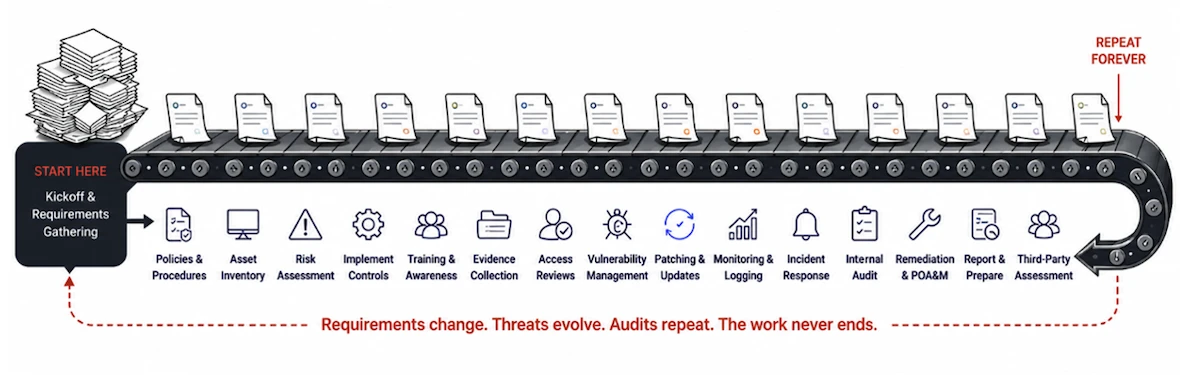
コンプライアンスはチェックリストではなく、組立ラインです。
まず、ポリシーの策定、資産の棚卸し、リスク評価から始まります。次に、対策の実装と従業員教育です。その後は、監視、パッチ適用、脆弱性管理、インシデント対応、是正措置といった日々の地道な作業が続きます。すべての工程を文書化し、あらゆる対策に証拠の裏付けを用意しなければなりません。しかも、システムも利用者も規制も変わり続けます。ある監査が終わった日から、次の監査の準備が始まります。
このラインを動かし続けるため、一般的な組織は20種類以上のツールをつなぎ合わせています。ID管理やMFA、エンドポイント保護(EDR)、デバイス管理(MDM)、ファイアウォール、SIEM、バックアップ、暗号化やCMMCエンクレーブ、脆弱性スキャンなど、その範囲は多岐にわたります。ツールに加えて、MSP、SOCプロバイダー、コンサルタント、監査人、そして全体を取りまとめる担当者も必要です。対策の適用にはムラが生じ、文書は古くなります。監査の数週間前になると、1年を通じて機能していたかもしれない対策の証拠を、全員が慌てて再構築することになります。
皮肉なのは、こうした労力の大半が、誰のセキュリティも高めていないことです。すでに存在するセキュリティを証明するために費やされているのです。
従来のコンプライアンスソフトでは解決しなかった
第一世代のGRCプラットフォームは、スプレッドシートをダッシュボードに置き換えました。ポリシーを一元管理し、対策をフレームワークに対応付け、タスクを割り当て、場合によってはクラウドサービスから証拠を自動収集することもできました。これは確かな前進でした。
しかし、最も難しい部分には手が付けられていません。エンドポイント保護の導入、MFAの設定、システムへのパッチ適用、デバイスの暗号化、アラートのトリアージ、不具合の修正は、依然として誰かが行わなければなりません。
ダッシュボードは、対策が存在することを教えてくれます。しかし、それを強制することはできません。
攻撃者はすでに機械の速度で動いている
手作業のコンプライアンスが追いつけない理由は、もう1つあります。攻撃者が自動化を進めていることです。
私の知り合いのCISOが最近、自社で起きた侵害について話してくれました。攻撃者は侵入してから、データを持ち出して去るまでに7分しかかかりませんでした。チケットの待ち行列も、オンコール当番も、朝のトリアージ会議も、これほどの速さでは動けません。
7分は極端に聞こえますが、数字は同じ方向に向かっています。CrowdStrikeによると、犯罪者が最初の侵入から他のシステムへ移動するまでの平均時間は、2025年に29分まで短縮され、最速のケースでは27秒でした。AIを活用する攻撃者による攻撃活動は89%増加しました。AIは、こうした能力を素人の手にも渡しています。今年前半、Amazonの脅威インテリジェンスチームは、さほど高度なスキルを持たない犯罪者がひとりで市販のAIツールを使い、約5週間で55カ国の600台以上のファイアウォールに侵入していたことを突き止めました。
これを、大半のコンプライアンスプログラムの運用と比べてみてください。四半期ごとのアクセス権レビュー、月1回のパッチ適用枠、週末のあいだ待ち行列に放置されるアラート。四半期に1度しか確認しない対策では、7分で目的を果たす攻撃者を止められません。攻撃が機械の速度で進むなら、防御も同じ速度で動く必要があります。つまり、設定のずれ(ドリフト)を発生した瞬間に捉え、ギャップを自動的に埋め、判断が必要な場面でのみ人間が関与する体制です。
Amazonの事例には、最も重要な教訓があります。攻撃者はゼロデイ脆弱性を1つも使っていません。侵入口は、公開された管理ポートと、MFAのないパスワードでした。どちらも、あらゆるコンプライアンスフレームワークがすでに要求している基本事項です。攻撃者は、堅牢化された環境に行き当たると、もっと容易な標的に乗り換えていました。
毎日確実に実施されている対策こそが、組織を攻めにくい標的にします。監査人を満足させる自動化は、攻撃者を別の標的へ向かわせる自動化でもあるのです。
コンプライアンスのダッシュボードから継続的な実行へ
AIネイティブなコンプライアンスプラットフォームは、このモデルを根本から変えます。チームに何をすべきかを伝えるのではなく、作業そのものを実行します。
たとえば「未承認のアプリケーションが使われていないことを確認する」という対策を考えてみます。ダッシュボードは、これをタスクとして表示するだけです。実行型のプラットフォームは、エンドポイントをスキャンして未承認のソフトウェアを検出し、リスクの優先度を判定したうえで、ポリシーに従ってそのソフトウェアを削除または隔離します。その過程の各操作は、監査証拠として記録されます。
同じアプローチが、ライフサイクル全体に当てはまります。プラットフォームは、環境に合わせたポリシーの草案を作成し、1組の対策をCMMC、SOC 2、ISO 27001、HIPAAに同時に対応付けます。エンドポイント、ID、クラウドサービス、ネットワークを監視してドリフトを見つけ、アラートを24時間体制で調査し、是正のチケットを起票します。
その結果、証拠は別個のプロジェクトとして作るものではなく、日々の運用から自然に生まれる副産物になります。監査準備の負荷は大幅に減ります。年に1度のスナップショットではなく、組織は実際のセキュリティ態勢を毎日確認できるようになります。
判断を下すのは今も人間
こうした仕組みによって、セキュリティ専門家が不要になるわけではありません。変わるのは、専門家が時間を使う場所です。監視、証拠収集、文書化、定型的な是正といった反復作業はAIが担います。アーキテクチャ、ガバナンス、重大インシデント、どのリスクを受容するかの判断は、人間が担います。そして、システムが行うすべての操作について、監査人に対する説明責任は人間が負い続けます。
ほとんどの中小企業にとって、これは成熟したプログラムを築くための唯一の現実的な道です。IT、セキュリティ、コンプライアンス、SOCの人材をそろえて、すべてを手作業でこなすことなど、とてもできません。AIによる実行と専門家による監督を組み合わせれば、人員を同じペースで増やさなくても、水準を引き上げられます。
これが未来の姿
コンプライアンスプラットフォームの次の進化形は、ポリシーの草案作成、対策の実装、環境の監視、是正の支援を担い、作業の進行に合わせて継続的に証拠を収集する、インテリジェントな運用レイヤーです。第一世代のコンプライアンスソフトは、組織がセキュリティを文書化する手助けをしました。次の世代は、セキュリティを運用する手助けをします。この変化を受け入れた組織は、監査の準備に費やす時間が減るだけではありません。コンプライアンスの管理に割く時間を減らし、セキュリティの向上や顧客へのサービス、事業の成長により多くの時間を振り向けられるようになります。
翻訳元: https://www.helpnetsecurity.com/2026/10/08/espresso-labs-ai-cybersecurity-compliance/