
サイバー人材不足? 求人件数が4年ぶりの低水準に
米国の雇用主が2026年1月から9月に掲載したサイバーセキュリティ求人は、235,786件でした。人材・ワークフォースインテリジェンス企業のCyberSNが追跡を始めて4年間で、この期間としては最も少ない数字です。同社は求人データ事業者のJobSpikrから掲載情報を取得し、重複を除いたうえで、各求人
米国の雇用主が2026年1月から9月に掲載したサイバーセキュリティ求人は、235,786件でした。人材・ワークフォースインテリジェンス企業のCyberSNが追跡を始めて4年間で、この期間としては最も少ない数字です。同社は求人データ事業者のJobSpikrから掲載情報を取得し、重複を除いたうえで、各求人
Optroは、企業のリスク管理チーム向けに提供する自律型AIエージェントのポートフォリオを拡充しました。同社の「GRC Intelligence Platform」は、ガバナンス・リスク・コンプライアンス(GRC)に特化した機能と人間による監督を組み合わせ、チームが定めたガードレールとリスク選好の範囲
コンプライアンス業務の大半は、セキュリティを高めるためではなく、セキュリティを証明するために費やされています。 その原因は、規則が不合理だからではありません。規制当局や顧客、サイバー保険会社が、組織に数百もの技術的・管理的対策の実装、環境の監視、インシデントへの対応、そしてそれらがすべて機能しているこ
セキュリティ、リスク、統制のアセスメントは、これまでコンプライアンスのために実施されるのが一般的でした。ツールを導入し、監査に合格し、ワークフローを完了させ、チェックリストの項目を埋める――そうした作業です。しかし取締役会や顧客、規制当局が今求めているのは、もっと厳しい問いへの答えです。「その統制が今この瞬間、実際に
Scytaleは、自社のVendorsモジュール内で最新のAI活用型サードパーティリスク管理(TPRM)機能をリリースしたと発表しました。今回の拡張により、ベンダーリスク管理は定期的なレビュー作業から、継続的に更新されるベンダーリスクインテリジェンスエンジンへと進化し、セキュリティ・GRCチームはエコ
AIリスク・コンプライアンス分野のスタートアップHelmGuardは、シード資金として730万ドルを調達したと発表しました。 今回の資金調達ラウンドはInfinity VenturesとFrontlineが共同主導し、FinTech Collective、Stage 2 Capital、Entrepreneurs F

Pathlockのレポートによれば、AIエージェントが財務・人事・調達・サプライチェーンの各ワークフローで権限を持つようになっている一方、組織の53%はビジネスシステム全体でAIエージェントが何を行っているかを完全には検証できていないことが分かりました。
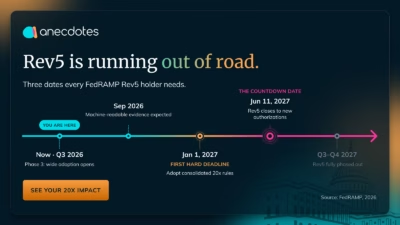
執筆者: Maril Vernon(Anecdotes、フィールドCISO) 私は長年、攻撃側のセキュリティに携わり、レッドチームおよびパープルチームの評価担当として、GRCチームや、時には監査人までもが「機能している」と確信していた統制を突破する仕事をしてきました。 ネタバレをすると、それはめったに、あるべき水準ほ

Trust Chainは、Strike Graphが提供するAIネイティブなサードパーティリスク管理(TPRM)ソリューションで、セキュリティ質問票モデルに代わり、コンプライアンス遵守の検証済み証跡を用いる仕組みを採用しています。ベンダーに自らのセキュリティ体制を自己申告させるのではなく、Trust
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックした場合、収益が発生することがあります。 詳細はこちら 自律型AIエージェントを導入する企業が増えるにつれ、新たなガバナンス上の課題が浮上しています。 取締役
すべての記事を読み込みました