
AIでサイバーセキュリティのコンプライアンスを変える:ダッシュボードから継続的な実行へ
コンプライアンス業務の大半は、セキュリティを高めるためではなく、セキュリティを証明するために費やされています。 その原因は、規則が不合理だからではありません。規制当局や顧客、サイバー保険会社が、組織に数百もの技術的・管理的対策の実装、環境の監視、インシデントへの対応、そしてそれらがすべて機能しているこ
コンプライアンス業務の大半は、セキュリティを高めるためではなく、セキュリティを証明するために費やされています。 その原因は、規則が不合理だからではありません。規制当局や顧客、サイバー保険会社が、組織に数百もの技術的・管理的対策の実装、環境の監視、インシデントへの対応、そしてそれらがすべて機能しているこ
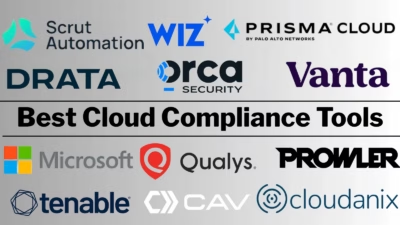
監査を控えるほとんどのチームにとって、総合的に最適なコンプライアンス自動化プラットフォームはVantaです。最も有力な対抗馬はDrataで、両者のどちらを選ぶかは、連携機能とフレームワーク間クロスウォーク(対応付け)のコスト効率で判断するとよいでしょう。 技術面のセキュリティ態勢を示す証跡については、無料のオープンソ
Scytaleは、自社のVendorsモジュール内で最新のAI活用型サードパーティリスク管理(TPRM)機能をリリースしたと発表しました。今回の拡張により、ベンダーリスク管理は定期的なレビュー作業から、継続的に更新されるベンダーリスクインテリジェンスエンジンへと進化し、セキュリティ・GRCチームはエコ
LastPassは、一連の戦略的な製品イノベーション、顧客体験の向上、そして業界における節目となる成果を発表しました。これらの取り組みは、AI主導の脅威が拡大する時代において、アクセスとIDを保護する実用的なツールを提供し続けるという同社の姿勢を反映したものです。 今回の発表には、アクセス管理を簡素化
Help Net Securityのインタビューに応じたSecureframeのサイバーセキュリティ・コンプライアンス責任者Marc Rubbinaccio氏が、CMMCおよびFedRAMP 20xへの準備において組織が陥りがちな間違いを解説します。110件の要件はチェックしても、その背後にある320

スタートアップがSOC 2監査を受けることは、長年にわたり手作業による証拠収集の数か月、ポリシー作成、監査人との繰り返しの往復を意味していました。その過程を自動化するコンプライアンスプラットフォームが増加していますが、Comp AIは組織が検査、修正、自己ホストできるオープンソースコードベースで実現

ヘルスケアコンプライアンスはチェックリストではなく、プログラムです。ほとんどの組織は、スプレッドシート、バインダー、接続されていないツールの複雑な構造で管理しています。 Compliancy Groupのライブセッションに参加し、複雑性を排除し、効果的なコン

サードパーティが規制に違反すると、委託元はコンプライアンスリスクにさらされます。...
Qutteraは本日、WebマルウェアスキャナーAPIの大幅な強化を発表しました...