監査を控えるほとんどのチームにとって、総合的に最適なコンプライアンス自動化プラットフォームはVantaです。最も有力な対抗馬はDrataで、両者のどちらを選ぶかは、連携機能とフレームワーク間クロスウォーク(対応付け)のコスト効率で判断するとよいでしょう。
技術面のセキュリティ態勢を示す証跡については、無料のオープンソースツール「Prowler」と、CNAPPのコンプライアンスビュー(Wiz、Prisma、Orca)を組み合わせることでエンジニアリング面をカバーできます。これはデータ侵害につながるクラウドの設定ミスを防ぐうえでも有効です。
Dictionaries& Encyclopedias
本ガイドでは、優れたクラウドコンプライアンスツール12製品を機能と料金体系の観点から比較します。単にブランド名で選ぶのではなく、監査に必要なツールの組み合わせを構築するための指針としてお使いください。
• 総合1位(監査自動化):Vanta。SOC 2/ISO取得への最短で信頼できる道筋
• 次点の自動化ツール:Drata。複数フレームワーク対応でクロスウォークの経済性が高い
• 無料で最良:Prowler。CIS/NIST/PCIに対応したチェックを0ドルで利用可能
• コストパフォーマンスに優れた自動化ツール:Scrut Automation。チャレンジャー価格
• 態勢証跡エンジンとして最良:Wiz。フレームワーク別のリアルタイムヒートマップ
• 大企業の多岐にわたる規制対応に最適:Qualys / Prisma Cloud
| 製品 | 最適な用途 | 際立った特長 | 料金体系 | 編集部評価* |
| Vanta | 初回認証から複数フレームワークへ | 監査人マーケットプレイス+自動化 | フレームワーク/プラン単位 | 4.7/5 |
| Drata | 複数フレームワークへの拡大 | フレームワーク間クロスウォーク | フレームワーク/プラン単位 | 4.6/5 |
| Prowler | 無料の技術的証跡 | OSSによるフレームワークチェック | 無料 | 4.5/5 |
| Wiz | 態勢を証跡として活用 | リアルタイムのコンプライアンスヒートマップ | ワークロード単位 | 4.5/5 |
| Scrut | コスト重視の自動化 | 手の届きやすいプラン | バリュープラン | 4.3/5 |
| Prisma Cloud | 大企業のポートフォリオ | 業界最大級のフレームワークライブラリ | クレジット制 | 4.4/5 |
| Orca | マルチクラウドでの証跡取得の速さ | 100以上のマッピング、エージェントレス | ワークロード単位 | 4.4/5 |
| Qualys | 規制対応が多い大企業 | ポリシーコンプライアンスの深さ | アセット単位 | 4.2/5 |
| Microsoft | M365/Azure環境 | PurviewとDefenderのダッシュボード | バンドル/従量課金 | 4.2/5 |
| Tenable | エクスポージャー起点の証跡 | ベンチマークとアクセスの証跡 | リソース単位 | 4.1/5 |
| Cloudanix | 中小企業向けの態勢管理 | 幅広いチェック、低い導入コスト | 公開プラン | 4.0/5 |
| Caveonix | 規制対象のハイブリッド/政府機関 | FedRAMP/NIST準拠 | 要見積もり | 3.9/5 |
*編集部による調査に基づく評価です。実機での検証は行っておらず、有償の掲載枠もありません。
評価方法
ベンダーのドキュメント、フレームワーク対応の主張、料金体系、実務担当者や監査人の声をもとに、調査ベースで体系的に評価しました。実機によるラボ検証は行っておらず、ベンダーからの影響も受けていません。
評価基準は次のとおりです。フレームワークの対応範囲とクロスウォーク、証跡自動化の深さ(実際に収集するのか、チェックリストにとどまるのか)、監査人の受け入れ状況、料金体系の適合性(フレームワーク単位、ワークロード単位、無料)、そして「2つの役割」という現実です。監査ワークフローと技術的な態勢管理は別の仕事であり、多くの購入者は両方を組み合わせる必要があります。
1. Vanta — 監査自動化で総合1位
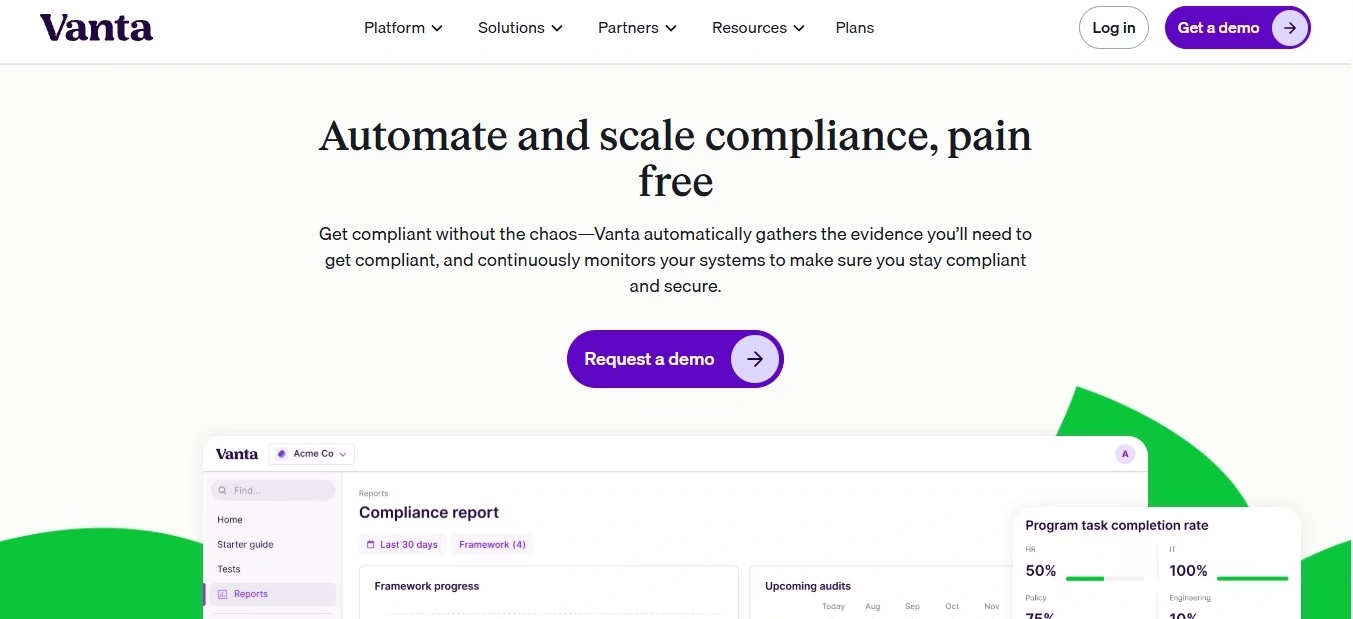
最適な用途:初のSOC 2/ISO取得から、複数フレームワークへ拡大する数年間まで。
Vantaはクラウド、HR、開発スタックと連携して証跡を継続的に収集し、監査ワークフローを実行します。2026年のベスト・サイバーセキュリティ・コンプライアンス管理ソフトウェアの1つとして評価されており、監査人マーケットプレイスによって初回認証を四半期以内に短縮できます。
主な機能: – 連携サービスを通じた継続的な証跡収集 – クロスウォーク対応の35以上のフレームワーク [VERIFY: count] – 監査人マーケットプレイス – アクセスレビューとベンダーリスクのモジュール – トラストセンターの公開
長所:認証取得への最短で信頼できる道筋、更新作業の自動化、幅広いエコシステム。
短所:技術面のクラウド態勢管理は基本的な機能にとどまるため、態勢管理エンジンとの併用が必要です。フレームワークごとの料金が積み上がります。
料金:フレームワーク/プラン単位のサブスクリプション。
際立った差別化要因:監査シーズンを「何も起きないイベント」にしてくれます。それこそがこの製品の目的です。
2. Drata — 複数フレームワークへの拡大に最適
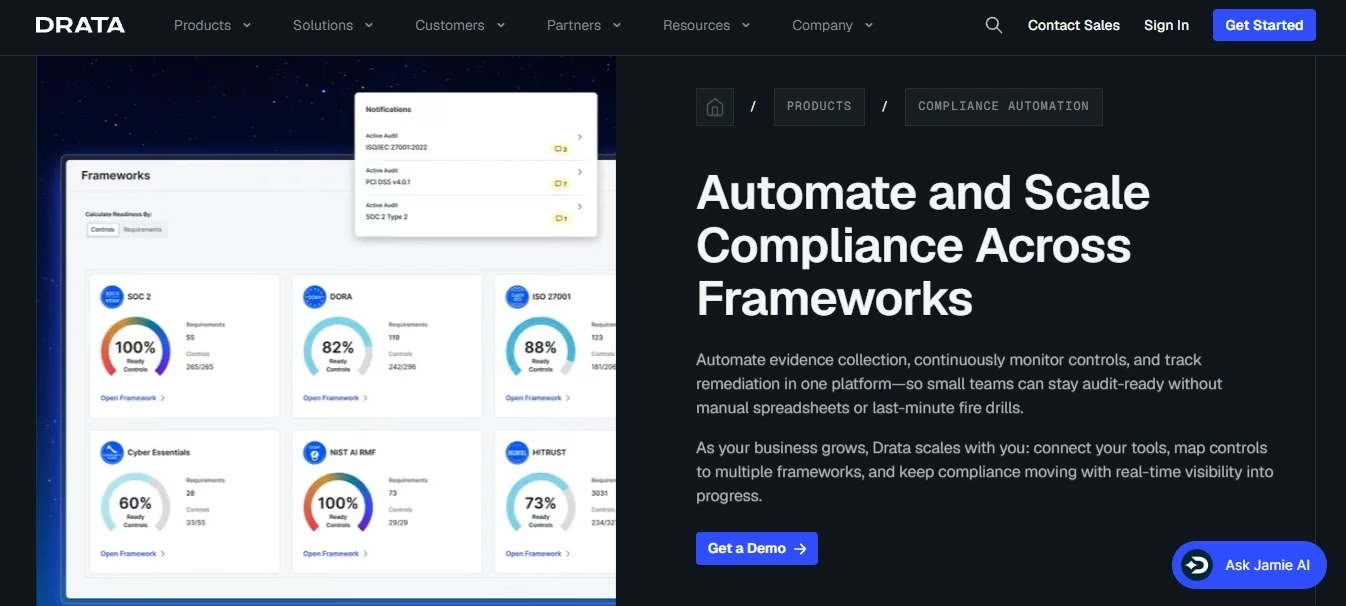
最適な用途:SOC 2にISO、HIPAA、PCIを積み増していく企業。
Drataのコントロール・クロスウォークは、1つのコントロールセットを複数のフレームワークに対応付けます。一度テストすれば複数の要件を満たせるため、SOC 2にISO 27001、HIPAA、PCIを積み増していく企業の負担を軽減します。洗練された自動化と監査人向けツールを備え、Vantaと真っ向から競合する存在です。
主な機能: – フレームワーク・クロスウォークエンジン – コントロールの継続的モニタリング – リスク管理モジュール – 監査人との共同作業ポータル – 豊富な連携カタログ
長所:クロスウォークによるコスト効率、UXの品質。
短所:フレームワークの数に応じて料金が増加します。態勢管理の深さは監査向けにとどまります。
料金:フレームワーク/プラン単位。
際立った差別化要因:複数認証の計算式です。フレームワークを1つ追加するたびに、新規プロジェクトではなく、わずかな追加作業で済みます。
3. Prowler — 無料で最良のコンプライアンスツール
最適な用途:あらゆる成長段階で、ライセンス費用ゼロで技術的証跡を得たい場合。
AWS/Azure/GCPを対象に、CISベンチマーク、NIST 800-53、PCI、HIPAAに対応付けたオープンソースのチェックを実行します。CIから実行でき、監査人にも評価される、独立したセカンドオピニオンとして機能します。
主な機能: – フレームワークに対応付けたOSSチェック – マルチクラウドとKubernetesに対応 – CI/CLIによる自動化 – 証跡のエクスポート形式 – オプションのSaaS管理
長所:無料、信頼性が高い、スクリプト化が可能。
短所:監査ワークフローはありません。実行は自前で行うため、ポイントインタイムの運用になります。
料金:OSSは無料、SaaSはオプション。
際立った差別化要因:誰も省略する言い訳ができない、コンプライアンスの最低ラインです。
4. Wiz — 態勢を証跡に変える最良のエンジン
最適な用途:複数クラウドにまたがる、リアルタイムの技術的コンプライアンス。
Wizは、エージェントレスで環境全体を調べた結果を、CIS、PCI、HIPAA、ISOといったフレームワーク別のヒートマップとして表示します。ドリルダウンも可能で、監査人が直接受け入れるケースが増えています。クラウドインフラとAI環境のセキュリティに関するWizの調査の知見も活用しており、不合格となった項目にはすべて攻撃経路のコンテキストが付きます。
Securityupdate alerts
主な機能: – リアルタイムのフレームワークヒートマップ – エージェントレスのマルチクラウド評価 – カスタムフレームワークのサポート – 証跡のエクスポート – 不合格項目に付く攻撃経路のコンテキスト
長所:証跡の鮮度が高い、マルチクラウドで一貫性がある。
短所:監査ワークフローのツールではありません。プラットフォーム単位の料金体系です。
料金:ワークロード単位(要見積もり)。
際立った差別化要因:スクリーンショットを掘り返す作業がなくなり、リアルタイムの態勢がそのまま証跡になります。
5. Scrut Automation — コストパフォーマンスに優れた自動化ツール
最適な用途:予算を重視するスタートアップや中堅企業の認証取得。
Scrutは、主要なフレームワークにわたり、継続的モニタリング、リスク登録簿、監査人との共同作業をチャレンジャー価格で提供します。高価格帯のリーダー製品が並ぶ分野で、手頃な価格という答えを示す存在です。
主な機能: – 複数フレームワークのモニタリング – リスク登録簿を標準搭載 – 監査人との共同作業 – ポリシーテンプレート – 利用しやすいプラン構成
長所:価格に対する機能の充実度、サポートの評判が良い。
短所:エコシステムや連携の幅はリーダー製品に及びません。監査人からの認知度を高めるには時間がかかります。
料金:バリュープランのサブスクリプション。
際立った差別化要因:リーダー製品並みの機能を、チャレンジャー価格の請求額で利用できます。
6. Palo Alto Prisma Cloud — 大企業のフレームワーク・ポートフォリオに最適
最適な用途:複数のクラウドで多数のフレームワークに対応する、全社規模のプログラム。
業界最大級のフレームワークライブラリに対応付けた数百のポリシーを備え、継続的モニタリングとワンクリックのマルチクラウドレポートを提供します。Palo Altoのエンタープライズ向けファイアウォールおよびクラウドセキュリティ製品のメーカーが、コンプライアンスをプラットフォームの機能として提供しています。
主な機能: – 最大級のフレームワーク/ポリシーライブラリ – マルチクラウドの継続的モニタリング – カスタムポリシーのサポート – 自動修復 – プログラム規模に対応したレポート
長所:比類のないライブラリの深さ、スケーラビリティ。
短所:クレジット制の料金体系です。単一フレームワークの購入者には大がかりすぎます。
料金:クレジット制。
際立った差別化要因:監査カレンダーが複数の認証を抱えるポートフォリオになっているなら、これがそのエンジンになります。
7. Orca Security — マルチクラウドでの証跡取得の速さで最良
最適な用途:あらゆるクラウドで、エージェントレスかつ迅速に証跡を得たい場合。
SideScanningが100以上のフレームワークマッピングにデータを供給し、環境全体を数日でカバーします。クラウドワークロードとAIパイプラインをエージェントレスで可視化できるうえ、規制対象データが実際にどこにあるかというデータ認識型のコンテキストも得られます。これは、設定のみをスキャンするツールには見落とされる情報です。
主な機能: – 100以上のフレームワークマッピング [VERIFY: count] – エージェントレスで全体をカバー – PIIを認識するコンプライアンスコンテキスト – マルチクラウドのレポート – 迅速な導入
長所:証跡取得まで数日、データのコンテキストがわかる。
短所:監査ワークフローは別のツールで行う必要があります。プラットフォーム単位の料金体系です。
料金:ワークロード単位(要見積もり)。[VERIFY: definitions]
際立った差別化要因:PIIの所在を把握しているコンプライアンス証跡です。
8. Qualys — 規制対応が多い大企業に最適
最適な用途:すでにQualysの基盤を導入済みで、(PCI、HIPAA、連邦政府関連など)恒常的に多数の規制へ対応している組織。
数十年にわたって蓄積されたポリシーコンプライアンスのコンテンツと、規制に対応付けたレポートを備えています。TruRiskによるスコアリングに対応し、監査人にもなじみがあります。すでに運用中の脆弱性管理プログラムを拡張する形で、コンプライアンスの深さを得られます。
主な機能: – 充実したポリシーコンプライアンスライブラリ – 規制ベースのレポート – TruRiskスコアリング – クラウドとオンプレミスの両方に対応 – VMDRとの統合
長所:コントロールライブラリの深さ、監査人になじみがある。
短所:ワークフローのUXは古めかしく、スタートアップには重い製品です。
料金:アセット単位/サブスクリプション。[VERIFY: packaging]
際立った差別化要因:審査担当者が何度も目にしてきた監査用エクスポートです。もちろん、良い意味で。
9. Microsoft(Defender + Purview)— M365/Azure環境に最適
最適な用途:Microsoft製品を中心に据え、保有ライセンスの価値を最大限に引き出したい組織。
Defender for Cloudの規制コンプライアンス用ダッシュボードが技術的な態勢を追跡し(無料プランも含まれます)、Purview Compliance ManagerがM365全体の組織的なコンプライアンスをスコア化します。その多くは、Microsoft 365 E5のセキュリティパッケージやコンプライアンス向けアドオンですでに利用できる場合があります。
主な機能: – 規制コンプライアンスのダッシュボード(Defender) – Purviewのコンプライアンススコアと改善アクション – マルチクラウドコネクタ – E5へのバンドル – 従量課金のPurview機能
長所:バンドルによるコスト効率、ネイティブ統合の深さ。
短所:監査ワークフローの自動化はVanta/Drataより軽量です。Microsoft中心の設計になっています。
料金:バンドル+公開されている従量課金/プラン。
際立った差別化要因:すでに保有している可能性があるコンプライアンス機能です。何かを購入する前にまず確認しましょう。
10. Tenable — エクスポージャー起点の証跡で最良
最適な用途:ベンチマークの証跡を、脆弱性データやアクセスデータと一元化したい場合。
ベンチマークに対応付けたクラウドの検出結果に加え、Ermetic系統のアクセス証跡(誰が何をできるか)を提供します。これは監査人が求める成果物になりつつあり、Tenable VMの利用企業がすでに運用しているエクスポージャー管理プラットフォーム内で得られます。テナント間にまたがるクラウドの脆弱性を調べたTenableの調査もその裏付けとなっています。
主な機能: – ベンチマークマッピング – アクセスレビューの証跡(CIEM系統) – エージェントレススキャン – IaCコンプライアンス – Tenable Oneによる統合
長所:アクセス証跡に強い、脆弱性管理プログラムとの相乗効果。
短所:監査ワークフローはありません。フレームワークの訴求ではPrismaに後れを取ります。
料金:リソース単位、Oneのバンドル。
際立った差別化要因:他の態勢管理ツールでは作れない、アクセスガバナンスの証跡です。
11. Cloudanix — 中小企業向け態勢管理でコスト最良
最適な用途:公開されている低価格の入門プランで、幅広い態勢チェックを求める小規模チーム。
コストパフォーマンスに優れたCNAPPで、コンプライアンスビューは複数のクラウドにまたがる主要なベンチマークをカバーし、導入もしやすい製品です。最良のクラウドセキュリティ態勢管理(CSPM)ツールの1つとして評価されており、エンタープライズ向けプラットフォームのコストをかけずに態勢の証跡を得られます。
主な機能: – マルチクラウドのベンチマークチェック – 公開されている入門プラン – ドリフトアラート – 軽量な導入 – コンプライアンスレポート
長所:価格の透明性、規模のわりに幅広い機能。
短所:深さやエコシステムはリーダー製品に及びません。小規模ベンダーであるため、慎重な見極めが必要です。
料金:公開プラン/アカウント単位。
際立った差別化要因:調達手続きを必要としない、態勢証跡の入り口です。
12. Caveonix — 規制対象のハイブリッド環境/政府機関に最適
最適な用途:FedRAMP/NISTに準拠したハイブリッド環境(政府機関、通信、金融)。
VMwareやプライベートクラウド、ハイパースケーラーにまたがり、NIST/FedRAMPへの準拠とリスクの定量化を軸にコンプライアンスを最優先した態勢管理を提供します。主流のツールでは手薄になりがちな領域です。
主な機能: – NIST/FedRAMPに準拠した自動化 – ハイブリッドとマルチクラウドに対応 – リスクの定量化 – VMware/プライベートクラウドへの深い対応 – 継続的モニタリング
長所:規制対象のハイブリッド環境に特化、フレームワークへの精通。
短所:ニッチな製品で認知度が低いため、ロードマップや導入実績の確認が必要です。
料金:要見積もり。
際立った差別化要因:GovCloudの言葉をネイティブに話せるコンプライアンスツールです。
比較表(全製品)
| ツール | 役割 | 提供形態 | 無料トライアル/プラン | 想定企業規模 |
| Vanta | 監査自動化 | SaaS | トライアル | 20~2,000 |
| Drata | 監査自動化 | SaaS | トライアル | 20~2,000 |
| Prowler | 態勢の証跡 | CLI/CI | 無料OSS | 規模を問わず |
| Wiz | 態勢の証跡 | エージェントレスSaaS | トライアル | 200以上 |
| Scrut | 監査自動化 | SaaS | トライアル | 20~500 |
| Prisma Cloud | 態勢のポートフォリオ | SaaS+エージェント | トライアル | 1,000以上 |
| Orca | 態勢の証跡 | エージェントレス | トライアル | 200以上 |
| Qualys | 規制対応のポートフォリオ | SaaS/エージェント | トライアル | 1,000以上 |
| Microsoft | 両方(一部) | ネイティブ | バンドル/無料プラン | 規模を問わず(Microsoft環境) |
| Tenable | エクスポージャーの証跡 | エージェントレス | トライアル | 500以上 |
| Cloudanix | コスト重視の態勢管理 | SaaS | 入門プラン | 20~500 |
| Caveonix | 規制対象のハイブリッド | SaaS/オンプレミス | デモ | 政府機関/大企業 |
選ぶべきはブランドではなく「組み合わせ」です。監査自動化ツール(Vanta/Drata/Scrut)はワークフローと組織面の証跡を担い、態勢管理エンジン(無料のProwler、有料のWiz/Orca/Prisma)は技術面の裏付けを生み出します。
これらのレイヤーを継続的脅威エクスポージャー管理(CTEM)フレームワークと連動させれば、コンプライアンスの監視が実際のセキュリティリスクを的確に反映するようになります。ほとんどのプログラムでは両方が1つずつ必要です。Microsoft環境の場合は、まずバンドルされているPurview/Defenderの機能を棚卸ししましょう。
席数ではなくフレームワークで価格を見積もりましょう。自動化プラットフォームはフレームワーク単位で課金されるため、認証を積み増すほど費用も膨らみます。クロスウォークの品質(Drataの強み)が、コストを抑える手段になります。
よくある失敗:Prowlerが無料で報告してくれる内容を、有料の態勢管理プラットフォームにわざわざ再発見させる。監査人がどの形式のエクスポートを受け入れるか確認せずに自動化ツールを購入する。CNAPPがすでにフレームワークビューを備えているのに二重に支払う。PCI DSS 4.0が求める継続的コントロールの影響を見落とす。
ベンダーへの質問:私たちの監査人が求める証跡の形式のうち、ネイティブでエクスポートできるものはどれか。3つ目のフレームワークを追加するといくらかかるか。サンプルデータではなく、こちらのアカウントでリアルタイムの態勢証跡を見せてもらえるか。
2026年で最良のクラウドコンプライアンスツールは何ですか?
監査自動化ではVantaがトップで、Drataがそれに迫っています。技術的な証跡では無料のProwlerがトップで、有料のエンジンとしてはWiz/Orca/Prismaが挙げられます。コストパフォーマンスではScrutがトップです。ほとんどのプログラムでは、自動化プラットフォームと態勢管理エンジンを1つずつ組み合わせます。
VantaとDrata、どちらを選ぶべきですか?
どちらも同カテゴリーを代表する製品です。実際に使っているスタックへの連携対応、監査人ネットワークとの相性、予定しているフレームワーク数でのクロスウォークの経済性で判断しましょう。そのうえで、実際のコントロールセットを使って両方をトライアルしてください。
監査人が受け入れる無料のクラウドコンプライアンスツールはありますか?
あります。ProwlerのオープンソースによるCIS/NIST/PCI対応チェックは、多くの監査人が技術的な裏付けとして受け入れる証跡を生成します。特に、ワークフローを担う自動化プラットフォームと併用する場合に有効です。必要なのはcronジョブ1つだけです。
クラウドコンプライアンスツールの料金体系は?
自動化プラットフォームはフレームワーク/プラン単位で課金され、認証が増えるほど費用が積み上がります。態勢管理エンジンはワークロード/アセット単位、またはクレジット制です。Prowlerは無料で、MicrosoftはE5に多くの機能をバンドルしています。比較を始める前に、フレームワークのロードマップを整理しておきましょう。
PCI DSS 4.0でツール面は何が変わりましたか?
趣旨としては、ポイントインタイムのサンプリングに代わり、コントロールの継続的な検証が求められるようになりました。特にPCI DSS 4.0がAPIセキュリティと継続的モニタリングに求める要件に表れており、年1回のスキャンとスクリーンショットによる運用よりも、常時監視(自動化プラットフォーム、CNAPPのコンプライアンスビュー)が有利になります。
CNAPPのコンプライアンスダッシュボードは監査自動化の代わりになりますか?
いいえ。代替できるのは、技術面のスクリーンショット収集作業です。組織面の証跡(ポリシー、レビュー、ベンダーリスク)と監査ワークフローそのものは、引き続き自動化プラットフォームの役割です。どちらか一方ではなく両者の組み合わせが、更新作業を平穏なものにします。
まとめ
ほとんどの購入者にとって、監査の運用にはトップ候補のVantaが最適です。複数フレームワークのクロスウォークによる計算が決め手になる場合は、次点のDrataが有力です。いずれの場合も、技術面は無料のProwlerとCNAPPのコンプライアンスビューでカバーできます。次の一手として、まず監査人にどの形式の証跡エクスポートを受け入れるか確認し、Microsoftのライセンスにすでに何が含まれているかを棚卸ししてください。そのうえで、自動化ツールの候補を実際のコントロールセットでトライアルしましょう。
信頼性に関する情報
執筆者について:[AUTHOR NAME]、[credential e.g., led three SOC 2 cycles]。レビュー担当:[REVIEWER NAME]。最終更新:2026年9月。
開示事項:GBHackersの編集は独立しており、ベンダーが掲載や順位付けのために費用を支払うことはありません。
GBHackersのその他の記事:
• Best CSPM Tools, Compared and Priced
• Best CNAPP Platforms, Compared and Priced
• Best AWS Security Tools, Compared and Priced
• Best Azure Security Tools, Compared and Priced
• Best GCP Security Tools, Compared and Priced
• Best DSPM Tools, Compared and Priced
• Best GRC Platforms, Compared and Priced
• Best IGA Tools, Compared and Priced
• Best Multi-Cloud Security, Compared and Priced
翻訳元: https://gbhackers.com/best-cloud-compliance-compared/