
企業は自律型IT運用を望むが、AI単独での判断には慎重
企業の90%が、今後2年間で自律型IT運用への移行を望んでいます。複数のステップからなる作業を自ら計画し実行するソフトウェア、いわゆるエージェント型AIが業務を担う形です。ところが77%は、人間の承認なしにAIが運用上の判断を下すことには自社が慎重だと答えています。 こうした企業の大半が想定する自律
企業の90%が、今後2年間で自律型IT運用への移行を望んでいます。複数のステップからなる作業を自ら計画し実行するソフトウェア、いわゆるエージェント型AIが業務を担う形です。ところが77%は、人間の承認なしにAIが運用上の判断を下すことには自社が慎重だと答えています。 こうした企業の大半が想定する自律
コンプライアンス業務の大半は、セキュリティを高めるためではなく、セキュリティを証明するために費やされています。 その原因は、規則が不合理だからではありません。規制当局や顧客、サイバー保険会社が、組織に数百もの技術的・管理的対策の実装、環境の監視、インシデントへの対応、そしてそれらがすべて機能しているこ
AIはSOCアナリストの時間を生み出し、より価値の高い業務に振り向けることを可能にしています。しかしその一方で、実務を通じたスキルの習得を妨げていると考える人も多いことが、Swimlaneの新たな調査で明らかになりました。 セキュリティ運用(SecOps)を専門とする同社は、AIを活用している米国と英国の組織に
Genea は、AIエージェントを Genea Access Control プラットフォームに直接接続する Model Context Protocol(MCP)サーバー「Genea MCP」の提供開始を発表しました。新入社員の登録、2週間限定の契約社員の設定、荷物搬入口の解錠といった作業が、何度も
GitHubは、Copilotのランタイム環境全体をTypeScriptからRustへと全面的に書き換えることに成功しました。驚くべきことに、この新しいコードベースの大部分はCopilot自身のAIエージェントによって生成されたものです。この大規模な移行作業にはおよそ3カ月半を要し、当初130,0
OpenAIが提示した「防御側の窓」は、CISOがAIの活用を運用上の優位性へと転換すべき時間的見通しを、より明確にするものです。 4月、私はサイバーAI均衡期と名付けた期間について書きました。これは、防御側と攻撃側がほぼ
Sophosの調査によると、MSP企業が抱える顧客の平均46%が、CISO(最高情報セキュリティ責任者)としての役割をMSPに求めているといいます。こうした業務を担うMSPの多くは、コンプライアンス関連サービスを一式そろえた状態ではなく提供しており、複数のツールに作業を分散させているケースも少なくあり
著者: Gene Moody、Action1フィールドCTO パッチ管理はスピードの問題を抱えています。 ソフトウェアが変化するペースは加速し続けている一方で、ITチームがその変化を評価するための時間は増えていません。 アップデートの件数と頻度はいずれも増加を続けており、近いうちに鈍化する兆しは見えません。新たな脆弱
WordPressの自動セキュリティレビューが、WordPress.orgの更新APIを通じて配信されるすべてのプラグインリリースを事前に審査するようになりました。セキュリティ上のリスクとみなされたリリースは自動的にブロックされます。 「プラグインは今日は安全でも、将来のリリースで脆弱性や悪意のある
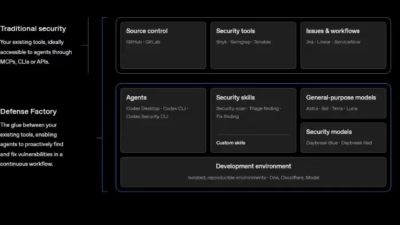
OpenAIは、エージェント駆動のアクションを重視するサイバーセキュリティ運用「ディフェンス・ファクトリー(Defense Factory)」の構想を発表しました。この取り組みは、AIシステムがますます複雑なサイバー作戦を実行する能力を身につける中で、脆弱性を継続的に発見・検証・修復・再確認することを目的として設計さ
すべての記事を読み込みました