
MALFEX npmキャンペーン、8つの悪意あるパッケージでRATや認証情報窃取マルウェアを展開
セキュリティ研究者らが、npmのサプライチェーン攻撃キャンペーン「MALFEX」の詳細を明らかにしました。このキャンペーンでは8つの悪意あるパッケージを使い、Windowsシステムにリモートアクセス型マルウェアや認証情報窃取マルウェアを送り込みます。 この活動は、2023年8月からパッケージを公開している単一の攻撃者
セキュリティ研究者らが、npmのサプライチェーン攻撃キャンペーン「MALFEX」の詳細を明らかにしました。このキャンペーンでは8つの悪意あるパッケージを使い、Windowsシステムにリモートアクセス型マルウェアや認証情報窃取マルウェアを送り込みます。 この活動は、2023年8月からパッケージを公開している単一の攻撃者
npmのサプライチェーン攻撃キャンペーン「MALFEX」が確認されました。8つの悪意あるパッケージを通じて、Windows向けマルウェアを拡散しています。 このキャンペーンは、2023年8月から活動している単一とみられる攻撃者によるものです。Overlord RATと情報窃取マルウェア「movinlike」に加え、A
Ernst & Young(EY)は、ゴールドマン・サックスの富裕層向け資産運用部門とMan Group(マン・グループ)の顧客に関する個人情報および財務情報が、情報漏えいによって流出したと警告しました。Financial Timesが報じた顧客向け通知によると、被害に遭ったのはEYの税務サービスを支えるプラ
GitHub環境ではGitHub CodeQLが標準で利用できるベースラインとなります。開発者重視の分野ではSnyk CodeとSonarQubeが先行し、エンタープライズ向けの評価ではCheckmarx、Veracode、Fortifyが中核を占めます。 本稿では、バンドル型、開発者向け、
長期にわたるNPMサプライチェーン攻撃キャンペーンの一環として公開された悪意あるパッケージが、累計4万件を超えるダウンロードを集めていることが、Checkmarxの報告で明らかになりました。 このキャンペーンはMALFEXと名付けられ、Overlord RATや情報窃取型マルウェアなどを配布しています。攻撃者が最初の
NPMのエコシステムがまたしてもサプライチェーン攻撃の被害に遭いました。悪意あるパッケージが数百万件のダウンロード数を記録していたことが、Checkmarxの報告で明らかになっています。 現在も進行中とみられるこのキャンペーンは、セキュリティソリューションに検知されやすいインストールスクリプトを使う代わりに、パッケー
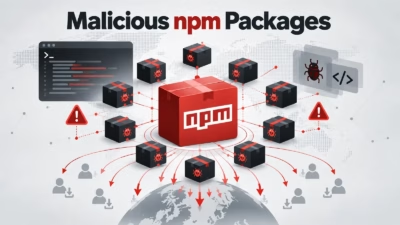
巧妙なnpmサプライチェーン攻撃キャンペーンが、悪意あるJavaScriptパッケージ10種と関連していることが判明しました。これらのパッケージは合計で数百万件のダウンロードを記録しながら、npmのライフサイクルスクリプト保護機能を回避していました。 この攻撃の中心となっているのは、正規ライブラリであるsorted-
'indexed-btree'パッケージを悪用した現在進行中のnpmマルウェアキャンペーンは、脅威アクターがインストールスクリプトではなくパッケージの通常のランタイム動作の中に悪意あるコードを隠すことで、サプライチェーン対策を回避する手口を示しています。 このパッケージはCheckmarxの研究者によって発見されたも
昨年11月から活動を続けるキャンペーンが、Pyrogram のトロイの木馬化されたフォークを使ってTelegramボットを開発するPython開発者を標的にしています。攻撃者はこれを悪用して、侵害されたサーバー上の任意ファイルを読み取ることが可能です。 Python Package Index(PyPI)には少なくと
AIシステムが前例のないスピードで欠陥を発見・悪用する中、組織はセキュリティ上の弱点を含むと知りながらソフトウェアを展開し続けています。 AIが生成したコードにはセキュリティ上の欠陥が山積しているにもかかわらず、企業はかつてないほど多
すべての記事を読み込みました