
Citrix、NetScalerのゼロデイRCE脆弱性が攻撃で悪用されていることを確認
Citrixは、NetScaler ADCおよびNetScaler Gatewayの緊急セキュリティアップデートを公開しました。リモートコード実行(RCE)につながる2件の重大なゼロデイ脆弱性が、実際に悪用されていることを確認したためです。 これらの脆弱性は「CVE-2026-88771」と「CVE-2026-887
Citrixは、NetScaler ADCおよびNetScaler Gatewayの緊急セキュリティアップデートを公開しました。リモートコード実行(RCE)につながる2件の重大なゼロデイ脆弱性が、実際に悪用されていることを確認したためです。 これらの脆弱性は「CVE-2026-88771」と「CVE-2026-887
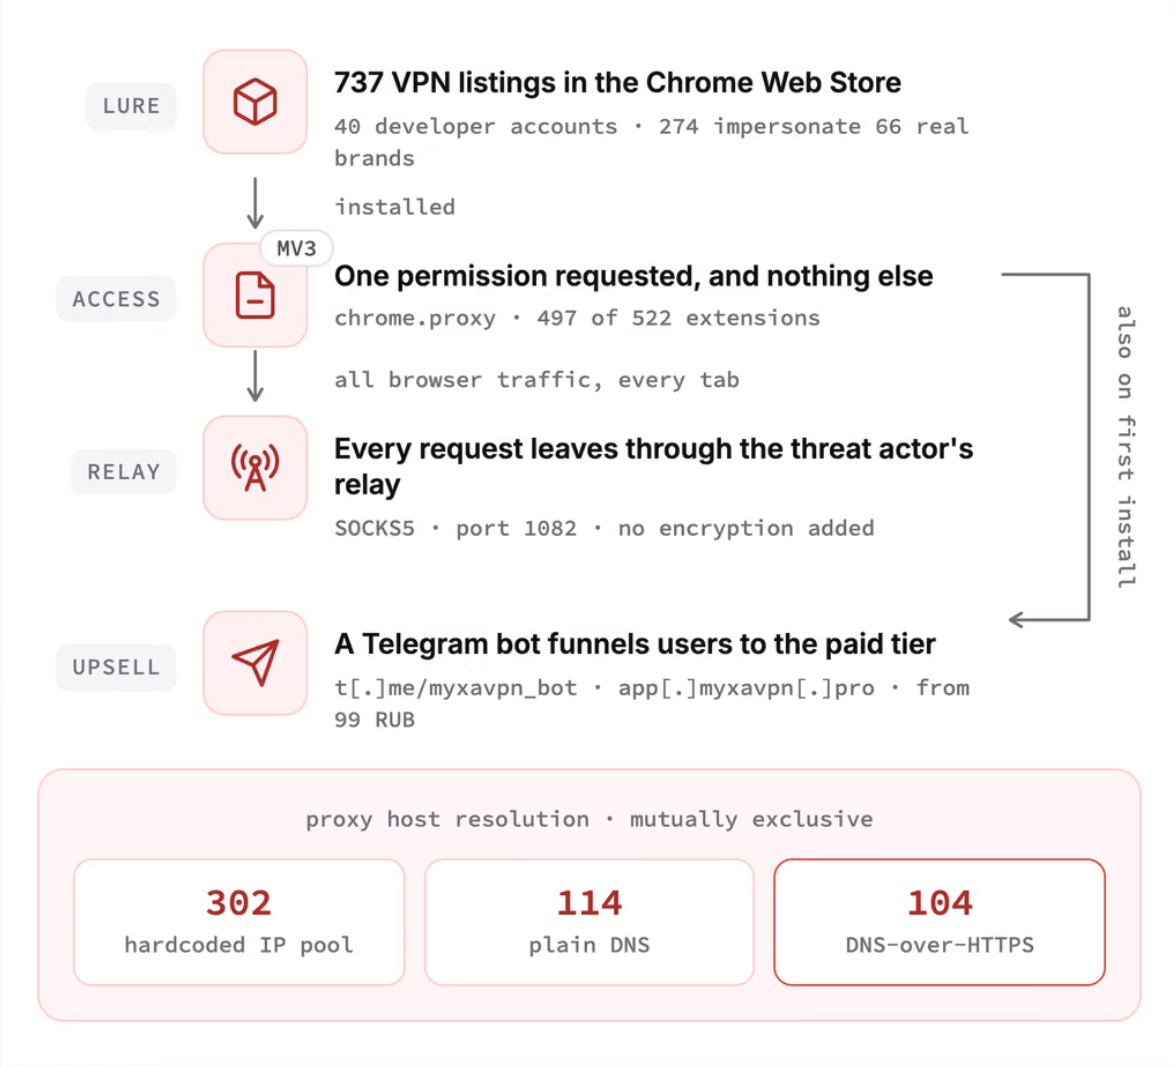
無料VPNの裏に隠れたネットワーク ユーザーが無料のVPNをインストールし、「接続」をクリックします。画面には見慣れた「保護されています」というメッセージが表示されます。しかし、数百種類の異なる名称の裏では、1つの共通インフラが動いていました。ブラウザトラフィックのほぼすべてが、そこを経由していた
パスワード不要で侵入可能 Citrix NetScalerに対する最新の攻撃は、パスワードをまったく必要としません。Citrixは、NetScaler ADCとNetScaler Gatewayに存在する2件の深刻なゼロデイ脆弱性を公表しました。攻撃者はインターネット経由で、企業のVPNなどのエッ
Secure Access Service Edge(SASE)は、オンプレミス、クラウド、エッジシステムが交わる領域で生じるセキュリティ上の課題の多くに対応できることを実証してきました。多くの組織はデジタル運用を維持するためにこれらのシステムを組み合わせる必要がありますが、SASEの導入には独自の課題が伴います。しか
Check Pointは、自社のVPNゲートウェイ製品の脆弱性およびSecurity Management製品の重大な脆弱性2件、CVE-2026-85102と新たに公開されたCVE-2026-93616が積極的に悪用されているとして顧客に警告しました。Vulnerabilitydatabase access 両脆弱
security
公共Wi-Fiは今も攻撃者にとって格好の標的です。セッションハイジャック、フラットネットワーク上でのARPスプーフィング、ルーターレベルでのDNS傍受――これらはいずれも高度な技術を必要とせず、暗号化されていない接続と多少の忍耐さえあれば実行できてしまいます。VPNトンネルがすべての問題を解決する
サイバーセキュリティ企業のCheck Pointは、自社のSecurity Gateway製品におけるVPN証明書処理機能に存在する、認証前リモートコード実行(RCE)の脆弱性CVE-2026-85102が実際に悪用されていることを確認したと発表しました。 同じアドバイザリでは、Management webサービスに
ランサムウェアの活動状況を新たに分析した結果、米国内では業種を問わず幅広く、かつ一貫した攻撃圧力がかかっていることが明らかになりました。ランサムウェアの標的は特定の業界に限定されるものではなく、あらゆるセクターが程度の差こそあれ攻撃対象となっています。この分析はAI駆動型のサイバーセキュリティ・脅威インテリ
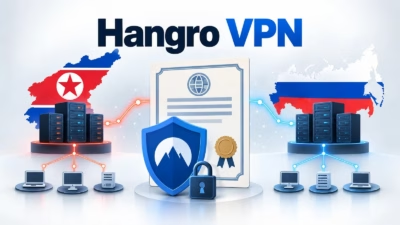
北朝鮮のVPN・メールプラットフォーム「Hangro」が新たな証明書階層を導入したことで、平壌とロシア極東のシステムにまたがる国境をまたいだ管理環境らしきものが明るみに出ました。 この証明書のSubject Alternative Nameフィールドには、同プラットフォームが外部に公開しているサーバー群に加えて、キャ
すべての記事を読み込みました