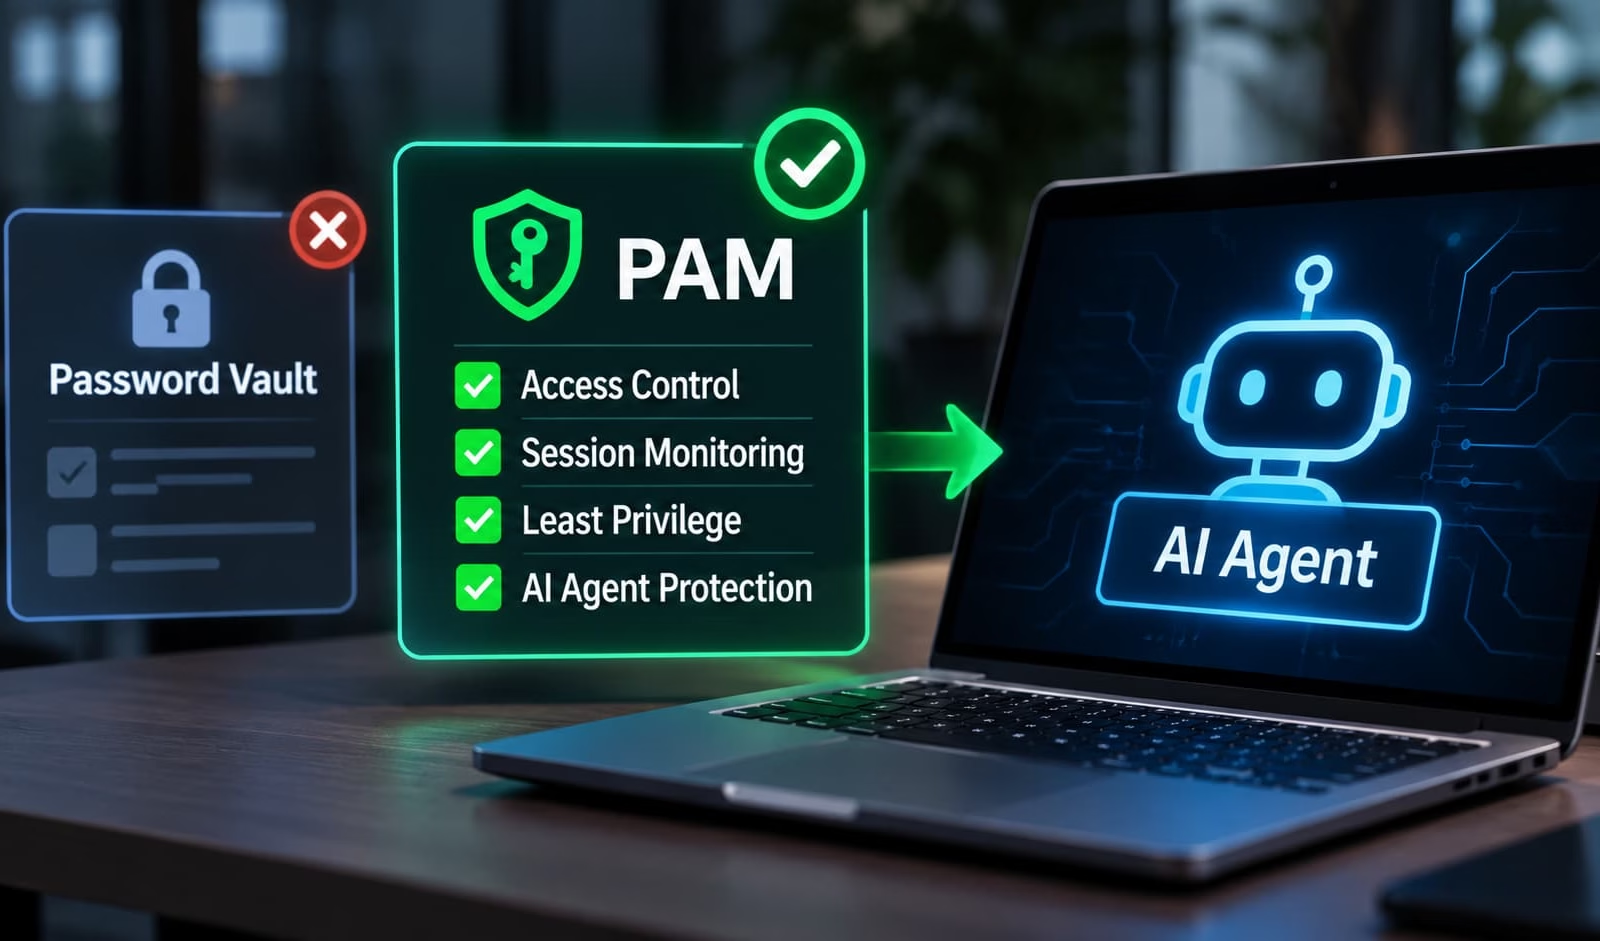
従来の特権アクセス管理(PAM)は、人間のユーザーを前提に作られています。しかし現在では、AIエージェントが人間のユーザーと並んで動作する場面が増えています。AIエージェントは企業のアプリにログインし、自らの特権アクセスで機密 データを扱います。こうしたエージェントを守るには、エージェントの実際の動作に合わせて設計された最新のPAMが必要です。
StoreBig Data
自律性を高めたAIエージェントを導入する企業は、いまや増加の一途をたどっています。エージェントは重要なシステムやインフラにログインし、機密データにアクセスします。その結果、さまざまなセキュリティリスクが一気に噴出しています。エージェントは、プロンプトインジェクションによって侵害されたり、操作されたりするおそれがあります。たとえ「忠実な」エージェントであっても、過剰な権限を与えられていれば、軌道を外れて甚大な被害を引き起こしかねません。
こうしたエージェント型システムには、人間のようにリスクを判断する能力がありません。それにもかかわらず、多くの場合、人間と同じPAMシステムで管理されています。従来のPAMの中核をなすパスワードボールトは、人間の従業員に付与・取り消しされる特権認証情報を保護、保管、制御するために設計されたものです。
従来のPAMも長年かけてセッション制御を追加してきましたが、それらの制御はキーボードの前に人間がいることを前提としています。しかも多くの組織では、PAMはいまだにボールトとローテーションのスケジュールにとどまっています。どちらも、AIエージェントが付与された特権をどう使うかを制御するようには作られていません。
最新のPAMは、エージェントをそれ自体が特権ユーザーであるとみなします。AIエージェントには、動的できめ細かなアクセス制御が必要です。必要なときにだけ特権を付与し、タスクが完了したらただちに取り消す仕組みです。システムは活動を監視してリスクのある挙動を検知し、エージェントに疑わしい動きがあれば即座に対処しなければなりません。
本記事では、最新のPAMが認証情報の保管にとどまらず、エージェントのアクセスのライフサイクル全体を通じて特権的な活動をどのように統制するのかを解説します。
動的な権限付与で常時特権を排除
パスワードボールトは認証情報を保管・生成しますが、その中には永続的なアクセスのための認証情報も含まれます。人間による個別の承認や監督なしに動作するエージェントに永続的なアクセスを与えるのは、きわめて危険です。
AIエージェントは、人間の能力をはるかに超える速度と規模で動作します。複数のシステムにまたがる操作を数分で実行し、24時間休みなく稼働できるため、同じ特権を持つ人間の従業員よりも大きな被害をもたらす可能性があります。さらにエージェントは、新たな侵害経路にもなります。攻撃者は認証情報を盗まなくても、プロンプトインジェクションでエージェントを操り、権限を悪用させることができるためです。
最新のPAMでは、ジャストインタイム(JIT)方式でアクセス権を付与できます。エージェントには、目の前のタスクが続く間だけ有効な一時的な特権が与えられ、操作が完了すれば特権は取り消されます。このワークフローは自動化されており、手作業による手間を省けます。アクセス権の付与や取り消しのたびに人間が承認する運用では、手間を惜しんで常時有効な権限を承認してしまうリスクがあります。自動化によってこの障害を取り除けば、 セキュリティポリシーを一貫して適用できます。
CompareSecurity
最小権限アクセスでエージェントの行動を制限
認証情報の保護は、権限の制御と同じではありません。
パスワードボールトが保護するのは一般にシークレットであり、エージェントには許可された認証情報だけを渡します。しかし、そのアクセスで何ができるかまでは、必ずしも制限しません。最新のPAMは、エージェントが実際に実行する必要のある操作に絞って権限の範囲を設定します。
たとえば、タスクに必要なのは読み取りアクセスだけなのに、パスワードボールトが読み取り・編集・削除のすべての権限を持つデータベースアカウントの認証情報をエージェントに渡してしまうことがあります。最新のPAMなら、事前定義したポリシー、IDコンテキスト、セキュリティ連携などを使って読み取り専用の権限だけを付与でき、エージェントが本来の職務範囲を逸脱するのを防げます。
個別のIDで説明責任を確保
パスワードボールトの主な役割は、認証情報の管理です。その認証情報を使うエージェントを区別したり、エージェントが何をしたかを追跡したりするとは限りません。複数のエージェントが連携して動作している場合、どのエージェントが実際にシステムにアクセスし、操作を実行したのかを突き止めるのは非常に困難です。
すべてが順調に進んでいるうちは問題になりません。しかし、侵害を監査しなければならなくなったとき、操作の責任を負うエージェントまで追跡できる必要があります。
これに対し、最新のPAMは特権を個々のIDに紐付けられます。エージェントごとに個別のアクセスポリシーを設定でき、その操作を細かい粒度で監視し、帰属を特定できます。これにより、特定の1台のエージェントだけが不審な挙動を示している、あるいは侵害されているようだと分かった場合に、ほかのエージェントの業務を止めることなく、そのエージェントの権限だけを取り消せます。
アクティビティ監視で不審な挙動を検知
パスワードボールトが記録するのは一般に、誰が認証情報を取得したか、いつアクセスしたか、場合によっては何に使うつもりかといった程度です。監視はそこまでです。ボールトは、その後にAIエージェントが実際に何をするのかをほとんど、あるいはまったく把握できません。ところがAIエージェントは自律的に、しかも極めて高速に動きます。
セキュリティチームが認証イベントしか見られなければ、エージェントの実際の行動はほとんど見えないも同然です。最新のPAMは、特権セッション中のエージェントの行動を監視・記録します。ソリューションはシステム、アプリ、データベースをまたいで特権的な活動を追跡し、不審な可能性のある異常な挙動を検知できます。
CompareSecurity
最新のPAMプラットフォームの中には、機密ファイルへのアクセス、設定の変更、レコードの削除といった特定の操作を自動で記録するものもあります。
リアルタイムの介入でリスクに対処
とはいえ、監視だけでは不十分です。リスクのある挙動の兆候を検知したら、ただちに介入できる必要があります。
パスワードボールトにできる最善の対応は、パスワードをローテーションし、認証情報を取り消して、エージェントが今後アクセスできないようにすることです。しかし、これで既存のセッションが打ち切られたり、アクセストークンが無効になったりするとは限りません。そのため、暴走したAIエージェントは、認証情報が取り消された後でも動作を続けられる可能性があります。
最新のPAMは、アクティブなセッションをはるかに強力に制御できます。セッションを即座に終了できるソリューションもあれば、セッションが続いている状態でも、疑わしい特定の操作をエージェントに実行させないようにできるソリューションもあります。一時的な特権の取り消しやトークンの無効化も可能です。これにより、AIエージェントが既存の特権を悪用できる余地は大きく狭まります。
最新のPAMはAIエージェントのセキュリティを前提に設計されている
パスワードボールトは、人間の従業員向けにシークレットを保護し、認証情報を管理する役割を堅実に果たしてきました。しかしAIエージェントには、ボールトだけでは足りません。エージェントを念頭に置いて作られた最新のPAMが必要です。最新のPAMソリューションは、権限を動的に付与・取り消し、特権を最小限に抑え、不審な挙動を監視して対処することで、AIエージェントによる特権の悪用を防ぎます。
翻訳元: https://hackread.com/pam-secures-ai-agents-password-vaults-cant/