攻撃者は偽のMicrosoftサービス正常性通知と悪意ある復旧リンクを使い、従業員のログイン認証情報の窃取を試みました。
サイバー犯罪者が、実際に発生したクラウドサービスの障害を利用し、フィッシング攻撃をより巧妙に見せかけています。Outlook、Exchange Online、Teams、Copilotなど複数のMicrosoftサービスに影響した長時間の障害から1日後、Microsoft Threat Intelligenceは、複数の業種の組織を狙った大規模かつ組織的なフィッシングキャンペーンを確認しました。
攻撃者はサービス通知になりすまし、正規のMicrosoft 365サービス正常性通知を装ったメールを送信しました。障害中に保留されたメールは、受信者が復元しない限り24時間以内に完全に削除されると主張して緊迫感を演出し、受信者を悪意あるリンクへ誘導してログイン認証情報を盗み取ろうとしました。
Microsoftのセキュリティ研究者Jeremiah Jasmin氏は、ブログ記事で次のように述べています。「この活動は認証情報フィッシングであった可能性が高いと評価しています。ただし、現時点の証拠では、認証情報の窃取、マルウェアの配布、侵害後の活動は確認できていません。複数の攻撃者が、世界的に注目された出来事を、あらゆるソーシャルエンジニアリングの口実として悪用する方法を今後も探る可能性があります」
Primus Partnersのco-founder兼MDであるDevroop Dhar氏は、クラウドサービスの障害は不確実性とパニックを招き、攻撃者が常につけ込む状況だと指摘します。「従業員がメールやその他のアプリケーションにアクセスできない状況では、サービスの復旧やアカウントの回復を約束するメールに簡単に引っかかってしまいます。金融、医療、政府、教育機関といった業界では特に危険です。こうした組織の従業員は機密データを扱い、クラウドサービスへの依存度も高いためです」と同氏は述べています。
巧妙に仕組まれたフィッシングの罠
攻撃者は複数の手口を組み合わせ、メールを受信者に関連性の高いものに見せかけつつ、基本的なメールセキュリティフィルターを回避しました。具体的には、特定の送信元ドメイン、ランダム化された障害関連の件名、受信者ごとの追跡リンク、Microsoft以外の共通の宛先ドメインを使用しています。これらを組み合わせたことで、従来のパターンマッチングによる識別が難しくなりました。
キャンペーンは、moments-notice[.]com、planetmaison[.]com、newbooker[.]comなどのドメインから送信されたメールで始まりました。件名は「Outage」の後にランダムな文字列が続くパターンでした。Microsoftはまた、受信者には見えないよう配置された偽のメールのやり取りが本文に埋め込まれていたことも確認しました。これはメールフィルタリング機構を回避する試みとみられます。
メールはMicrosoft 365のサービス正常性通知になりすましていました。受信者ごとの表示名プレフィックスを使い、Exchange Online、Outlook、Teams、SharePoint、Copilotといったサービス名にも言及しています。
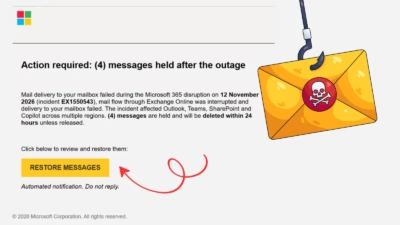
緊迫感を煽るため、メールには、11月12日のExchange Online障害中に保留されたメッセージが24時間以内に削除されると記載されていました。受信者には、目立つ「RESTORE MESSAGES」ボタンのクリックを促しています。リンクには受信者ごとの追跡URLが含まれており、クリックを記録または中継したうえで、ユーザーをreallifeaccounting[.]com(パスは/themelist0.html)へリダイレクトしていました。
Microsoftが分析したメールの1つは、件名が「Outage – <ランダムなトークン>」というパターンで、表示名は3文字の組織風プレフィックスに「Outage Notification」が続く形式でした。本文では、11月12日に発生したとされるExchange Onlineのインシデントに触れ、障害中に4件のメッセージが保留されたと主張し、復元しなければ24時間以内に削除されると警告していました。
認証情報の窃取が成功すれば、被害は従業員のメールアカウントにとどまりません。Dhar氏は、ユーザーの権限によっては、攻撃者が機密メール、顧客情報、貸借対照表、SharePoint、OneDriveストレージ、Microsoft Teamsのやり取りにアクセスできると説明します。さらに攻撃者は自社の担当者になりすまし、同僚、顧客、委託先に信憑性の高いメールを送って、金銭詐欺や認証情報の窃取を図る可能性があります。
封じ込めから備えへ
Microsoftは、このキャンペーンに関連するアカウント侵害の証拠は確認していないとしています。Microsoft Defender for Office 365が検出して保護したメッセージは、ブロックまたは隔離されました。ただし同社は、組織に対して警戒を続け、いくつかの予防措置を講じるよう助言しています。
CISOは、特定された送信元ドメイン、表示名や件名のパターン、誘い文句、追跡ホスト、宛先ドメインについて、メールのテレメトリーを検索する必要があります。一致したメッセージは隔離し、すでに受信トレイに届いているコピーは、組織のインシデント対応手順に従って削除すべきです。
セキュリティチームは、キャンペーンのリンクをクリックしたユーザーを特定し、クリックのテレメトリー、プロキシログ、ブラウザーやエンドポイントの証跡を調べることも必要です。悪意ある宛先に到達し、認証情報を入力した可能性があるかどうかを確認します。認証情報が漏えいした場合、組織は直ちに該当アカウントのパスワードをリセットし、アクティブなセッションとリフレッシュトークンを失効させ、多要素認証の登録状況を確認する必要があります。
影響を受けたアカウントについては、不審なサインイン、不正なOAuth同意、新しい受信トレイルールや転送ルール、委任権限、Exchange Online、SharePoint、OneDrive、Teamsへの異常なアクセスも確認すべきです。Microsoftはさらに、この活動の調査が続く間、reallifeaccounting[.]comと確認された/themelist0.htmlのパスをブロックするか、厳重に監視するようセキュリティチームに助言しています。正規のMicrosoft 365サービス正常性通知が、保留メールの復旧のためにMicrosoft以外のドメインへユーザーを誘導することはないと、従業員に周知しておくことも重要です。
Dhar氏はさらに、組織はサイバーセキュリティを事業継続計画に不可欠な要素として組み込むべきだと述べました。技術的な障害が発生した際は、セキュリティ監視を強化し、社内で明確に連絡して、従業員がサービス関連の更新情報を確認する方法を把握できるようにする必要があるといいます。同氏は、こうした障害の最中にフィッシングシミュレーションを実施し、不審な連絡への従業員の対応を試すことも推奨しています。CIOとCISOは、技術的障害を悪用する攻撃への備えを評価するため、机上演習を定期的に実施すべきだとしています。