Microsoftは、最近発生したMicrosoft 365の障害はサイバー攻撃が原因ではなかったと発表しました。一方で、攻撃者がこの混乱に乗じ、サービス通知を装ったフィッシングメールを送信していたとして注意を呼びかけています。
11月12日の障害では、Exchange OnlineのメールボックスとOutlookへのアクセスに支障が出ました。同社は、TeamsやSharePoint Online、Microsoft 365 Copilotなどのサービスにも影響が及んだ可能性があると特定しています。複数の国で、企業や政府機関がメールをはじめとする業務の中断を報告しました。
Microsoftは金曜日に出した声明で、「これはサイバー攻撃やAI/エージェントとは無関係の技術的な問題でした」と説明しました。
同社は、障害の原因を先に実施したネットワーク容量のアップグレードにあるとしています。その後のネットワーク変更によって問題が表面化したということです。Microsoftは根本的な問題を修正済みで、安定稼働を確認するため、サービスを段階的に復旧させていると述べました。EX1550543として管理されていたExchange Onlineのインシデントは、11月13日に解決済みとなりました。
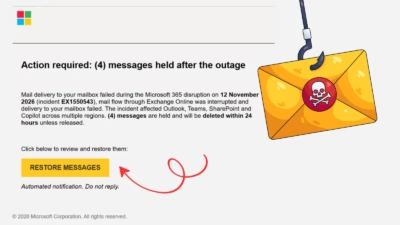
Microsoft Threat Intelligenceは、この障害を悪用するフィッシングキャンペーンを確認したと明らかにしました。偽のメールはMicrosoft 365のサービス正常性通知を装い、実際のインシデント識別子であるEX1550543に言及していました。
11月13日に検知された一部のメールでは、障害中に保留されたメールが24時間以内に削除されるとして、リンクをクリックして復元しなければならないと受信者に偽の説明をしていました。
これらのフィッシングメールの件名は「Outage -」で始まり、その後に6文字のコードが続いていました。送信者の表示名には、組織ごとに異なる文言のあとに「Outage Notification」または「Service Health」が付けられていました。
Microsoftは、メールの送信に使われた3つのドメインとして、moments-notice[.]com、planetmaison[.]com、newbooker[.]comを特定しました。受信者ごとに固有のSendGridのトラッキングリンクは、reallifeaccounting[.]comにリダイレクトされました。米国の複数の業種にわたる組織が、同様のメールの標的となりました。
Microsoftは「この活動は認証情報を狙うフィッシングと一致しますが、認証情報の窃取やマルウェアの配布については確認されていません」と説明しています。
その後、同社は自社のセキュリティ製品がこのキャンペーンをブロックしていることも明らかにしました。
Microsoftはセキュリティ担当者に対し、不審なメールやリンクを調査し、ユーザーのクリック状況を確認するとともに、Safe Linksポリシーを見直すよう推奨しています。また、サービスのインシデントはMicrosoft 365管理センターで直接確認するよう呼びかけています。
翻訳元: https://www.securityweek.com/microsoft-rules-out-cyberattack-in-outage-warns-of-phishing-campaign/