Zoom、Salesforce、IKEA、Heinekenなど世界有数の大企業サイトが被害に遭った今回の攻撃について、発見したセキュリティ研究者は、ほぼ間違いなく中国発だと指摘しています。
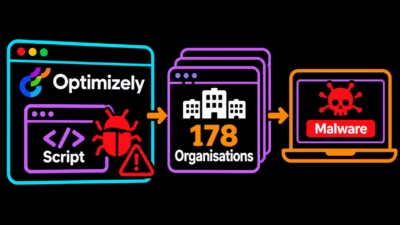
中国を拠点とするとみられる攻撃者が、マーケター向けの人気AIプラットフォーム「Optimizely」の認証に関する脆弱性を突き、世界有数の大企業が運営する少なくとも178のサイトから情報を盗み出しました。
被害が確認されたベンダーには、Zoom、Paychex、Equifax、GitLabなどがあります。エンドユーザー企業では、Starbucks、IKEA、Mattel、American Eagle、Air France、Mutual of Omaha、Heineken、Home Chef、Cinnabon、American Eagle、Levi、Costco、HSBCなどが名を連ねています。
Salesforceは声明を出し、同社も今回の攻撃の影響を受けたことを認めました。
Salesforceはメールの声明で、次のように述べています。「Salesforceは、Optimizelyが提供し、一部のSalesforceのWebサイトで使用されているスクリプトに対する不正な改ざんについて調査しています。念のため、プレビュー環境と本番環境の双方でOptimizelyのスクリプトを無効化したことを確認しています」
この攻撃を発見したのは、英国を拠点とするセキュリティ研究者で、Report URIの創業者でもあるScott Helme氏です。同氏はインタビューで、チームが178件の被害を確認したものの、さらに多い可能性があると語りました。「私たちが直接観測し、いずれも同じ感染が見られたのが、この件数です」と話しています。
Helme氏は月曜日、この攻撃に関するレポートを公開しました。レポートによると、攻撃者はOptimizelyのWeb Experimentation製品に備わる、サイトの開発チームにメンバーを追加する機能を悪用し、各サイトにマルウェアを仕込んでいました。
Helme氏は次のように書いています。「このマルウェアは多機能型のキットでした。暗号資産のウォレットアドレスを攻撃者のものにすり替え、決済カードの情報を盗み取り、Cookieやスクリーンショットも窃取していました。さらにiPhoneやiPadでは、iOS向けのエクスプロイトキット『Coruna』と『DarkSword』を配信していました。ここで得られる重要な教訓は、信頼されているJavaScriptが常に信頼できるとは限らないということです。サードパーティの依存関係を通じて、自社のコードやインフラが侵害されなくても、Webサイトは侵害され得ます」
Optimizelyの顧客は、OptimizelyのCDNからJavaScriptの「スニペット」を自社サイトに読み込みます。このスニペットには、Optimizelyのコード、顧客のA/Bテスト、そして顧客自身が書いたカスタムコードを入れる任意項目「Project JavaScript」が含まれます。レポートによると、攻撃者は顧客のProject JavaScriptに自分たちのコードを挿入し、スニペットのそれ以外の部分には手を加えませんでした。レポートは「ファイルは従来どおり、cdn[.]Optimizely[.]comから、Optimizelyの証明書付きで配信されていました。影響を受けたすべてのサイトがすでに信頼しているホストからです」と指摘しています。
レポートは、確認された攻撃の仕組みも説明しています。「スクリプトはフォームの送信と、すべてのfetch/XHRのPOSTを監視し、カード番号、有効期限、CVVを探します」とあります。「3つがそろうと、navigator.sendBeaconを使ってhttps://1688360[.]cc/card[.]phpに送信します。StripeやAdyenなどのホスト型決済iframeに入力されたカード情報は、スクリプトの手が届きませんでした。一方、サイト独自のフォーム欄に入力されたカード情報は対象でした」
修正済みとの主張に疑問を呈するアナリスト
Optimizelyはインタビューの依頼に応じていませんが、自社サイトで攻撃を認めました。顧客に共有したメールで、Optimizelyは、攻撃者が「Experimentationアカウントのサインアップフローの脆弱性を悪用した」と説明しています。「攻撃者はこれを使ってユーザーになりすまし、一部の顧客プロジェクトに悪意のあるJavaScriptを追加しました。当社は脆弱な経路へのアクセスをブロックし、修正を適用しました」
メールにはさらに、「アクティブなセッションを終了し、トークンを失効させ、影響を受けたユーザーアカウントのアクセス権をリセットした」ほか、「影響を受けたプロジェクトから挿入されたコードを削除し」、「Cloudflareでのコードの配信をすべてブロックした」とも記されていました。
同社は修正について非常に自信に満ちた表現を用い、「Optimizely Experimentationプラットフォームは完全に保護されている」「JavaScriptの改変はもはや不可能だ」と述べています。
Dickson Researchの主席アナリスト、Frank Dickson氏は、こうした主張に疑問を示しました。
まず同氏は、ベンダーとセキュリティ研究者がそれぞれ公表したタイムラインの食い違いを指摘しました。「Optimizelyは、最初の悪意ある書き込みを07:51としています。ところがReport URIは、BBCのOptimizelyスニペットが攻撃者のコードを読み込んでいるのを、その3時間半前の04:21に確認しています」と同氏は述べます。「フォレンジックレポートでは、このずれを解消すべきです。顧客は影響範囲を見極めるために、本当の開始時刻を知る必要があります」
さらに同氏は、次のように指摘しました。「Optimizelyは、フォレンジック調査の早い段階で、断定的な表現を使うことにまったく抵抗がないようです。これは、フォレンジックがまだ進行中で、外部の調査とタイムラインが食い違っている企業の断定にすぎません」
犯行声明は出ていない
Helme氏はインタビューで、攻撃者は少人数の窃盗グループで、ほぼ間違いなく中国から活動していると推測しました。コード内に中国語の記述が多数見つかったほか、攻撃が「他の中国系の攻撃者が使ってきたインフラにつながる」ことが理由です。
「彼らは中国人か、そうでなければ中国人だと私たちに思わせたいのでしょう」とHelme氏は述べ、盗まれた情報の性質から、攻撃者が国家支援型である可能性は極めて低いと付け加えました。国家支援型の攻撃者であれば、大手ニュースサイトにマルウェアを仕込み、偽情報を作って拡散させる可能性が高いというのが同氏の見方です。
脆弱性を修正したというOptimizelyの主張を検証できるかと問われると、同氏は、まだできないと答えました。感染したサイトの一部はすでに復旧しましたが、再感染しないかどうかを見極めなければ、元の脆弱性が塞がれたと結論づけることはできないといいます。
顧客への推奨事項は「懸念材料」
Dickson氏は、Optimizelyが顧客に送ったメールの一文が特に気がかりだと述べました。
「Optimizelyのドキュメントは、顧客にポリシーで‘unsafe-eval‘を許可するよう案内しています。HSBCではポリシーによって主要なペイロードとデータ窃取は阻止されましたが、この設定のせいで、悪意あるコードのバックアップコピーが実行されてしまいました。ベンダーのセットアップガイドが、顧客の防御を黙って緩めるようなことがあってはなりません」とDickson氏は語ります。「script-srcは、ページが実際に必要とするホストだけに制限してください。connect-srcも厳格に絞り、盗まれたデータの送信先をなくしてください。可能な限り’unsafe-eval‘は外すべきです。何も壊れないよう、まずはレポート専用モードから始めてください」
同氏はこう付け加えました。「今回のOptimizelyへの攻撃は、サードパーティ製スクリプトの侵害として、およそ最悪の部類かもしれません。Optimizelyは、たった一つの欠陥が、これほど多くの無関係な企業にどう及んだのか、顧客に明確に説明する責任があります」