攻撃者がAIエージェントに、実際の侵入作戦の各段階をまるごと任せ始めています。少なくとも1件の攻撃作戦では、新たに公開されたパッチを人間の手を借りずに実際に使える攻撃へ変えているといいます。Google Threat Intelligence Group(GTIG)とMandiantが明らかにしました。
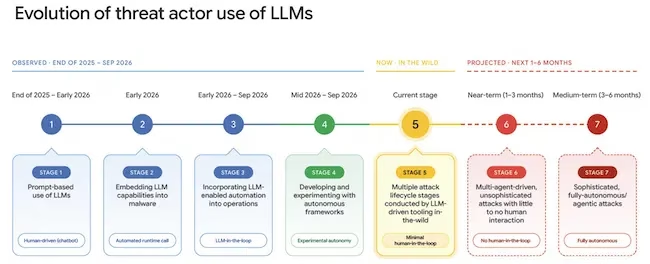
LLMの成熟度に関するタイムライン(出典:Google)
Googleは「侵入の手口自体は、侵害された認証情報の利用や未パッチのシステムへの攻撃など、従来と変わらない。しかし、こうした既知の弱点をフレームワークが悪用する速度と規模は、防御側に新たな課題を突きつけている」と述べています。
被害者に牙をむくペンテストツール
Googleのアナリストは、複数の攻撃者が侵入の際にオープンソースのエージェント型ペンテストフレームワークを使っていることを確認しました。なかでもARTEXは最も注目を集めており、FBIも対応に乗り出しました。FBIは11月13日に出したFLASHアラートで、少なくとも2026年8月以降、金融サービス、政府、テクノロジー、防衛、医療、エネルギーなどの分野の組織に対して攻撃者がこのツールを使っていると警告しています。
攻撃者はCAIRN、CyberStrikeAI、PentAGI、HexStrike AIも運用しており、自作のハーネスを試す攻撃者もいます。これらのツールは、単純な脆弱性を見つけて悪用できるうえ、標的から返ってくる反応に応じて戦術を変えられます。
こうしたツールを試している集団には、金銭目的の攻撃者や、中国と関係があるとみられるスパイ集団が含まれます。GTIGは、中国(PRC)と関係のある1つの集団が、おそらくスパイ活動を目的に、独自の自動攻撃フレームワークを構築していた証拠も確認しました。
GTIGによると、現段階のフレームワークは「ステルス性を犠牲にして速度を優先」しており、通信やコードに痕跡が残るため、検知しやすい状態です。
研究者は「こうしたツールと基盤となるLLMが高度化すれば、作戦への人間の関与が減るだけでなく、活動のステルス性と巧妙さも増すと予想される」と述べています。
人間が操作せずに書かれ、実行されるエクスプロイト
GTIGは、過去四半期に、攻撃者がLLMフレームワークを使って脆弱性の発見と悪用を「初めて人間の介在なしに」自動化したのを確認したとしています。
その証拠は、露出していたステージングサーバから見つかりました。このサーバでは、exploit_agentというマルチエージェントフレームワークが稼働しており、複数の最先端LLMやローカルLLMに接続されていました。この仕組みは、人気のWebアプリケーションについて、パッチ公開の前後でコードを比較して欠陥を特定し、エクスプロイトを作成して実行します。
サーバには、被害者から盗んだデータに加え、ブルートフォース攻撃、Webシェルの設置、他の攻撃者が仕掛けたWebシェルの削除を行うスクリプトもありました。設定ファイルのコメントはロシア語で書かれ、LLMのAPIキーのひとつには「自動エクスプロイト用(exploit_agentのパイロット運用)」という注記がありました。被害者のテレメトリからは、運用者がメディア、エンタメ、教育に関連するフランスのWebサイトに関心を持っていたとみられます。
GTIGが9月に行った脆弱性データの分析では、脆弱性の開示件数とエクスプロイトの件数は2026年1月から8月にかけてほぼ倍増しました。ゼロデイのエクスプロイトも8月には22件に跳ね上がり、2025年の月平均8件から大きく増えています。
防御側は、「動作すると主張されるものの実際には動かないLLM生成のエクスプロイト」の氾濫にも対処しなければなりません。10月21日に2件のPHPの脆弱性(CVE-2026-109618とCVE-2026-109619)に対する公式パッチが公開されると、動作しない概念実証(PoC)コードが数百件もオンラインに出回りました。セキュリティコミュニティは、その1件1件を検証する必要に迫られました。
売りに出される盗まれたAIアクセス
Mandiantは2026年に、LLMジャッキングの被害に複数対応しました。この攻撃では、攻撃者がクラウド環境に侵入し、被害者の計算資源とLLMの利用枠を使い果たします。不正請求額は、1日で10万ドルを超えたケースもありました。最悪のケースでは、被害を止めるまでに合計100万ドルに達しています。
あるケースでは、漏えいした認証情報を使うボットネットが、「認証情報が失効するまでの約24時間で、数百万件のLLM API呼び出しを生成」しました。盗まれたアクセスは、GTIGが「LLMミキサー」と呼ぶ地下の販売サイトで転売されています。こうしたサイトでは、最先端モデルや脱獄(ジェイルブレイク)済みモデルを、100万トークンあたり0.10ドルから25ドルで提供しています。
バックドア設置に悪用されたコーディングアシスタント
北朝鮮の偽ITワーカーにとって、LLMツールは就職活動の支援役になっています。履歴書の作成を任せ、欧米企業との面接で本物らしく振る舞う手助けにも使っています。
GTIGによると、北朝鮮の戦術は2026年を通じて変化しており、AIを使って企業そのものに侵入するようになりました。北米と欧州の暗号資産関連組織に対する攻撃では、MIDNIGHT NEPTUNEとして追跡されている疑いのあるクラスタが、偽の採用担当者プロフィールを作成しました。その写真にはSynthIDの透かしが入っており、AI生成であることが確認されています。偽の採用担当者は、標的を偽の会議プラットフォームへ誘導し、ClickFixの手口で「診断用」スクリプトを実行させていました。
侵入後、攻撃者は社内のコードリポジトリに入り込み、.claude/settings.jsonファイルを書き換えました。これにより、Claude Codeを起動すると「SOMBERMEMEバックドアのダウンロードが自動的に実行される」ようになっていました。横移動の際に目立たないよう、生成したGitHubのパーソナルアクセストークンにはMicrosoft Copilotにちなんだ名前を付けていました。
人間らしく見せかけた偽ペルソナ
GTIGは、影響工作の攻撃者がLLMの試験段階を終え、日常的に使う段階に入ったと、高い確信度で評価しています。GTIGは2026年8月、欧州と中東の地域的な政治問題を扱う影響工作の全工程を自動化するプラットフォームを調査しました。プロンプトでは、現地の方言やスラングを模倣するようモデルに指示し、「自動化ツールらしく見えないよう、意図的な誤字」を加えさせていました。生成した画像には粒状感や不均一な照明を加え、スマートフォンで撮った写真に見せかけていました。
別の請負業者は、クラウド上のフォンファームを使って10万を超えるアカウントを運用するプラットフォームを構築していました。新規アカウントには自動化された「エイジング」期間が設けられ、LLMが通常のスクロールや閲覧を模倣したうえで、キャンペーンのメッセージを拡散し始めます。プロンプトからは、この請負業者が自国の政府や海外の顧客にツールを販売する計画だったことがうかがえます。
研究者は「攻撃者によるこうしたフレームワークの採用は、侵入がマシンの速度で進む時代へのパラダイムシフトを意味する。複雑な攻撃経路を自動的に連鎖させることで、作戦の規模が大幅に拡大している」と結論づけています。
翻訳元: https://www.helpnetsecurity.com/2026/11/17/ai-powered-cyberattacks-gtig-report/