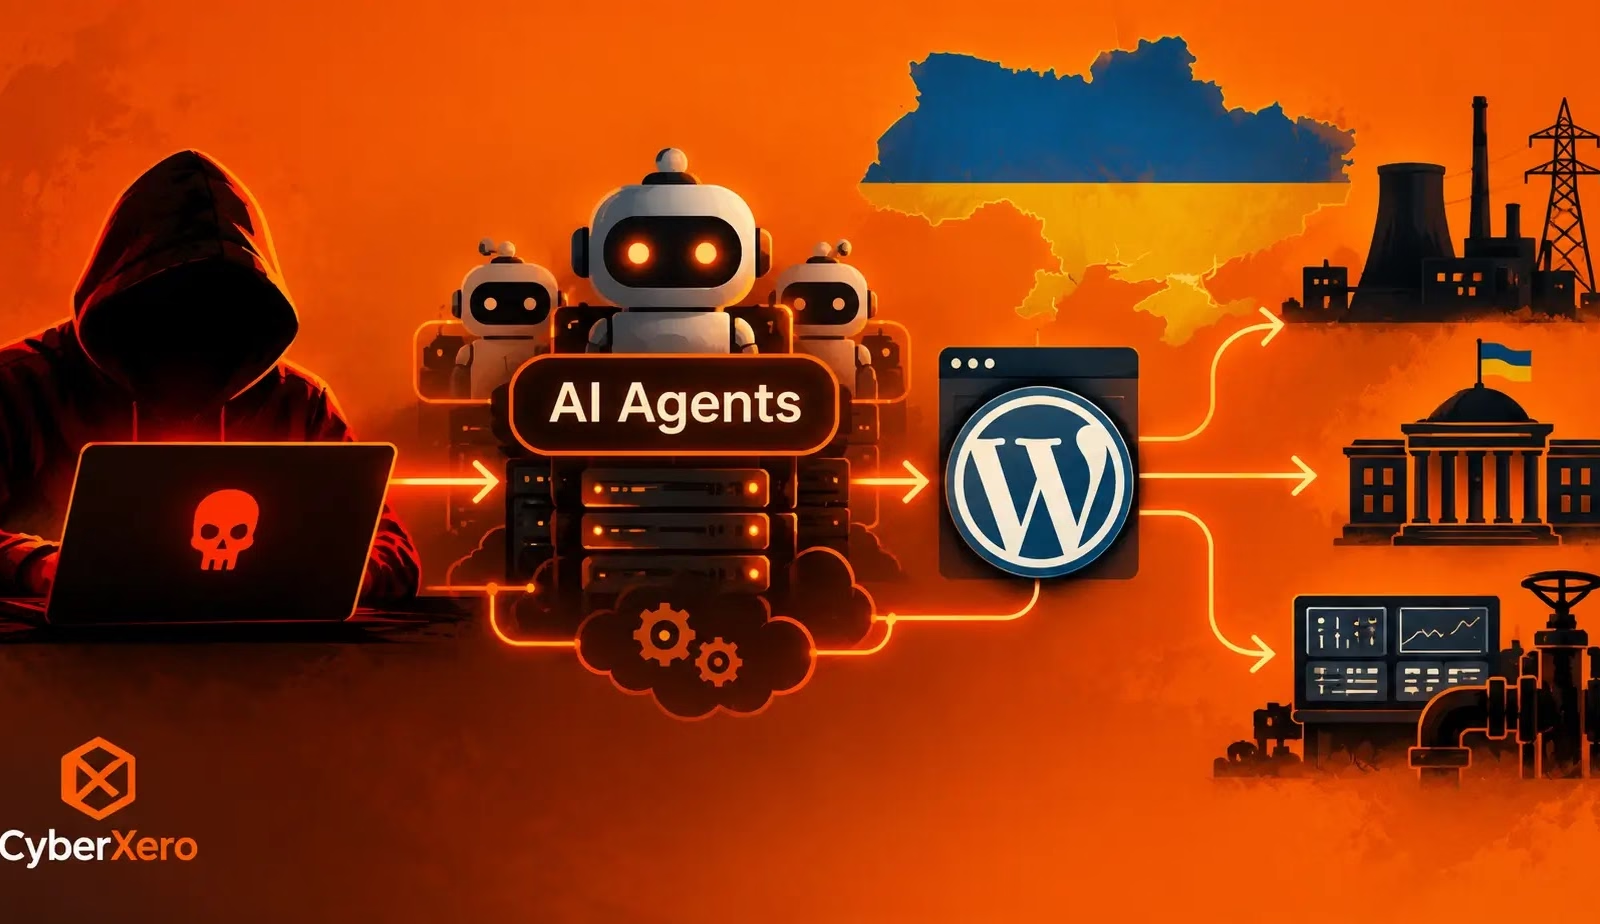
ロシア語圏のイニシャルアクセスブローカー(IAB)「CyberXero」が、一般的なハッキングツールとAIオーケストレーションシステムを組み合わせ、ウクライナの重要インフラと世界中のWebサイトを狙っています。
SOCRadarの脅威リサーチ部門(Threat Research Unit)は2026年10月6日にこの攻撃活動を公表しました。攻撃者が管理するインフラに支えられた、並行する2つのキャンペーンがあると説明しています。
1つ目のキャンペーンは、WordPress やECプラットフォームを世界規模で自動的に攻撃するものです。2つ目は、ウクライナのエネルギー関連組織や重要インフラを対象に、標的を慎重に選び、手作業で進める攻撃です。
研究者らは、この攻撃者がハルキウの住民を含む62万8,000人超のウクライナ国民に関する確認済みデータを保有していたとも報告しています。
調査に関する技術レポートでは、51のClaude Codeエージェントと、PentAGIとCobalt Strikeの連携が確認されています。これらは、AIによる支援を既存の攻撃ツールにつなぐ構成です。侵入プロセス全体を単一の自律システムに置き換えているわけではありません。
2つのキャンペーンの違いは重要です。CyberXeroは、幅広いWebサイトの攻撃には自動化を使う一方、ウクライナのインフラに対しては、より標的を絞ったアプローチを維持しています。
入手可能な報告では、ウクライナ向けキャンペーンは手動で実施されたとされています。そのため、今回の調査結果を、AIがすべての攻撃を独力で完遂した証拠として扱うべきではありません。
SOCRadarは、CyberXeroを金銭目的の攻撃者と位置づけています。組織に侵入してアクセス権を販売する役割を担っており、ランサムウェアの運営者や国家の情報機関と見るのではなく、IAB市場に属する存在だとしています。
報告されたツール群からは、AIが既存の攻撃インフラと並んで使われている様子がわかります。Claude Code のエージェントはこの攻撃活動の一部を構成しており、PentAGIとCobalt Strikeの連携によって、自動化された支援が攻撃能力に結びつけられています。
ただし、入手できる証拠からは、51のエージェントがそれぞれどのタスクを担い、どの程度成功したのかは確認できていません。
ウクライナの組織にとって、今回の調査結果はWebサイトのセキュリティにとどまらない問題です。標的型キャンペーンはエネルギーと重要インフラに焦点を当てています。一方、報告された個人データの流出は数十万人に及びます。
これらは別々の調査結果です。入手可能な情報からは、流出した全員がインフラ被害組織と関係していたとまでは確認できません。
攻撃の実態が明らかになったのは、たった1つの設定ミスがきっかけでした。報告によると、CyberXeroの主要ワークステーションは46.21.250[.]135で、オランダのZomro経由でホストされていました。
このサーバーはディレクトリへのアクセスを無制限に許可していたとされ、アクセス制御のないまま、攻撃の運用に関する資料が閲覧できる状態でした。
公開されていたディレクトリには、約3,000のサブディレクトリにわたり、9万を超えるファイルが含まれていました。入手可能な説明によると、資料には被害者名を冠した案件フォルダ、AIエージェントの設定、セッションログなどが含まれていたということです。
これにより、調査担当者は攻撃者の作業環境と、AIツールの使い方の両方を把握できたと、SOCRadarは述べています。
注: IPアドレスやドメインは、誤って名前解決されたりリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例: [.])。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
脅威調査を効率化し、手作業を減らすために、1万6,000以上のSOCチームがANY.RUNを利用しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/cyberxero-weaponizes-ai-agents/