
Gorbag:国境の「オーク」、ウクライナから情報を収集
ESETの研究者は、ロシアに協調する脅威アクターを追跡しており、「Gorbag」と名付けました。このグループが使うツールの一部は、すでに公開レポートに登場しています。特にインフォスティーラー「GIFTEDCROOK」は、CERT-UAがUAC-0226の仕業としているもので、過去にも報告されています(関連レポ
ESETの研究者は、ロシアに協調する脅威アクターを追跡しており、「Gorbag」と名付けました。このグループが使うツールの一部は、すでに公開レポートに登場しています。特にインフォスティーラー「GIFTEDCROOK」は、CERT-UAがUAC-0226の仕業としているもので、過去にも報告されています(関連レポ
Microsoftは日本の警察庁と連携し、中国語圏のサイバー犯罪「アプリストア」に対処YAM Store、CoGUI、Iron Manは150カ国以上の人々を標的にMicrosoftは世界各国の法執行機関と協力し、企業や個人を狙う違法な活動の摘発を進めるMicrosoftは、日本の警察庁と共同で実施した作戦により
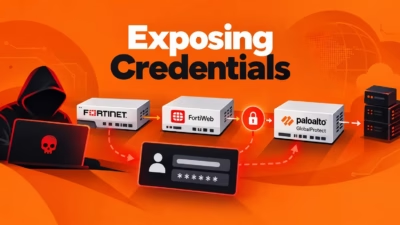
ハッカーが、インターネットに公開されているFortinet製ファイアウォール「FortiGate」、FortiWebアプライアンス、Palo Alto Networks製「GlobalProtect」システムを狙い、パスワードを盗んで企業ネットワークへのアクセスを維持しています。NyxLabなどによる共同調査は、この
CyberXeroはClaude Codeを使った攻撃で、ハルキウの暖房事業者のデータを含むウクライナ関連の記録62万8,000件以上を流出させたとされています。画像はChatGPTで生成 SOCRadarが10月6日に公表した調査によると、CyberXeroはAnthropicのClaude
ESETの研究者らは、ロシア寄りの攻撃グループ「UAC-0099」が用いるダウンローダー「MATCHBOIL」について、約2年にわたる変化を追跡しました。このマルウェアは、ウクライナ国内のWindows端末に2つ目のプログラムを送り込むために使われています。 MATCHBOILの実行時に表示されるG
FBIと米シークレットサービス(USSS)は2026年10月6日、FortiBleedが、インターネットに公開されたFortiGateファイアウォールとSSL VPNゲートウェイを狙う、世界規模の認証情報侵害キャンペーンであると警告しました。現在も活動が続いています。 SOCRadarは、194カ国で86,644台を
ロシア語を話すイニシャルアクセスブローカー(IAB)のCyberXeroは、従来型のエクスプロイトツールとAIエージェントを組み合わせ、世界規模でのWebサイト侵害とウクライナのエネルギーインフラへの標的型侵入を進めています。 調査結果から浮かび上がるのは、国家の支援が確認されたキャンペーンではなく、金銭目的で活動す
FBIと米シークレットサービスは火曜日、数カ月にわたって続く認証情報窃取キャンペーン「FortiBleed」が深刻化し、Fortinet FortiGateの利用者が自社の機器から締め出される事態に至っていると警告しました。 攻撃者は盗んだ認証情報を使い、インターネットに公開されたFortiGateファイアウォールや
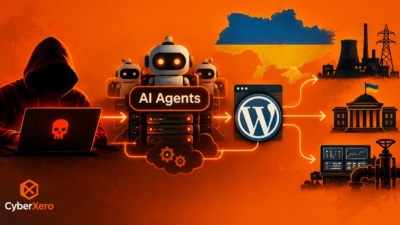
ロシア語圏のイニシャルアクセスブローカー(IAB)「CyberXero」が、一般的なハッキングツールとAIオーケストレーションシステムを組み合わせ、ウクライナの重要インフラと世界中のWebサイトを狙っています。 SOCRadarの脅威リサーチ部門(Threat Research Unit)は2026年10月6日にこの
攻撃者は、Polygonブロックチェーン技術を悪用して悪意ある活動を隠蔽・自動化する「EtherHiding」と呼ばれる手法を用いたClickFixキャンペーンを通じて、少なくとも31組織を侵害しています。GuidePoint SecurityのResearch and Intelligence Team(GRIT)が
すべての記事を読み込みました