ロシア語を話すイニシャルアクセスブローカー(IAB)のCyberXeroは、従来型のエクスプロイトツールとAIエージェントを組み合わせ、世界規模でのWebサイト侵害とウクライナのエネルギーインフラへの標的型侵入を進めています。
調査結果から浮かび上がるのは、国家の支援が確認されたキャンペーンではなく、金銭目的で活動する現在進行形の攻撃です。
ウクライナの公益事業者だけを選んで狙っていることから、アクセス権の購入者が存在する可能性が考えられます。ただし研究者は、アクセス権が販売された直接的な証拠は見つけていません。
調査の発端は、46.21.250.135 で保護されないまま公開されていたHTTPディレクトリです。ここには、攻撃者が実際に使っているLinux作業環境がそのまま置かれていました。
3,000のサブディレクトリにまたがる9万点以上のファイルから、偵察結果、エクスプロイトスクリプト、平文のトークン、AIの設定、セッション履歴、被害者データベースのエクスポートが見つかりました。
研究者はプロビジョニング用トークン、SSHの痕跡、コマンド履歴、ステージングログを突き合わせ、3つの自律システム(AS)と2つの地域にまたがる8つのインフラノードを特定しました。
欧州のノードはワークステーション、プロビジョニング、収益化の機能を担っていました。一方、Tencent CloudはCobalt Strike、ステージング、Redisのエクスプロイトに使うインフラをホストしていました。
復元されたタイムラインによると、AIによる強化が導入されたのは2026年7月下旬で、それ以前は従来型のエクスプロイトが中心でした。
SOCRadarによれば、CyberXeroは調査期間中も、本記事の公開時点でも活動を続けています。
CyberXeroが世界規模で展開する攻撃パイプラインの中核は、WordPressを標的にした自社開発のPythonパッケージ「wp2shell」です。
SOCRadarの説明では、REST APIのバッチ処理の非同期化(desynchronization)を突いてSQLインジェクションにつなげ、不正な管理者アカウントを作成します。その後、WSO系のWebシェルを有効なプラグインとして設置します。
管理者アカウント名は「wp2_」に16進数8文字を続けた形式で、調査の有力な手がかりになります。侵害状況はTelegram通知でリアルタイムに届く仕組みでした。
ある実行例では、4,708件の標的をスキャンして429件の管理画面にアクセスできることを確認し、61秒以内に32個のシェルを設置したと報告されています。標的リスト全体は5万6,000件を超えるURLに上りました。
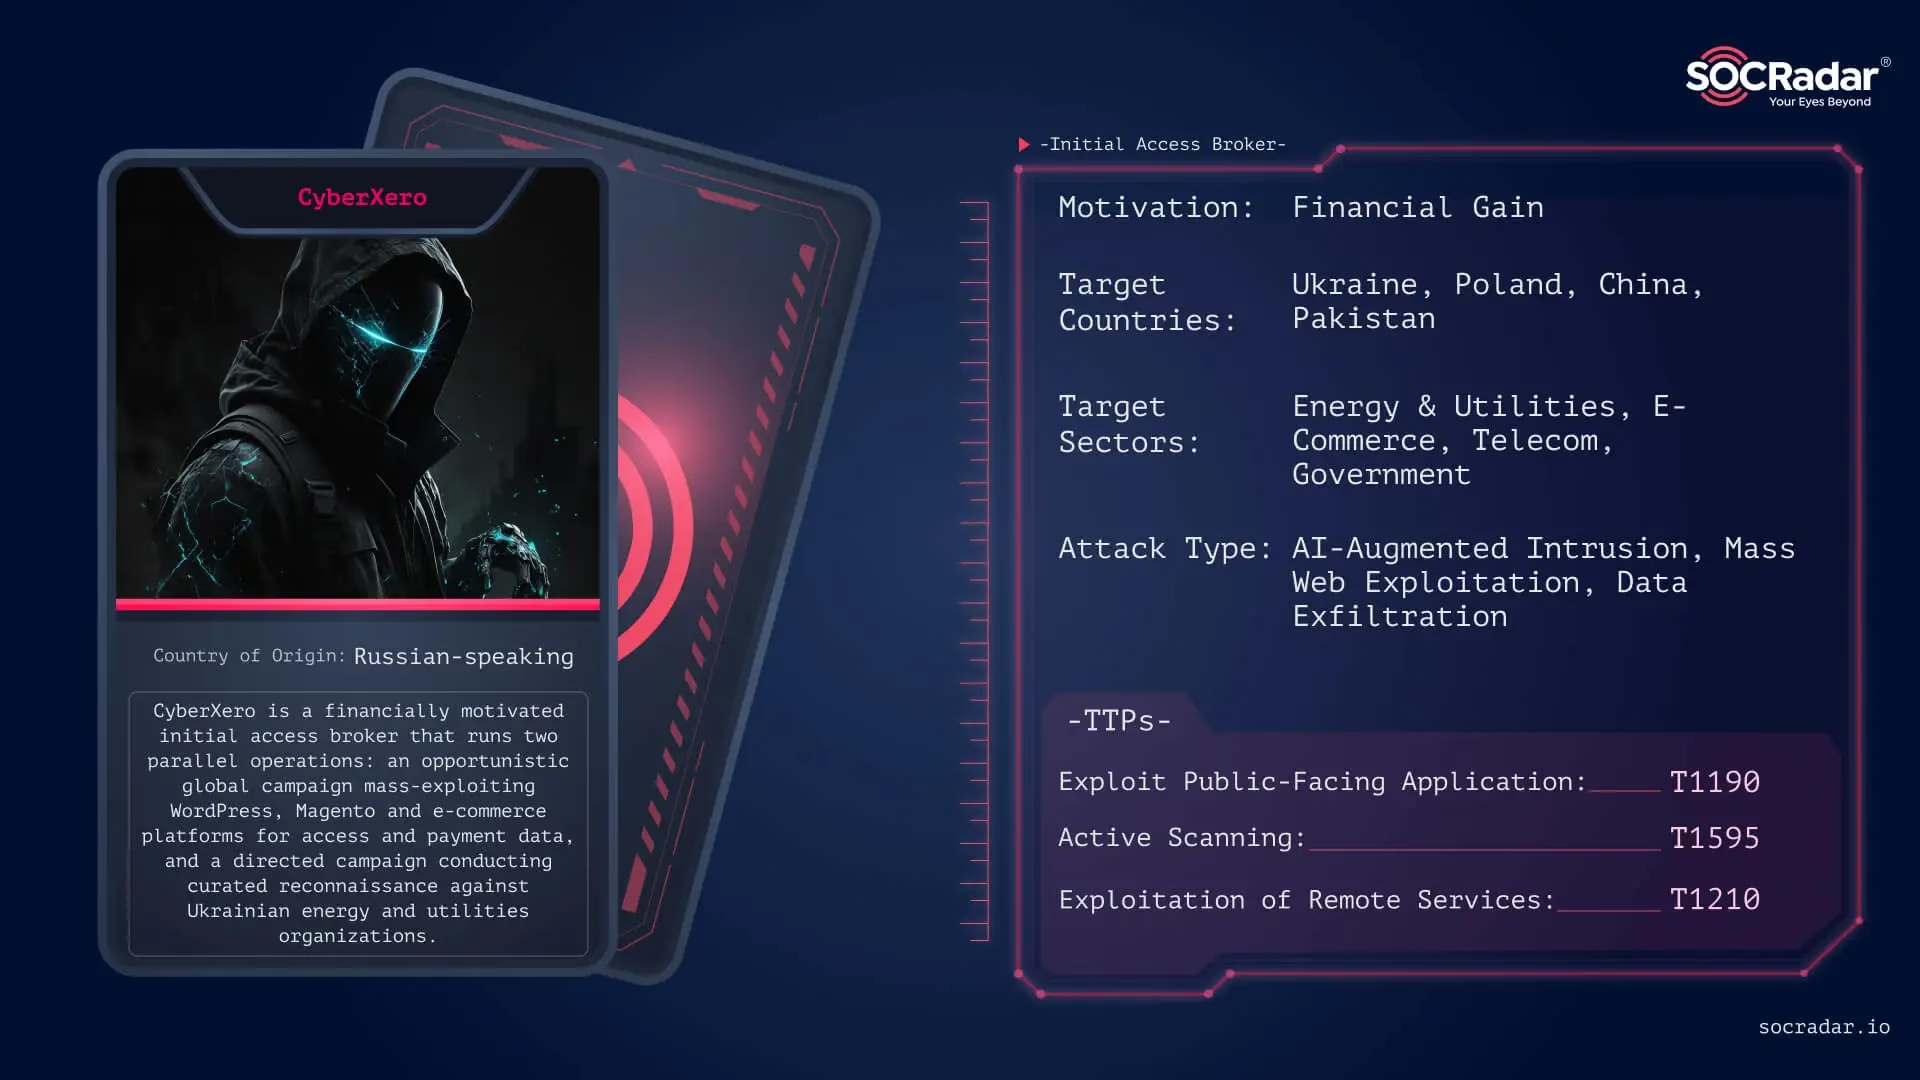
SOCRadarの調査担当者によると、ウクライナ国民62万8,000人以上の窃取データが確認されました。一方、ほかのエネルギー関連組織に対する偵察では、侵害の確認には至っていません。
AIエージェント群を使うCyberXero
並行して、MagentoなどのECプラットフォームも狙われていました。Support Boardの脆弱性CVE-2026-4815の悪用も報告されています。
CVEデータベースアクセス
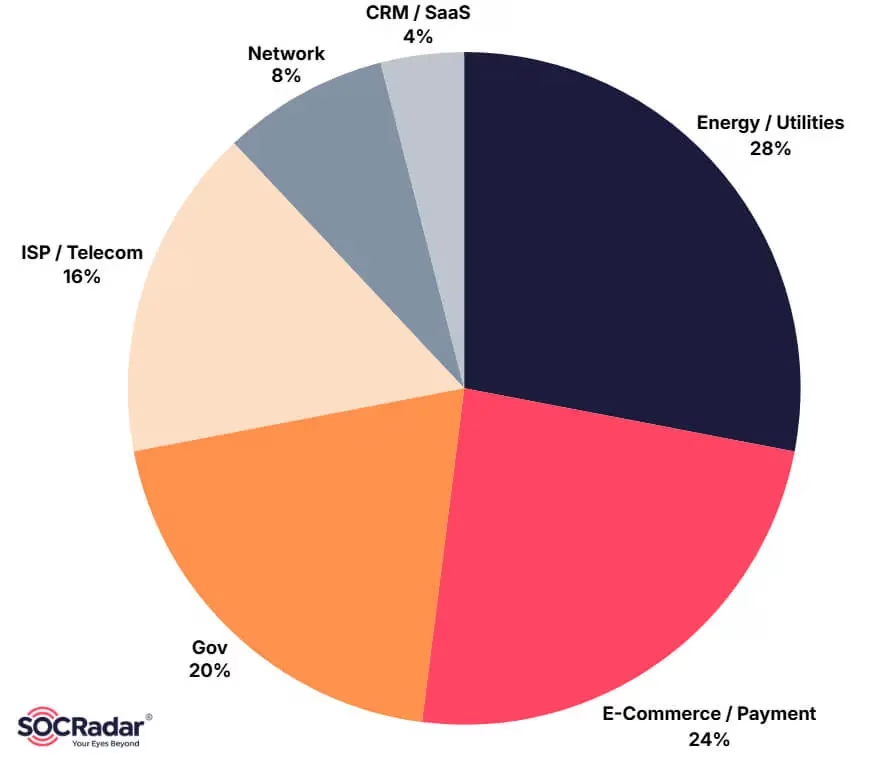
ウクライナ向けのパイプラインでは、エネルギー・公益事業の7組織に対して入念な偵察が行われました。対象には、国の送電事業者と最大の民間エネルギー持株会社も含まれます。
標的リストには95のサブドメインが載っており、メール、VPN、給電指令、データ系のシステムにまたがっていました。
ファイルで情報の持ち出しが確認できたのは、ウクライナの4組織です。ハルキウ(ハリコフ)の地域暖房事業者では、ハードコードされた認証情報を使って、56万4,073件の契約者レコードと21万3,340件のアクセスログが抜き取られました。
漏えいした住所とアカウント情報は、紛争の最前線に近い地域に暮らす民間人にとって、金銭的な詐欺にとどまらないリスクとなり得ます。
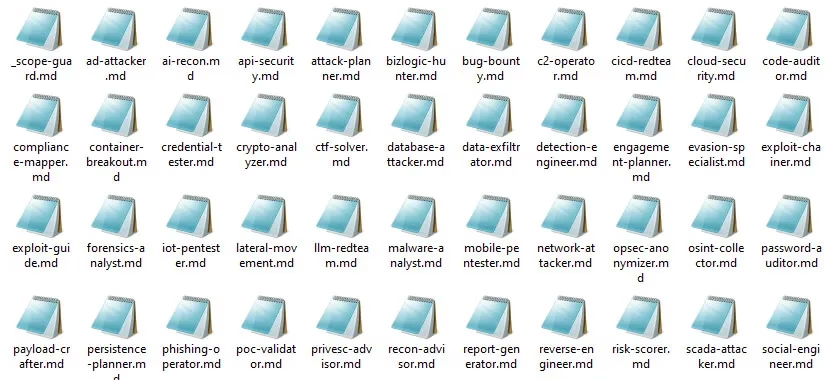
メインのワークステーションには、偵察、エクスプロイト、横展開、情報持ち出しの各工程を担う51の専門Claude Codeエージェントの定義が残されていました。
これとは別に、PentAGIがAIプロバイダーのAPIを通じて、AI支援のペネトレーションテストのワークフローをCobalt Strike Team Serverへ接続していました。
復元された設定では、タスクの複雑さに応じてモデルとトークン予算が割り当てられていました。
これらの痕跡は意図的なオーケストレーションを示します。ただし、エージェントの名称だけでは、産業用制御システム(ICS)の操作や電力供給の妨害に成功した証拠にはなりません。
セッションログには、架空の認可を繰り返し主張したことや、拒否された後に新しいセッションでやり直したことが記録されていました。
一部の安全対策は機能しました。モデルは、バックドアの設置、ファイアウォールの無効化、横展開、Webシェルの設置、所有権の偽装を拒否しました。
レポートは、AIによる攻撃規模の拡大と、従来型のセキュリティ上の不備の両方を浮き彫りにしています。
セキュリティインシデント対応
この活動を調査する防御側は、不正なWordPressアカウント、想定外のプラグイン、露出した認証情報、不審なデータベース抽出を優先的に確認できます。
エージェントのセッション履歴は、標的、機密情報、作戦上の意図が漏れるおそれがあります。そのため、機密性の高いログとして扱うことも求められます。
IOC(侵害指標)
| 指標 | 役割 |
|---|---|
| 46.21.250.135 | メインのワークステーション、オープンディレクトリの起点ノード(AS204601、Zomro NL) |
| 45.88.106.2 | プロビジョニングサーバー、ポート1500(AS204601、Zomro NL) |
| 212.193.31.189 | マルチチェーン対応のCryptoPayゲートウェイ(AS202799) |
| 42.193.227.214 | Cobalt Strike Team ServerおよびPentAGI、ポート9995(AS45090、Tencent Cloud) |
| 91.208.184.148 | セカンダリのワークステーション(AS200019) |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的にデファング(例: [.])されています。元に戻す(リファング)のは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/cyberxero-uses-ai-agent-swarm/