ESETの研究者らは、ロシア寄りの攻撃グループ「UAC-0099」が用いるダウンローダー「MATCHBOIL」について、約2年にわたる変化を追跡しました。このマルウェアは、ウクライナ国内のWindows端末に2つ目のプログラムを送り込むために使われています。
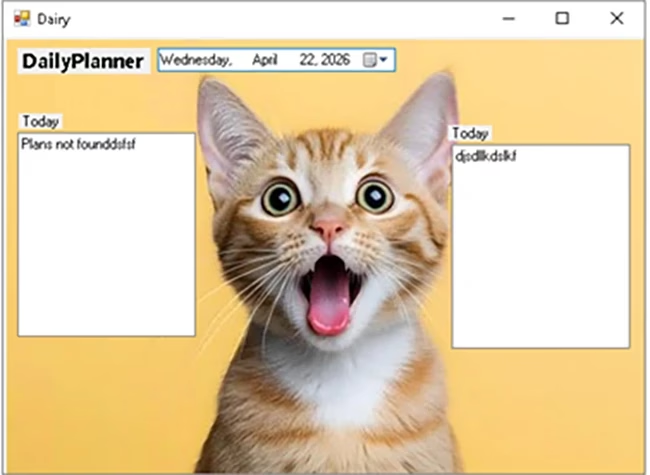
MATCHBOILの実行時に表示されるGUI(出典:ESET)
ESETのテレメトリで確認された被害者は、すべてウクライナ国内の組織でした。2025年7月と8月には運輸企業、2025年12月には製造業者、2026年6月にはエネルギー企業が標的となっています。MATCHBOILがインストールするプログラムはスパイ用ツールで、そこで確保されたアクセス権は他のグループにも利用される可能性があります。
MATCHBOILがインストールするもの
ESETの研究者であるFernando Tavella氏は、Help Net Securityの取材に次のように語りました。「ESETのテレメトリでは、MATCHBOILが『MATCHWOK』というペイロードをダウンロードしていることを確認しています。MATCHWOKはC#で書かれたバックドアで、被害者のマシン上でスパイ活動を行う機能を備えています。たとえば、被害者のデスクトップのスクリーンショットを撮影したり、PowerShellコマンドを実行したりできます」
感染の流れは、標的型フィッシングメールに記載されたリンクから始まります。このリンクからはVBScriptファイルを含むアーカイブがダウンロードされ、そのVBScriptがMATCHBOILをダウンロードして実行します。MATCHBOILはCPU IDとBIOSのシリアル番号でマシンを識別した後、攻撃グループのサーバーに対して3回のHTTPSリクエストを送信します。2回目の応答はHTML形式で、ペイロードが16進数エンコードのテキストとして埋め込まれています。MATCHBOILはこれを取り出して%LOCALAPPDATA%配下のフォルダーに書き込み、タスクスケジューラまたはWindowsレジストリキー経由で再起動するよう設定します。このフォルダーがすでに存在する場合、MATCHBOILは終了します。
何が変わったのか
ペイロードの隠し場所は、時期によって変わってきました。2024年には「DeviceMonitor」というフォルダーに置かれていましたが、2025年後半には「MeowCheck」フォルダー内の「MeowMeowProgramm.exe」になりました。2026年4月には「SMTPClient」フォルダー内の「SMTPClientApplication.exe」へと変わり、「MailClient」ディレクトリ配下に「Checker」という名前のスケジュールタスクも作られています。マシン上で痕跡を調査する際は、これらの名前を検索するとよいでしょう。
初期のバージョンは一度だけ実行され、残りは永続化設定に任せていました。2025年後半になると、MATCHBOILは2分間隔のタイマーで動作するようになり、サーバーへの最初の接続に失敗しても感染が途切れなくなりました。また、自作の文字列難読化をやめ、商用の難読化ツール「Eziriz .NET Reactor」に切り替えています。このツールはコードの仮想化や制御フローの複雑化が可能です。
サンドボックスの検知も、同じ時期に導入されました。MATCHBOILはWindowsのイベントログからシステムの稼働時間を読み取ります。検索は英語とロシア語の両方で行い、7,200秒(2時間)以上を示すイベントが3件以上見つかった場合にのみ、サンドボックス内ではないと判断します。2026年4月のバージョンでは2つ目のテストが加わり、マルウェアの実行時点でOSのインストールから10日以上経過しているかどうかも確認します。
おとりの画面は、それほど洗練されていません。2025年後半のビルドを手動で起動すると、猫の写真付きの日課プランナーが表示されます。ウィンドウのタイトルは「Dairy」で、2つのテキストボックスにはどちらも「Today」というラベルが付いています。
なぜこれらの標的なのか
UAC-0099は、ウクライナの政府機関、金融機関、メディアを狙うグループとされてきました。そのため、運輸、製造、エネルギーといった業種の被害者は新たな傾向です。標的の幅が広がっているのかという質問に対し、Tavella氏はグループの経緯を挙げて次のように答えました。
「UAC-0099はウクライナのさまざまな組織を標的にしてきました。このグループには複数の関心事があり、被害者の範囲が広がっているのは、ウクライナでの影響を最大化しようとしているからではないかと考えています。このグループは、同じくロシア寄りのAPTグループであるSandwormのイニシャルアクセスブローカーを務めてきたことを思い出してください。UAC-0099が支援できる他のAPTグループにとって関心のある被害者を狙っている可能性があります」
イニシャルアクセスブローカーとは、ネットワークに侵入し、その足がかりを他者に引き渡す役割を担う存在です。ESETは、標的の傾向に基づき、中程度の確度でこのグループをロシアの利益に沿って活動するものと見ています。
ウクライナのCERT-UAは2025年8月にMATCHBOILを報告しました。これらのサンプルのコンパイル時刻は2024年半ばを示しており、このツールは公表されるまでの約1年間、使われていた可能性が高いとみられます。
UAC-0099は、BitLaunchなどのプロバイダーから仮想サーバーを借り、その前段にCloudflareを置いています。ESETによると、同グループが使うLet’s Encrypt証明書は、ドメイン間で使い回されていません。
翻訳元: https://www.helpnetsecurity.com/2026/10/08/matchboil-malware-uac-0099/