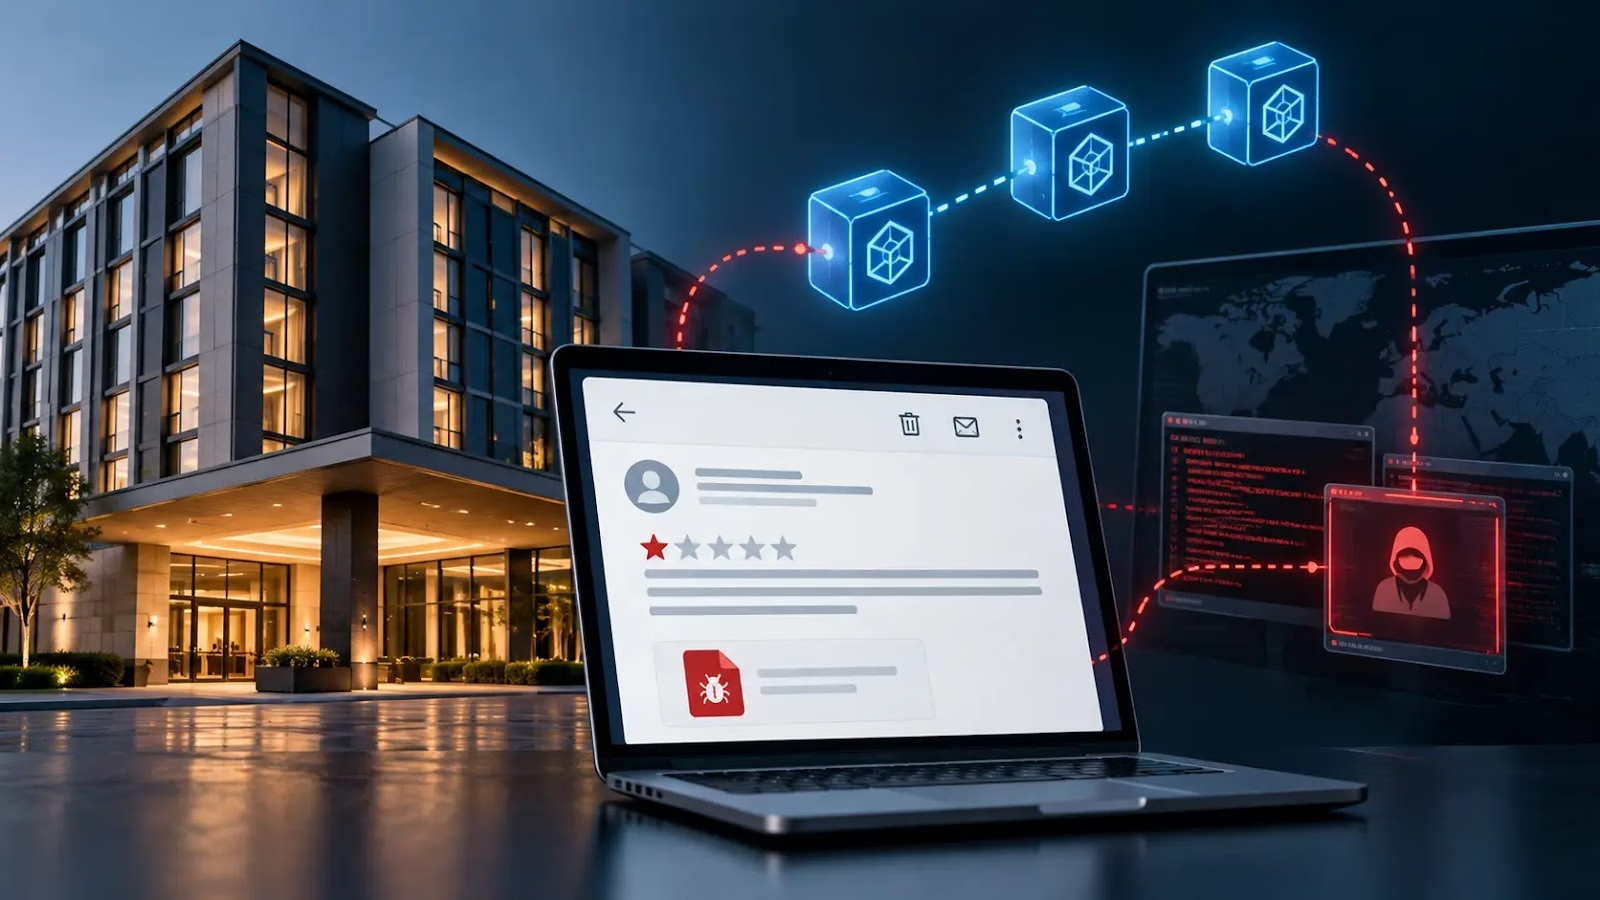
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。
Cybersecurityadvisory service
今回の活動は、Booking.comを装った以前のフィッシング攻撃の延長線上にあるとみられます。ただしCofenseは、この関連性について確度は中程度と評価しています。
メールのテンプレートが似ていることや、宿泊業界を標的にしていることが、2つのキャンペーンを結び付けています。
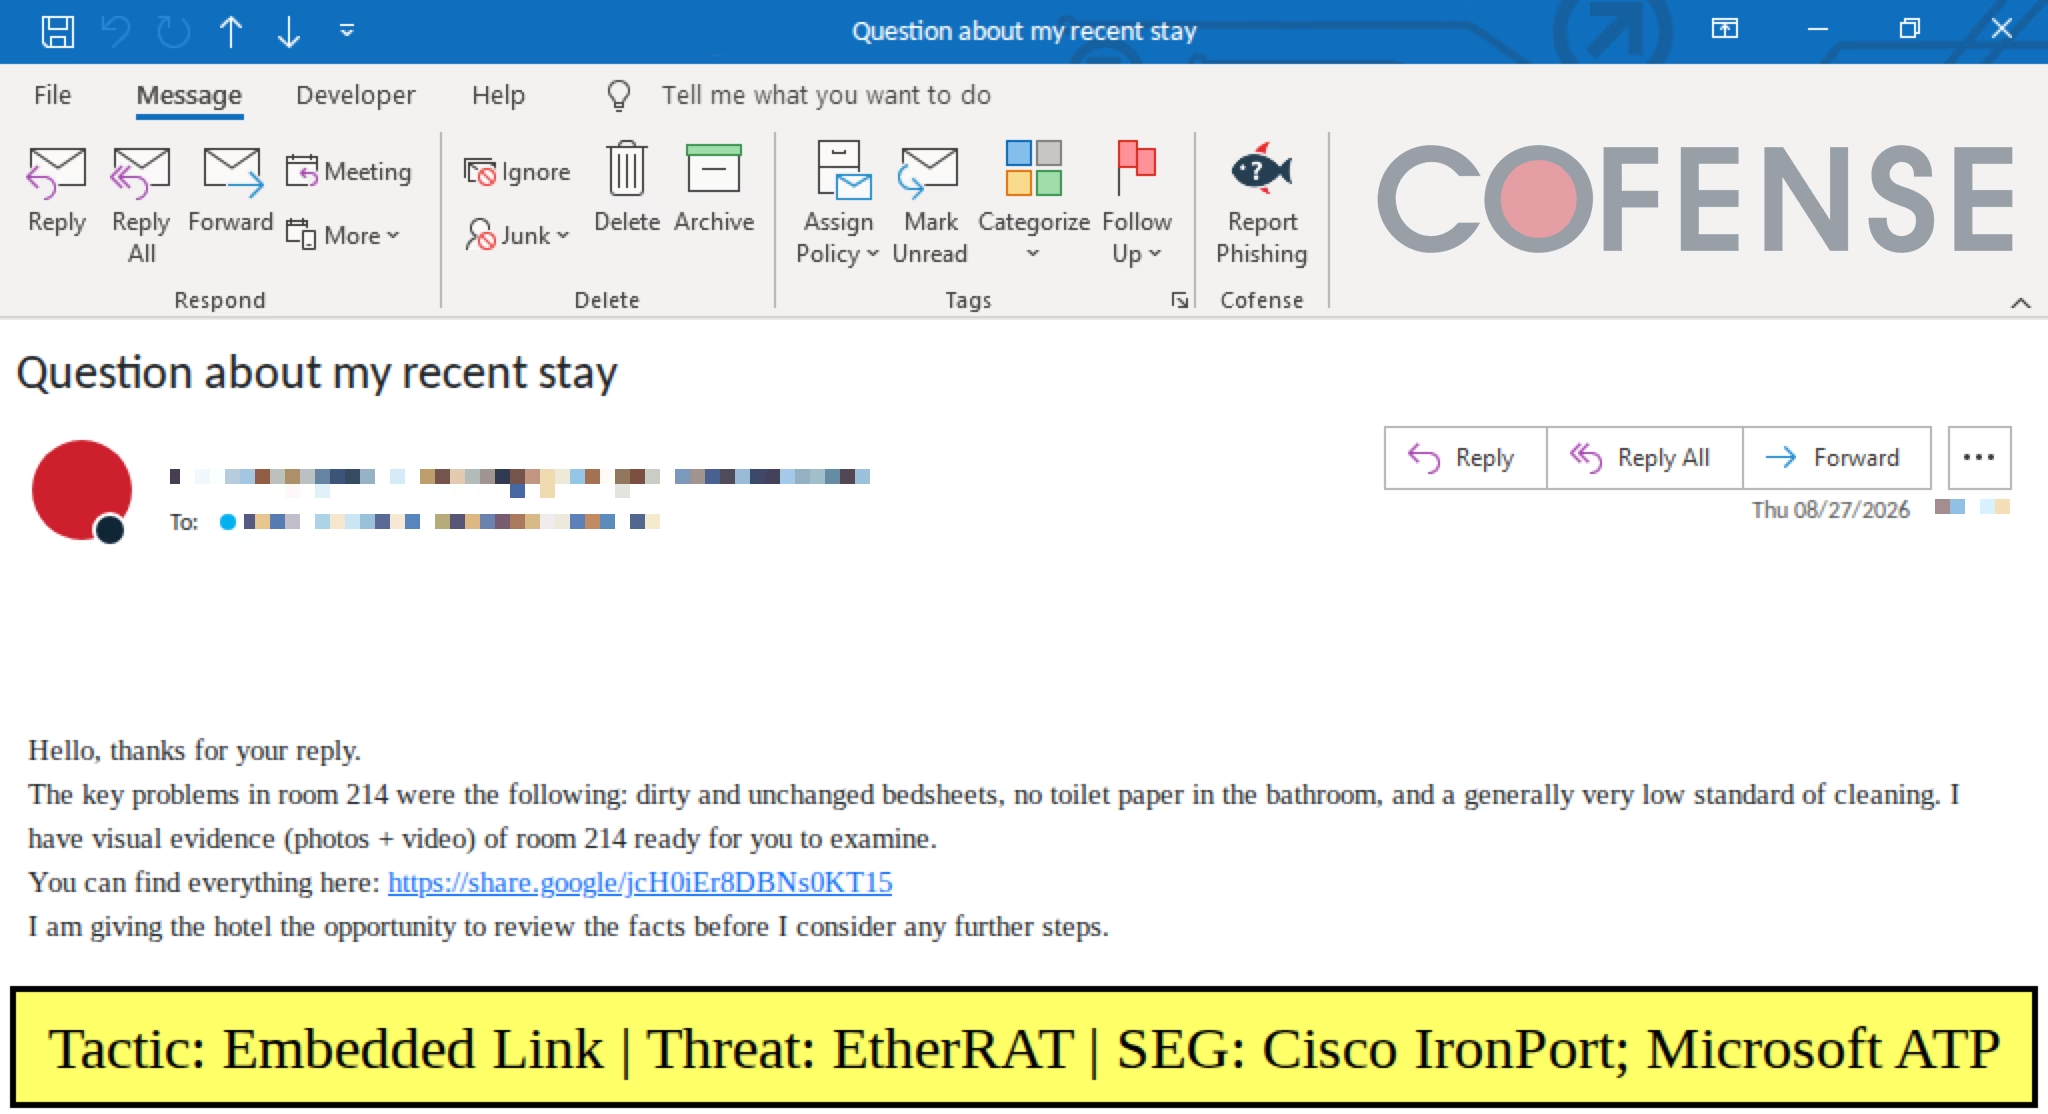
一方、新しい攻撃では、偽のCAPTCHA指示の代わりに、ダウンロード形式のファイルを使います。宿泊客の苦情を調べなければならないというホテル従業員の義務を突く手口です。
メッセージはフロント、予約、ゲストリレーションズの担当者に届きます。内容は、部屋が汚いという苦情から、スタッフによるハラスメントの告発、法的措置の警告まで多岐にわたります。
なかには、一見正当なやり取りの後の返信を装うものもあります。これにより信憑性が増し、「証拠」とされるものを確認しなければというプレッシャーも高まります。
メールに埋め込まれたリンクからは、アーカイブがダウンロードされます。中身は、JPG画像に偽装した悪意あるLNKショートカットと、ダミーのMP4ファイルです。
Windowsのショートカットは通常、ファイルやアプリケーションを指し示すものです。しかし、この武器化されたショートカットは、約束された写真を表示せず、命令を実行します。
ダミーの動画は、ダウンロードのたびにサイズが変わります。Cofenseは、こうした変動によってアーカイブのハッシュ値が毎回異なり、既知のファイルフィンガープリントだけに頼る検知を回避しやすくしているとみています。
ショートカットを実行すると、正規のNode.jsランタイムがダウンロードされ、続いてEtherRATまたはTONResolverのいずれかが実行されます。
Cofenseはさらに、攻撃者が生成AIを使って多様な文面を作成していると、確度中程度で評価しています。
これはあくまで分析上の判断であり、確定した帰属ではありません。ただ、クレームの内容が多彩であるため、同じ文言の繰り返しに基づく検知は難しくなっています。
どちらのペイロードも、マルウェアに固定ドメインを埋め込むのではなく、ブロックチェーン上のデータを「電話帳」のように使って現在のC2の接続先を割り出します。
Earna CS Degree
Cofense Intelligenceの分析によると、これらのキャンペーンは、写真の証拠に見せかけた悪意あるWindowsショートカットを使い、日常的な顧客対応のやり取りを感染経路に変えています。
偽の宿泊客クレームによるフィッシング
ブロックチェーンが提供するのはアドレスだけです。実際の通信先となるのは、あくまで攻撃者が管理するサーバーです。
EtherRATは、公開JSON-RPCエンドポイントを通じて、Ethereumのスマートコントラクトに問い合わせます。
読み取りリクエストでエンコードされたデータを取得し、マルウェアがそれをデコードおよび難読化解除して、ドメインまたはIPアドレスを得ます。運用者は、トランザクションによって保存先の情報を更新できるため、ペイロードを再配布する必要がありません。
Earna CS Degree
TONResolverも同じ原理で、公開TON APIを使い、ウォレットやスマートコントラクトに紐づくデータを取得します。
Cofenseは、それぞれのファミリーに複数の接続先が関連していることを確認しました。運用者がオンチェーン上の参照先を変えないまま、インフラを入れ替えている実態がうかがえます。
両者はNode.jsによる実行モデルを共有しており、共通のローダーインフラが存在する可能性があります。ただし、単一の運用者であることを示す決定的な証拠ではありません。
異なるブロックチェーンを使うことで、名前解決サービスも分散されます。Ethereumへのアクセスを制限しただけでは、TONを参照するペイロードには対処できません。
この手法は、MITRE ATT&CKの「Dead Drop Resolver」(T1102.001)に該当します。これは、正規サービスに二次的なC2インフラへのポインターを置く手法です。
MITREは、こうした間接参照が運用の耐障害性を高め、マルウェア解析の際にバックエンドのインフラを見えにくくすると指摘しています。
ブロックチェーン上の記録は、従来のような削除要請では消せません。しかし、外部のC2サーバーは妨害できます。
ただし、ドメインのブロックだけでは通信を遮断できても、感染したマシンが代わりのインフラを見つけ出す能力まで奪うことはできません。
このキャンペーンは、Cofenseが以前に分析した、Booking.comを装うClickFix攻撃とも関連しています。この攻撃では、偽の認証ページを使い、クリップボード経由で渡したコマンドをユーザーに実行させていました。
防御側は、ブロックチェーンAPIへのリクエストをそれだけで悪意あるものと見なすのではなく、不審なショートカットの実行、予期せぬランタイムの展開、その後のリゾルバー通信を関連付けて検知すべきです。
MITREは、外部サービスに関するポリシーを徹底することや、二次サーバーへの難読化されたポインターを取得するプロセスを検知することを推奨しています。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/fake-guest-complaint-phishing/