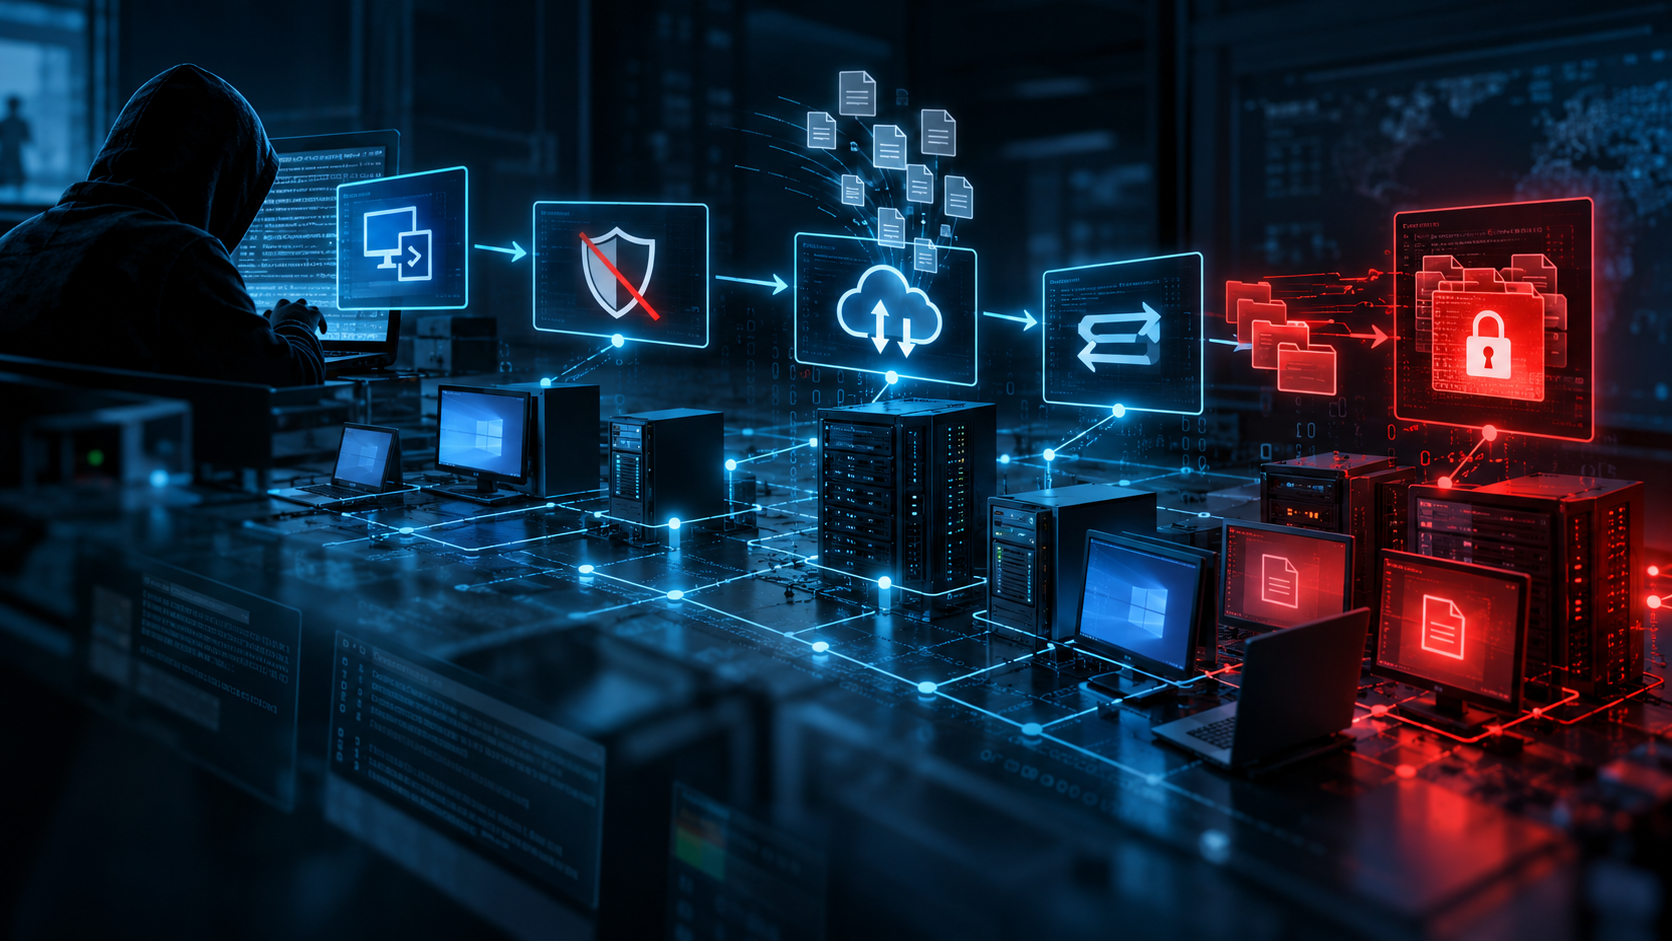
インシデント対応の担当者が、攻撃の始まりから様子を見届けられることはまれです。多くの場合、セキュリティツールが導入されるのは被害が出た後です。対応作業の一環として導入される場合もあれば、導入作業の途中で攻撃を受ける場合もあります。今年9月、Huntressが置かれたのがまさにこの状況でした。同社のエージェントを導入した組織が、すでにAkiraランサムウェアの被害に遭っていたのです。
侵害後にインストールした場合、本来であれば初期侵入、偵察、認証情報の窃取、永続化を示すはずのEDRテレメトリは存在しません。Huntressの研究者Harlan Carvey氏らは新たに公開した解析レポートで、データストリームがないことと証拠がないことは同じではないと示しています。
氷山の一角
異常の最初の兆候は、エージェントの稼働開始直後に現れました。ドメインコントローラー上でEDRのシグナルが発報し、svchost.exeという名前の実行ファイルがSYSTEMアカウントでC:\PerfLogs\Temp\から実行され、config.dllというファイルを読み込んでいる様子が確認されたのです。このファイルはGOST(Go Simple Tunnel)のバイナリでした。GOSTはオープンソースのプロキシ/トンネリングツールで、これまでにもAkiraのアフィリエイトによる攻撃活動との関連が指摘されています。
それ以前の経緯は、ディスクに残っていた情報から再構築する必要がありました。手がかりとなったのは、Windowsイベントログ、レジストリのアーティファクト、そしてランサムウェア自身が書き出したログファイルです。
キルチェーンの再構築
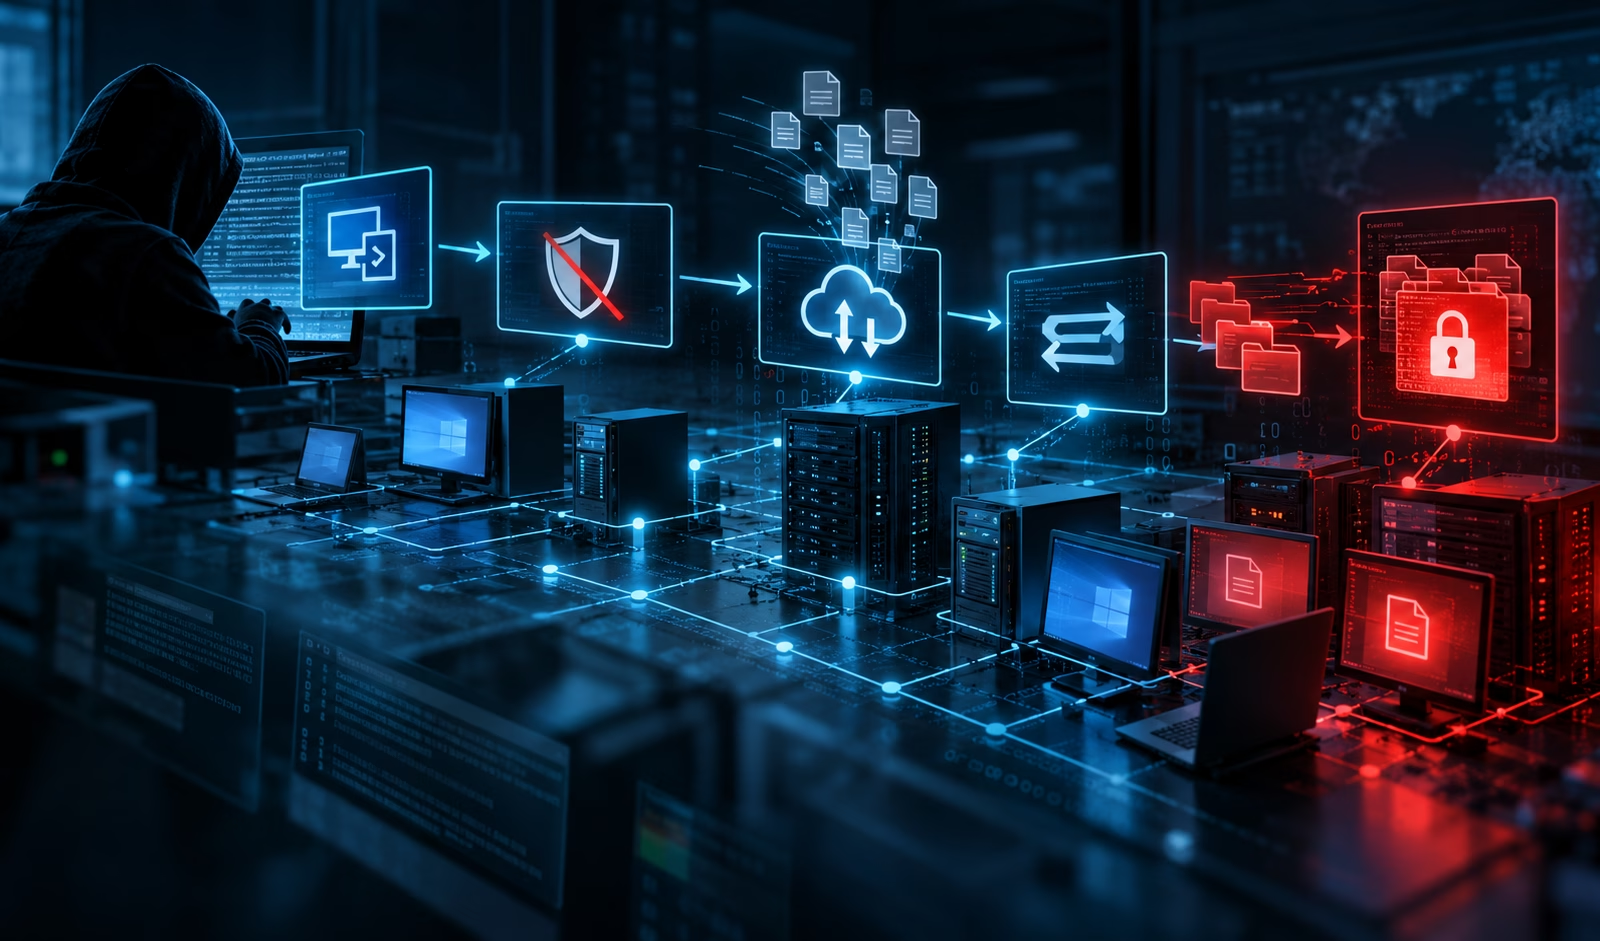
イベントログからは、被害組織のものではないワークステーション(ホスト名C1IFRYXI)から攻撃者がRDPで接続していたことが分かりました。その直後にBitdefenderのコンソールにアクセスがあり、Bitdefenderの4つのサービスが停止されていました。各サービスの停止は、Service Control Managerのイベント7036に記録されています。
その後のタイムラインは、よく見られるパターンをたどっています。
- 認証情報へのアクセス:C:\PerfLogsから実行ファイル(exe)が実行されました。LSASSのメモリをダンプする目的だった可能性が高いとみられます。
- 永続化:GOSTトンネルが展開され、64.227.4[.]134と通信していました。
- データ窃取:同じフォルダーからRcloneが起動されました。Huntressは、盗んだデータをクラウドストレージに同期するためにこのツールが使われる例を繰り返し確認しています。
- 影響:組織のファイル共有に対してAkiraが実行されました。
コマンドラインの代わりに「ツールマーク」
プロセスのテレメトリがないため、ランサムウェアのコマンドラインは記録されていませんでした。そこで研究者らが頼ったのが、「ツールマーク」と呼ぶ痕跡です。ツールが本来の動作を行うだけで、必然的に残してしまう特徴的な副次的影響を指します。
Shellbagsには、攻撃者がSharesディレクトリ配下のサブフォルダーを閲覧した形跡がありました。ちょうど同じタイミングで、PowerShellのイベントログにはGet-WmiObject Win32_Shadowcopyによるボリュームシャドウコピーの削除コマンドが記録されていました。復旧を妨げるためにAkiraが使う定番の手口です。同時にAkiraのログファイルも作成されており、ランサムウェアがそのフォルダーを標的にしたことを裏付けています。
1分もたたないうちに、Shellbagsには攻撃者が暗号化済みのサブフォルダーの1つをWindowsエクスプローラーで開いた形跡が残りました。暗号化が実行されたかどうかを確認したとみられます。ランサムウェアの起動、シャドウコピーの削除、ログファイルの作成、目視での確認という一連の流れは、その後さらに3回繰り返されていました。暗号化の開始から約4時間後、再侵入の経路を確保するためにGOSTトンネルが設定されました。
防御側が学ぶべきこと
Huntressが示す推奨事項は、あえて実践的な内容にとどめています。
- 物理・仮想のシステムとアプリケーションについて、正確な資産目録を維持する。
- 攻撃対象領域を縮小し、監視・保守すべき対象を減らす。
- 外部に公開せざるを得ないリモートアクセスには、MFAを必須にする。
- 未知または不審なワークステーションからのログオンをアラートの対象にする。
- C:\PerfLogsなどのフォルダーで、新しい実行ファイルが作成・起動されていないか監視する。
Akiraのペイロードとして使われたファイルやGOSTバイナリの侵害指標(IoC)、ファイルハッシュを含む詳細な分析は、Huntressのブログで公開されています。