
EDRなしでも追跡可能──Huntressがフォレンジックの痕跡からAkiraランサムウェア攻撃を再構築
インシデント対応の担当者が、攻撃の始まりから様子を見届けられることはまれです。多くの場合、セキュリティツールが導入されるのは被害が出た後です。対応作業の一環として導入される場合もあれば、導入作業の途中で攻撃を受ける場合もあります。今年9月、Huntressが置かれたのがまさ
インシデント対応の担当者が、攻撃の始まりから様子を見届けられることはまれです。多くの場合、セキュリティツールが導入されるのは被害が出た後です。対応作業の一環として導入される場合もあれば、導入作業の途中で攻撃を受ける場合もあります。今年9月、Huntressが置かれたのがまさ
Forescoutによると、OT機器や医療機器(IoMT)を含むネットワークセグメントのうち、半数近くにIT機器やIoT機器も混在しており、攻撃対象領域を拡大させて横方向移動(ラテラルムーブメント)のリスクを高めているといいます。 このセキュリティベンダーは、複数業界の組織にまたがる47,700件の実際のネット
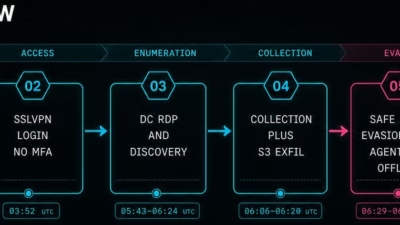
Akiraランサムウェアは防御機能を無効化しようとセーフモード起動を試みたが、結果的に自らの暗号化ツールを機能不全にしてしまいましたその後Defenderがペイロードを検知して隔離し、攻撃者の手元に残ったのは窃取したデータのみとなりましたHuntressは、VPNへのブルートフォース攻撃に対するアラート設定、MF
Akiraランサムウェアのアフィリエイトが、侵害したシステムをネットワーク機能付きセーフモードで再起動することで、エンドポイント検知・対応(EDR)ソリューションを無効化していたことが分かりました。 この攻撃は8月4日に発生したもので、ハッカーは多要素認証(MFA)が設定されていない外部公開のSonicWall VP
Huntressによる最近の調査によると、あるランサムウェア共犯者がセーフモードで被害者のシステムを再起動してセキュリティツールを無効化しようとしたところ、この手口が裏目に出て、マルウェアが標的のファイルを暗号化できなくなってしまったとみられます。 このマネージドセキュリティ専門企業は8月12日のブログ投稿で、
Akiraランサムウェアのアフィリエイトが、侵害したWindowsホストをネットワーク機能付きセーフモードで再起動し、エンドポイント保護を無効化する手口が確認されました。これはAkiraの活動に関連付けられている、EDR対策の一種です。 この侵入では、簡素化されたブート環境が仮想メモリエラーを引き起こしたためファイル
セキュリティ 「セーフモード」という言葉に、新たな意味が加わりました Ak
Dragosによると、産業環境を支えるITシステムを混乱させるだけで、ランサムウェアの攻撃者が産業制御システム(ICS)に直接アクセスできなくても、生産を停止させるのに十分な場合があります。 同社は2026年第2四半期に、産業関連組織を狙ったランサムウェア事案を1,140件確認しました。これは第1四半
過去4年間、ランサムウェアの活動は一定のパターンをたどってきました。各年を特徴づけていたのは、支配的な攻撃グループの存在、その崩壊、あるいは大規模なサプライチェーンインシデントでした。Black Kiteの「2026年版ランサムウェアレポート」は、より断片化した市場の実態を明らかにしており、複数のラン
恐喝型攻撃を取り巻く犯罪エコシステムの断片化が進み、拡大を続ける中で、週に1組を超えるペースで新たなランサムウェアグループが出現していることが明らかになりました。 7月21日に公開された『Black Kiteランサムウェアレポート2026』によると、2026年6月時点で、少なくとも1件の被害者を公式に発表し
すべての記事を読み込みました