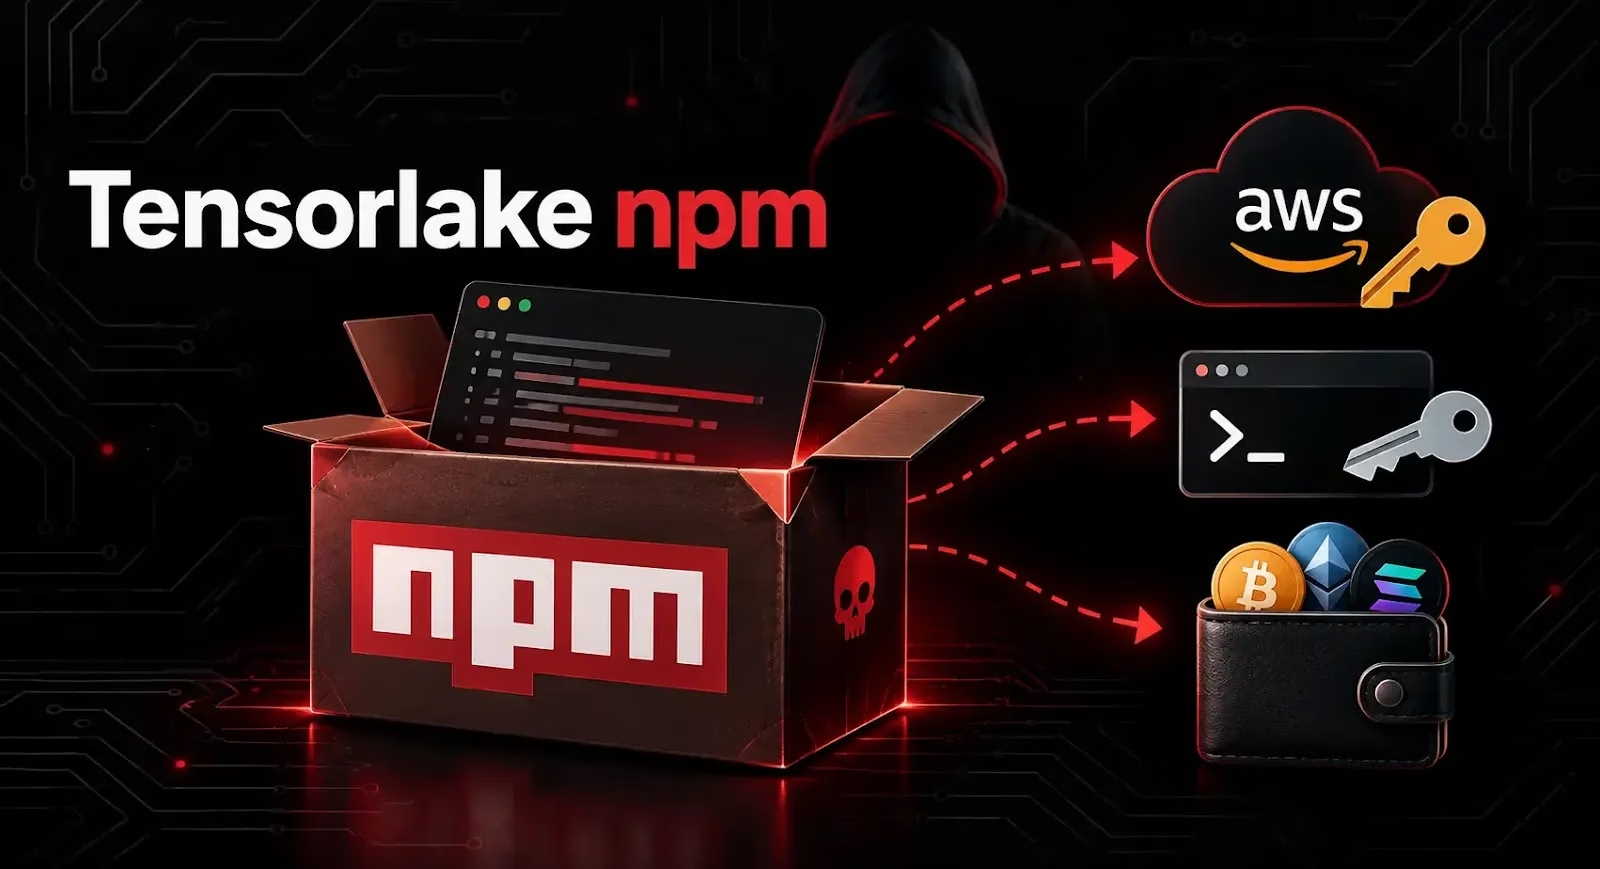
攻撃者が2026年10月8日、開発者のシークレットを盗み出し、連携するソフトウェアサプライチェーンを通じて拡散するよう設計されたマルウェアを仕込んだ、Tensorlake npmパッケージの改ざん版を公開しました。
影響を受けるのはリリース0.5.144で、Shai-Huludワームの亜種が含まれています。標的は、AWSアクセスキー、SSH認証情報、暗号資産ウォレットのファイル、ブラウザのデータ、開発環境に保存されたシークレットなどです。
Tensorlakeは、AIエージェント向けのサーバーレスサンドボックスを提供しています。同社のnpmパッケージは、累計インストール数が10万件を超えると伝えられています。ただしこの数字はパッケージ全体の利用状況を示すもので、悪意あるリリースが実際にインストールされた件数を確認したものではありません。
Aikidoの分析によると、TensorlakeはPyPIとCargoでもパッケージを配布しています。報告時点で、攻撃者がどちらのエコシステムにも改ざん版を公開した形跡は見つかっていません。
感染はpreinstallスクリプトから始まります。このスクリプトがnode lib/setup.mjsを実行します。難読化されたこのローダーはBunランタイムをインストールし、それを使って主要な悪意あるペイロードを含むlib/Math_Symbol.jsを実行します。
マルウェアは実行前に、Tensorlake固有のグローバルなWORMTAGマーカーを設定します。研究者は、このマーカーとペイロードの違いから、過去のShai-Huludキャンペーンによる再感染の継続ではなく、新たな侵害だと判断しています。
ペイロードは、永続化、拡散、破壊的なフェイルセーフを担うコンポーネントを復号します。このデッドマンズスイッチは、埋め込まれたGitHubトークンが失効すると、感染したマシンのデータを消去する可能性があります。これは過去のShai-Hulud攻撃で確認された挙動と一致します。
マルウェアは、機微な環境変数やローカルファイルを収集します。対象は、AWS設定、SSHディレクトリ、Kubernetes設定、Vaultトークン、Dockerデータ、暗号鍵、暗号資産のキーストアなどです。
ブラウザからの窃取も狙いの一つです。研究者によると、14種類の暗号資産拡張機能に関連するパスを標的とし、IndexedDBとLevelDBのファイルを収集します。
名指しされている標的は、MetaMask、Phantom、Coinbase Wallet、Rabby、Trust Wallet、TronLink、Ronin、Solflare、Keplr、Exodusです。
ペイロードはさらに、攻撃者のコマンドインフラからシステムに応じたHackBrowserDataのバイナリをダウンロードし、追加のブラウザ認証情報を抽出します。こうした機能の追加は、感染した開発者のシステムを素早く換金することへの関心の高まりをうかがわせます。
研究者は、悪意あるコードの出どころをTensorlakeのGitHubリポジトリまでさかのぼりました。攻撃者は10月7日、メンテナーのIDを使って検証済みコミットを作成しています。
コミット41b38f0は、ファイルの直接アップロードによってマルウェアを持ち込みました。その後、攻撃者はバージョン変更と公開トリガーを試みています。リポジトリの侵害からnpmリリースの成功までには、約20時間が経過しました。
ハードコードされたコマンド&コントロール(C2)ドメインはiseekaigogo[.]comです。ブロックチェーンを使ったフォールバックでは、攻撃者が管理するEthereumコントラクトを読み取り、代替の窃取先アドレスを取得します。
コントラクト0xb614155Fd88114d40549b259457Bcf921Df091B9は、3つの公開Ethereum RPCサービスを通じて照会されます。Aikidoによると、最後に報告された更新は9月21日付で、同じドメインが返されました。
影響を受けるバージョンをインストールした組織は、該当環境を完全に侵害されたものとして扱い、漏えいした可能性のある認証情報のローテーションを最優先で進める必要があります。
調査担当者は、依存関係の一覧、インストールログ、ネットワーク活動から、Tensorlake 0.5.144、C2ドメイン、そして2つの悪意あるファイルパスの痕跡を確認してください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/tensorlake-package-steals-credentials/