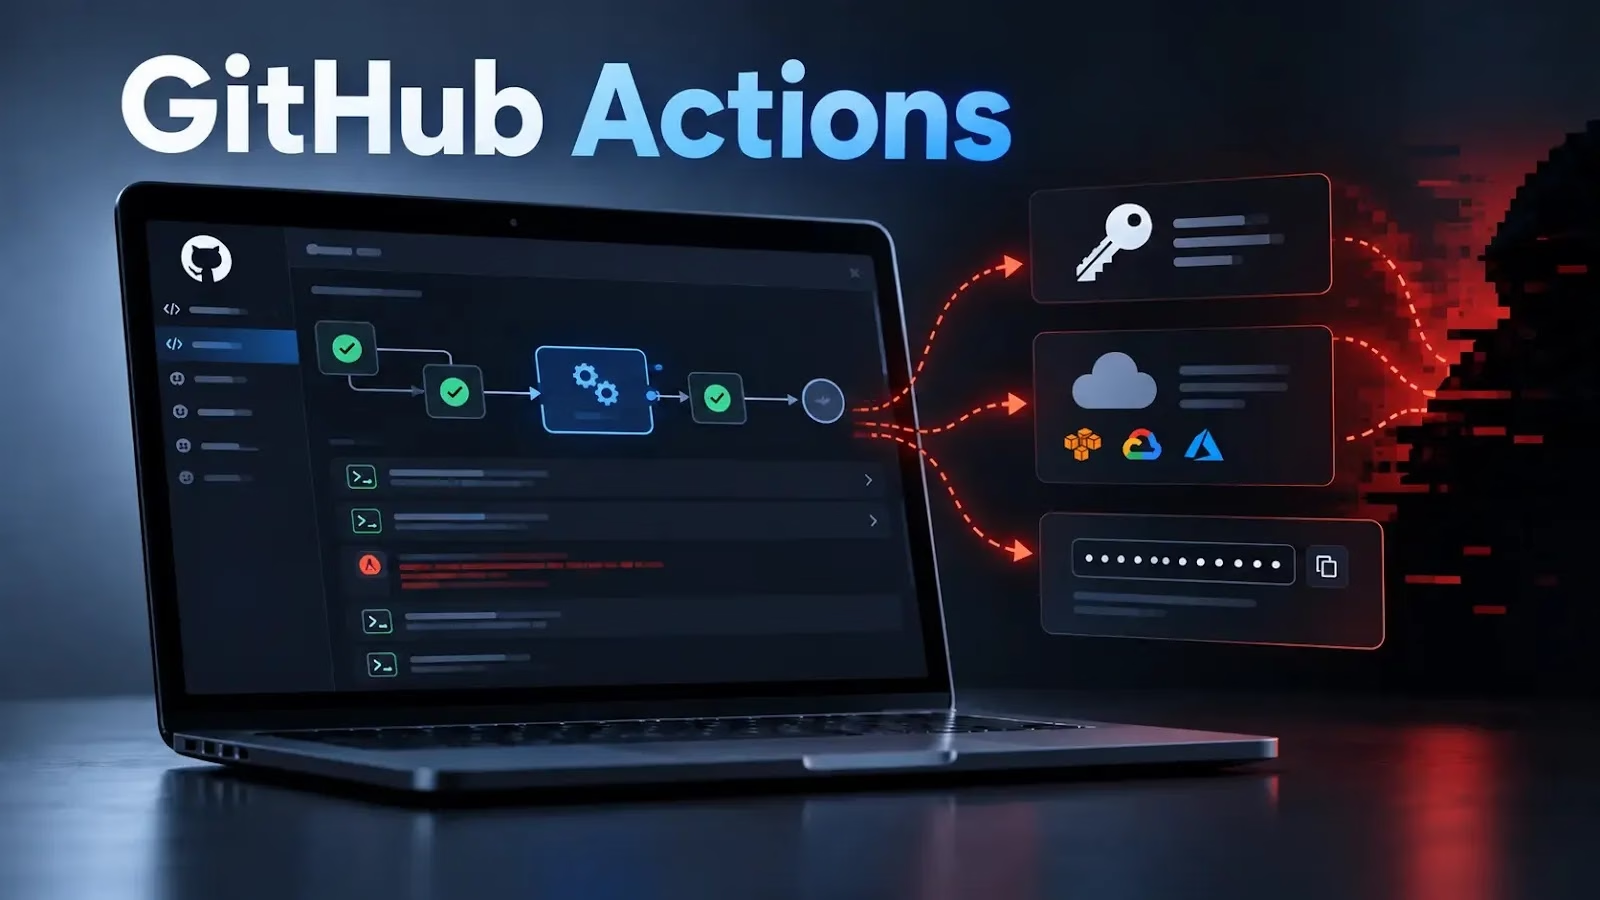
ハッカーがGitHub Actionsを悪用し、セキュリティチェックを装った悪意あるワークフローを通じて、SSH鍵、クラウド認証情報、アクセストークンを盗み出しています。
Cybersecurityadvisory service
これらのワークフローが標的にしたシークレットは2,577件に上りますが、標的にされたからといって、必ず窃取されたわけではありません。
研究者らは、13のリポジトリで26件のシークレットが実際に外部へ流出したことを確認しました。悪意あるワークフローの注入と、ペイロードが実行された件数とは区別して考える必要があります。
攻撃者は「Add Github Actions Security workflow.」というコミットメッセージを付け、github_actions_security.ymlを挿入しました。
このワークフローはpushイベントと手動実行で動作するよう設定されており、ubuntu-latest上で実行されます。選択したシークレットを、1回のcurl POSTリクエストで送信します。
攻撃者は、すべての環境変数をまとめて取得するのではなく、正規のワークフローファイルや設定の履歴を調べ、名前の付いたシークレットへの参照を把握したとみられます。
そのうえで、悪意あるワークフローはこれらの値を名指しで要求します。対象にはデプロイ先ホスト、SSH秘密鍵、ユーザー名などが含まれます。
最新のペイロードは、認証情報を暗号化されていないHTTPで193.32.204.199に送信します。9月7日に確認された亜種は7つのリポジトリで見つかり、security-check.ymlというファイル名と「Security Check」というワークフロー名を使っていました。
送信先のhxxp://193.32.204.199:3000/api/workflow/receive?inj=<id>には注入ごとの識別子が含まれており、バックエンド側で侵害されたリポジトリを個別に追跡していることがうかがえます。
コミットは被害者の名義で作成されており、認証情報が盗まれていたことと辻褄が合います。これはリポジトリへのアクセス権やCI/CDの権限が悪用された結果であり、GitHub Actions自体に脆弱性があることを示すものではありません。
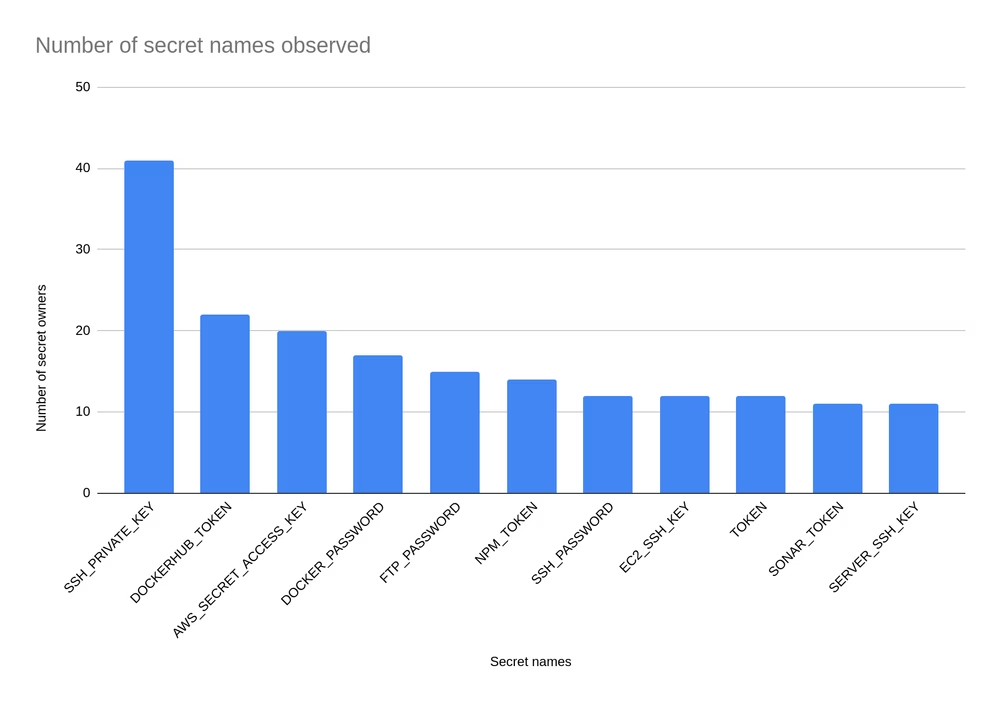
標的となったシークレットのうち、SSH鍵とデプロイ用認証情報が446件で最多でした。次いでAzure認証情報が218件、コンテナレジストリの認証情報が142件、データベースの認証情報が112件、AWSアクセスキーが106件でした。
このほか、GitHubトークン、FTP認証情報、Google Cloudキー、メッセージングプラットフォームのトークンも狙われました。
GitGuardianによるGhostActionの最新調査では、2026年8月31日から9月30日にかけて、373のGitHubユーザーおよび組織にまたがる772の公開リポジトリが侵害されたことが判明しました。
研究者らは605のリポジトリから、計3,669件のワークフロー実行を収集しました。大半はGitHubが承認待ちで保留していましたが、32のリポジトリで499件が実行され、336件が正常に完了しています。
悪意あるワークフローはすべてのpushで動作する設定のまま残っていたため、注入後に行われた正規のコミットが、実行の大半を引き起こしました。
GitHub Actionsのワークフロー
後始末は十分に進んでいません。10月5日までに公開された履歴で、有効な対処が確認できたのは124のリポジトリにとどまり、被害全体の約16%でした。
GhostActionが初めて報告されたのは2025年9月です。このときGitGuardianは、817のリポジトリが被害を受け、3,325件のシークレットが盗まれたと発表しました。
この手口はその後、Shai-Huludのキャンペーンにも登場し、現在もMini Shai-Huludの認証情報収集機能の一部として使われています。
最近の92件では、攻撃者はファイルを新たに追加するのではなく、既存の悪意あるワークフローを更新し、古いペイロードの送信先を新しいインフラに向け直しました。
過去の送信先にはcarte-avantage.comや170.39.218.2が含まれていました。これは、完全に別物として復活したのではなく、攻撃が持続していることを示しています。
研究者らは、kuafuai/DevOpsGPTがGhostActionに侵害される前に、XMRigの暗号資産マイナーが仕込まれていたことも突き止めました。
Dockerfileはマイナーを/usr/local/bin/pyworkerとしてインストールしていました。暗号化された設定ファイルと定期実行のhealth_checkタスクにより、マイナーの存在を隠しつつ、稼働を維持していました。
同じ侵害されたアカウントは、その後DockerHubの認証情報を狙ってGhostActionのワークフローを注入しています。
ただし、コミットの特徴が異なり、マイナーにもプロジェクトごとの改変が加えられていたことから、研究者らは両方の攻撃が同一の攻撃者によるものとは断定していません。
GhostActionの被害を受けた13のリポジトリは、少なくとも4つの別々の暗号資産マイニングキャンペーンとも重複していました。
Shai-Hulud 2.0に関する関連報告では、盗まれたトークンによって、攻撃者の管理下にあるGitHubリポジトリを経由した認証情報の外部送信が可能になる仕組みが記録されています。
Mini Shai-Huludの最新の波では、収集対象が469のシークレット保存場所にまで拡大しました。ワークフローの悪用が、開発者のエンドポイントやクラウドサービス、自動化されたソフトウェア配布パイプラインを世界規模で狙う、より広範な攻撃の一部であることがわかります。
被害を受けたメンテナーは、不正なワークフローを削除し、漏えいした認証情報を失効させてローテーションするとともに、リポジトリへのアクセスと公開済みの成果物を監査する必要があります。
ワークフローを削除するだけでは、盗まれたシークレットは無効になりません。繰り返しの侵害を可能にする認証情報そのものにも対処する必要があります。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのSandboxをSOCに導入。
翻訳元: https://gbhackers.com/github-actions-workflows/