攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。
Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメインやIPアドレスの固定的なブロックリストでは効果が下がります。
この手法は、公開ブロックチェーンを参照用のチャネルに変えてしまいます。マルウェアはコードに固定で書き込まれたサーバーに接続する代わりに、ブロックチェーン上の記録を読み取って現在の接続先を割り出します。
攻撃者は取引を通じて新しい情報を公開するだけで、感染したシステムを代替のインフラへ誘導できます。
攻撃の標的は、開発者のワークステーションや、継続的インテグレーション/デリバリー(CI/CD)ランナーです。こうした環境には、クラウドのID用トークンやサービスアカウントキー、デプロイ用のシークレットが保管されていることが少なくありません。
盗まれた認証情報によって、攻撃者はクラウドの管理システムにアクセスできる可能性があります。ほかの対策が講じられていなければ、多要素認証を回避されるおそれもあります。
Unit 42によると、Shai-Huludファミリーと関連するnpmワーム「ChainDrop」は、keyvやcacheable-requestなど400以上のパッケージに感染しました。
preinstallフックがカスタム版のBunランタイムをダウンロードし、難読化された認証情報窃取ツールを起動します。
このマルウェアは、ファイルと実行中のビルドプロセスのメモリの両方から、クラウド認証情報、パイプラインワーカーのトークン、有効期間の短いIDフェデレーションキーを探し出します。
さらに、開発者がプロジェクトを開いたときやAIコーディングセッションを始めたときに作動する、永続化用のタスクフックもインストールします。ブロックチェーンの参照は、頻繁に変わるデータ送出先のエンドポイントを特定するために使われます。
「PolinRider」は、この手法をnpm、Goモジュール、Packagistへと広げています。ローダーはリポジトリの設定ファイルやWebリソース、開発ワークスペースの自動化処理に潜んでいます。
ワークスペースを開くだけで認証情報の窃取が始まり、ビルドパイプライン内に永続化される可能性があります。亜種はTRON、Aptos、Binance Smart Chainを利用し、代替の参照方法がバックアップ経路として機能します。
Unit 42は、Axios、Mastra AI、Rustのarrayrefを狙う北朝鮮関連の関連攻撃についても解説しています。レポートは、C2の挙動、SSL設定、共有ホスティングのパターンが一致することからこれらの侵入を関連づけており、侵害された依存パッケージが企業全体へのより広いアクセスを支えうることを示しています。
1つ目の手法「EtherHiding」は、C2情報をスマートコントラクトに格納します。マルウェアはeth_callなどの読み取り専用のJSON-RPCリクエストでその情報を取得します。ただし、固定のコントラクトアドレスがリクエストに現れるため、防御側はこの参照を特定してブロックできます。
「TxDataHiding」は、暗号化したエンドポイント情報を、calldataとも呼ばれる取引の入力データに移します。ローダーは取引を取得し、メモリ上で情報を復号します。
複数のブロックチェーンネットワークがフォールバック用のチャネルとなるため、攻撃者は既存の経路が遮断されても、代替のエンドポイント情報を公開できます。
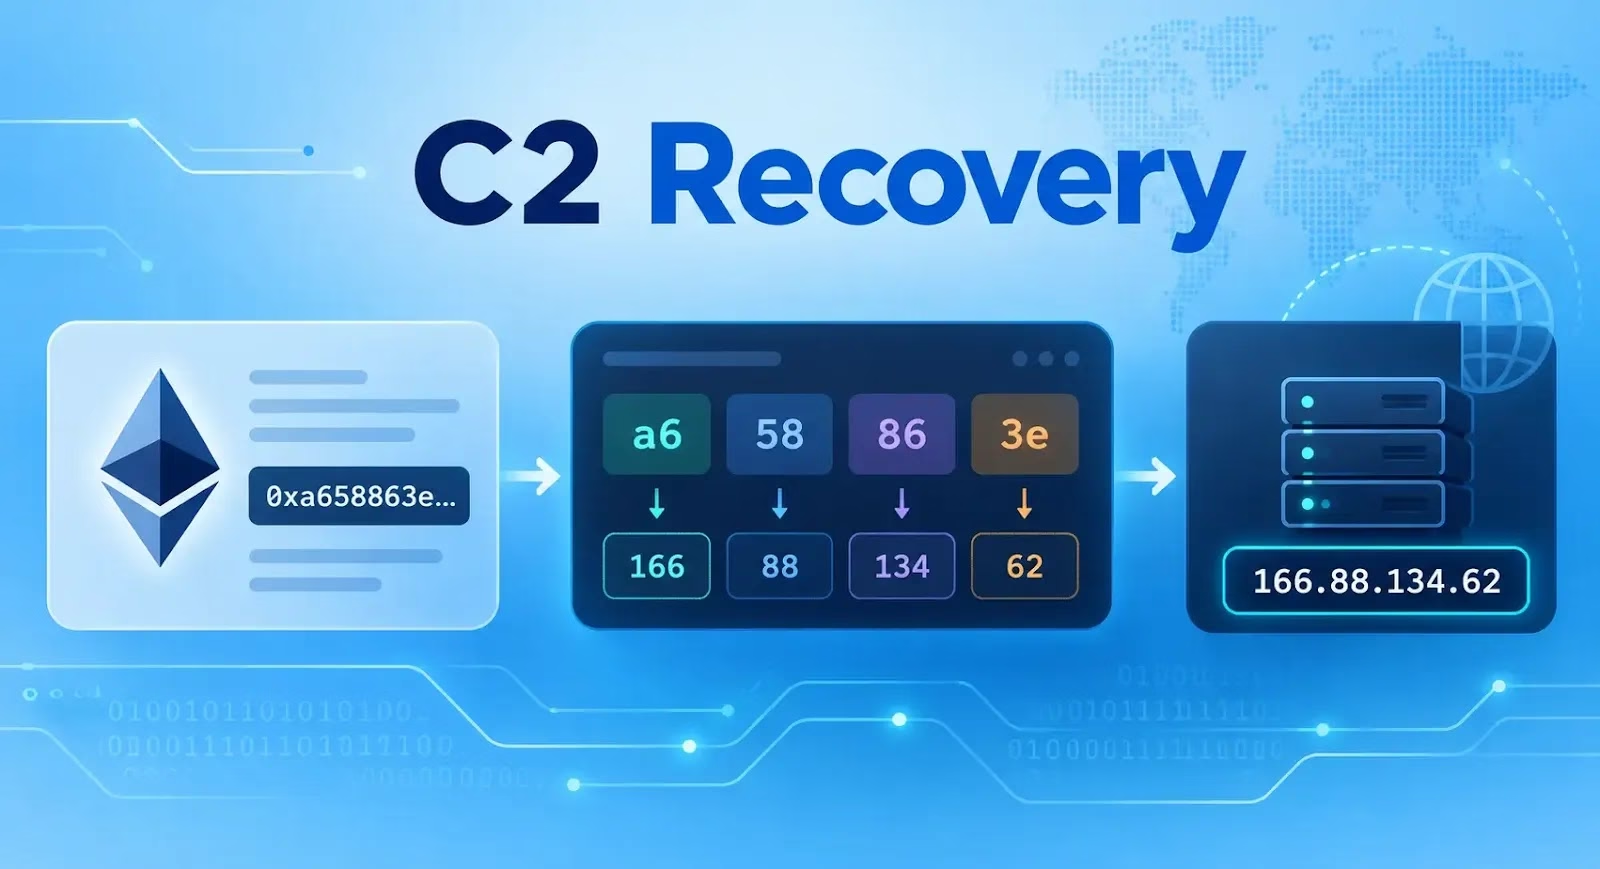
「NullReceiver」は異なるアプローチを取ります。マルウェアは攻撃者が管理するウォレットの最新のゼロ値取引を読み取り、その受取アドレスからIPv4アドレスを抽出します。
ASCIIマーカーを確認したうえで、先頭の4バイトを10進数の値に変換します。Unit 42によると、この取引には入力データも実行可能なペイロードも必要ありません。
Unit 42は、開発ツールやスクリプトエンジン、コンパイラーからの想定外のブロックチェーン接続を監視するよう推奨しています。正当なWeb3の活動がない組織では、こうした通信を調査すべきです。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/blockchain-malware-rotates-c2/