
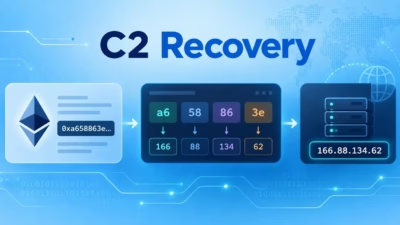
サプライチェーン攻撃のマルウェア、ブロックチェーン取引でC2サーバーを動的に切り替え
攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。 Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメ
攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。 Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメ

セキュリティ Shai-Hulud亜種が444個のパッケージを汚染、tarballや開発ツールのフックを介して拡散

Aikidoの研究者が、1,300以上のnpmパッケージに情報窃取マルウェアを感染させるShai-Hulud亜種「ChainDrop」を発見攻撃者は人気ライブラリ(Keyv、Cacheable、flat-cache、file-entry-cache)に紐づくGitHubアカウントを侵害し、月間20億ダウンロードに

440パッケージの悪意あるバージョン、2,200件超がNPMレジストリに公開される新たなMini Shai-Hulud型サプライチェーン攻撃が確認されました。 ChainDropと名付けられたこのキャンペーンは、keyvおよびcacheable名前空間内の11個のマルウェア媒介パッケージから始まりました。これらのパッ