
ハッカーがPuTTYユーザーを標的に、SEOポイズニングとEthereum悪用マルウェアを使用
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
Ontinueの2026年上半期脅威レポートによると、攻撃者はMicrosoft Teams、npmパッケージ、デバイスコード認証、ブロックチェーンを使ったClickFixの手口をますます悪用し、アクセス権の窃取やマルウェアの拡散を進めています。AuditSecurity Ontinueの「2026年上半期脅威インテ
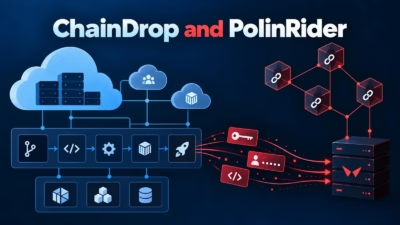
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
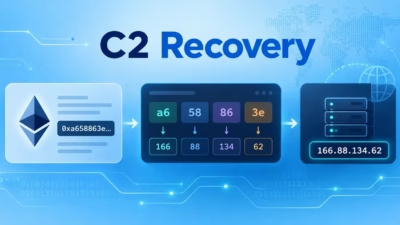
攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。 Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメ
「SC」と呼ばれるステルス性の高いWordPressマルウェアファミリーが、目に見えるファイルを削除されても数秒で復活することが分かりました。このマルウェアはペイロードをウェブサイトのファイル、データベース、スケジュールタスク、共有メモリに分散させており、どれか1つでも残っていれば、残りの感染を丸ごと復元できます。
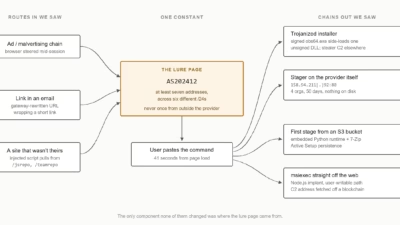
サイバー犯罪者は誘導用ドメインやクラウドストレージバケット、C2(コマンド&コントロール)チャネルを次々とローテーションさせていますが、インフラの中で一つだけ置き換えが格段に難しい要素があります。それは、最初の偽の認証ページを配信するブレットプルーフホスティングネットワークです。AuditCyber Security
このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。
ハッカーがブロックチェーンを利用し、サーバーが消滅した後もマルウェアの命令を利用可能な状態に保っているAIによってブロックチェーンベースのマルウェアインフラの構築が容易になり、経験の浅いハッカーでも扱えるようになっているブロックチェーンのトラフィックは、世界中で使われている正規の暗号資産サービスを妨げずにブロックする
新たなClickFix型のマルウェア・アズ・ア・サービス(MaaS)フレームワーク「Exvicy」が、競合サービス「ErrTraffic」から流用したコードをベースに構築されていることが分かりました。 Sekoiaの脅威検知・リサーチチームが9月21日に公開した技術レポートによると、複数の顧客環境から得られたテ
セキュリティ研究者らは、Windowsを標的とする新たな情報窃取型マルウェア「Remus」を発見しました。AIアシスタントの認証情報、ブラウザのパスワード、認証コード、暗号資産ウォレットなどを狙うものです。 このマルウェアは2026年3月にアンダーグラウンドの闇市場で出現し、その後も機能拡張を重ねており、個人・企業双
すべての記事を読み込みました