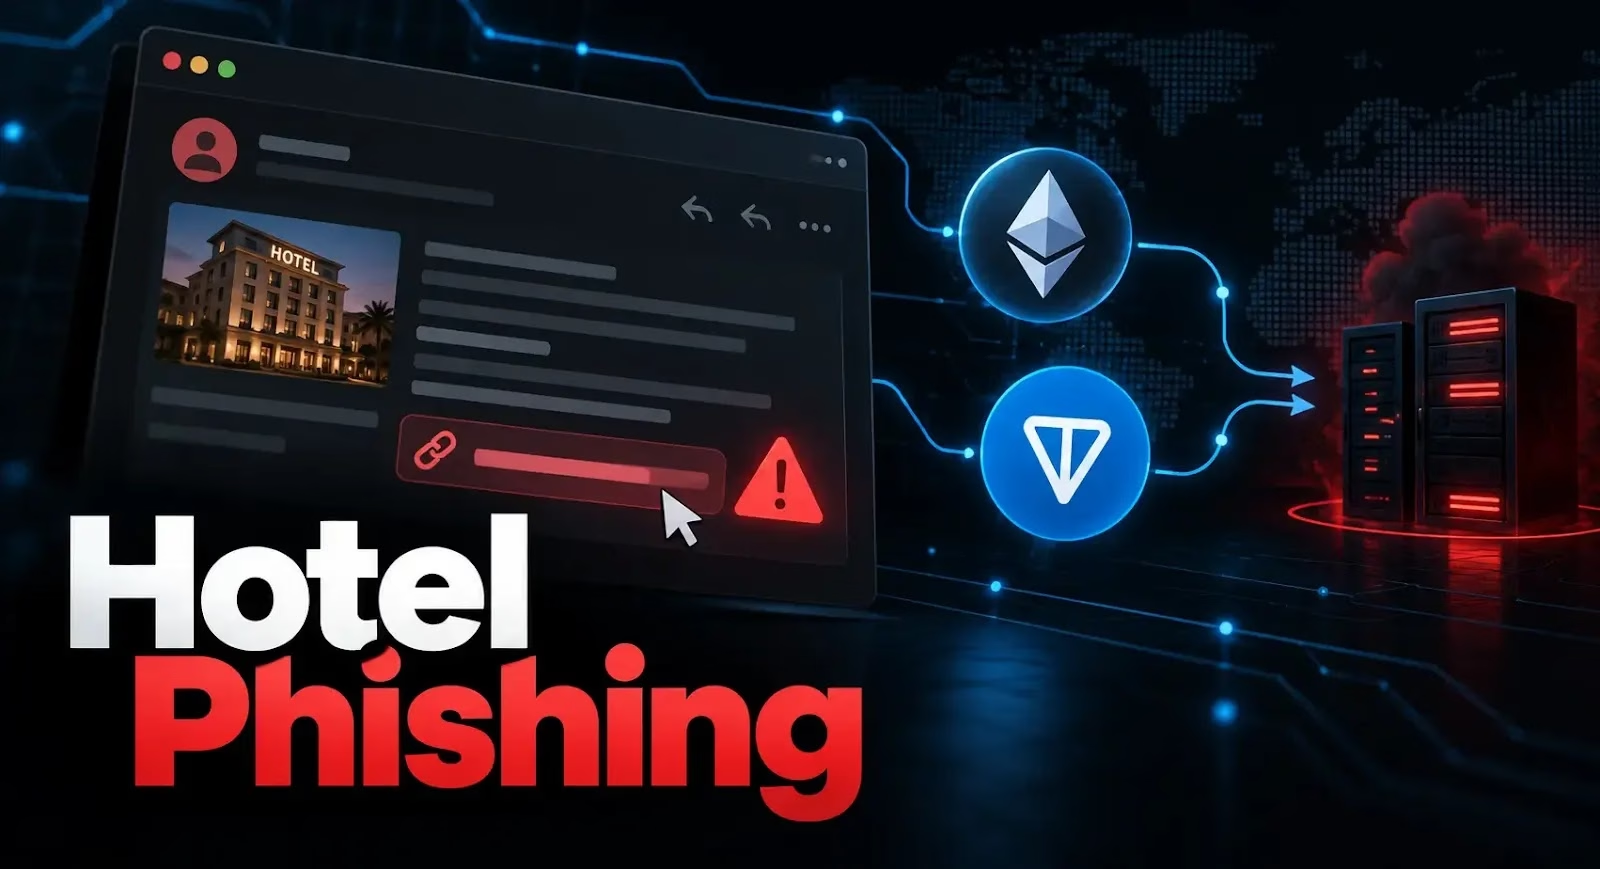
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。
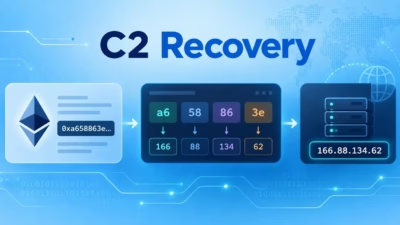
攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存しています。
感染したシステムはこの情報を読み取って現在のサーバーを特定します。そのため運営者は、新たなマルウェアを配布しなくてもインフラを変更できます。
Cofenseは、これらのキャンペーンが過去のBooking.comなりすまし攻撃の延長線上にあると、中程度の確度で評価しています。ただし、複数の別グループがマルウェア配布キットを共用している可能性も排除できないとしています。
メールの標的は、フロント、予約、宿泊客対応を担当する従業員です。メッセージでは、部屋が汚れていた、従業員とトラブルになったなどの問題を訴え、証拠とされる写真や動画の確認を求めます。
法的措置をほのめかして、受信者に急いで返信するよう圧力をかけるメッセージもあります。一方で、通常の宿泊に関する問い合わせから始まるメッセージもあります。
Cofenseは、攻撃者が生成AIを使って文面にバリエーションを持たせている可能性があると、中程度の確度で評価しています。これにより、同じ文言の繰り返しによる検知が難しくなるおそれがあります。
メール内のリンクからは、JPG画像に偽装した悪意のあるWindows LNKショートカットを含むアーカイブがダウンロードされます。ショートカットは本来ファイルやプログラムを開くためのものですが、このファイルは実行されるとマルウェアのインストール処理を開始します。
アーカイブにはダミーのMP4ファイルも含まれており、ダウンロードのたびにサイズが変わります。研究者は、この変化によってファイルのハッシュ値が毎回異なるものになり、静的なハッシュ照合の有効性が下がると見ています。
ショートカットが起動すると、正規のNode.jsランタイムをダウンロードし、EtherRATまたはTONResolverのいずれかをインストールします。
以前のキャンペーンでは、偽のBooking.comページとClickFix方式のCAPTCHA画面が使われていました。被害者は悪意のあるコマンドをWindowsの[ファイル名を指定して実行]ダイアログに貼り付けるよう指示され、PureRATやNetSupport Manager RATなどの脅威が送り込まれました。
EtherRATは、公開JSON-RPCエンドポイントを通じてEthereumのスマートコントラクトを読み取ります。eth_callなどのリクエストでエンコードされた情報を取得し、それをデコードして現在のC2のドメインまたはIPアドレスを割り出します。
TONResolverも同様の手法で、公開TON APIを使ってウォレットアドレスやスマートコントラクトに紐づくデータを取得します。
この設計は、ブロックチェーン基盤をデッドドロップリゾルバーに応用したものです。マルウェアは外部サービスから、別の制御サーバーを指し示す情報を取得します。MITREはこの挙動をATT&CKのサブテクニックT1102.001として追跡しています。
攻撃者は、ブロックチェーンのトランザクションによって保存済みのアドレスを更新できます。感染したマルウェアは、以降の参照時に置き換え後のサーバーを見つけ出すため、新たなペイロードは不要です。
これは個々のC2サーバーが妨害を受けないという意味ではありません。ただ、アドレスを参照する仕組み自体は残るため、ドメインやサーバーがブロックされても、攻撃者は代わりのアドレスを公開できます。
また、公開ブロックチェーンへの問い合わせは、正規の暗号資産アプリケーションの通信と見分けにくい場合があります。そのため、接続先サービスだけに基づく検知は難しくなります。
Cofenseは、メッセージが即時の対応を迫る内容であっても、従業員が届いたクレームを慎重に確認するよう教育することを推奨しています。ホテルは、緊急性に流されることなく、予期しない証拠ファイルを開くよう求める依頼に対して、常に一貫して注意を払う必要があります。
MITREも、デッドドロップリゾルバーの活動への対策として、ネットワーク侵入防止と、許可されていない外部サービスへの接続制限を推奨しています。あわせて、エンコードされたサーバー情報を取得するスクリプトの検知も挙げています。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減のためにANY.RUNを活用しています。チームで試す
翻訳元: https://cyberpress.org/hotel-phishing-exploits-blockchains/