
ハッカー、偽の宿泊客クレームでホテルを標的に ブロックチェーン悪用型RATマルウェアを配布
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。 攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存し
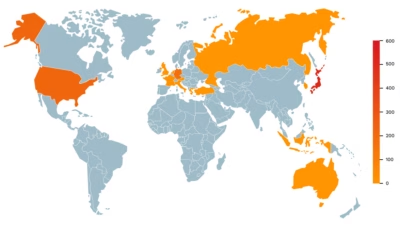
宿泊業界に携わる人々は、宿泊客からのクレーム対応に迅速に応じる必要があります。悪意ある攻撃者は最近、この心理につけ込みました。日本各地のBooking.com提携ホテルを標的に、巧妙なメールを送りつけたのです。攻撃者は不満を抱いた宿泊客を装ってメッセージを送信し、ホテルスタッフに添付された写真やク
攻撃者がホテルをはじめとするホスピタリティ企業を標的に、フィッシングキャンペーンを展開しています。ゲストが撮影した写真を装った悪意のあるZIPファイルを使用し、マルウェアをインストールすることで侵害したシステムへの長期的なアクセスを確立することを目的としています。この悪意ある活動は、MicrosoftとTrend Mi
サイバー脅威アクターが日本国内のBooking.comパートナー施設の従業員を標的にしています。攻撃者は、ゲストからのクレームやレビュー依頼を装ったフィッシングメールを使い、ホテルスタッフに悪意あるファイルを実行させようとしています。 このキャンペーンで