
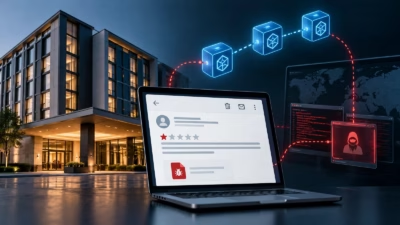
ハッカー、偽の宿泊客クレームでホテルを標的に ブロックチェーン悪用型RATマルウェアを配布
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
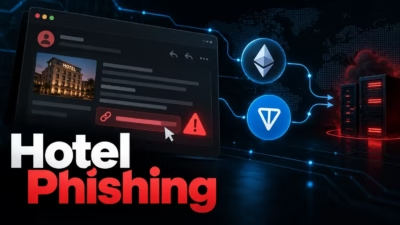
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。 攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存し
ホテルの客室や貸別荘に宿泊した際、自分が安全なのか、知らないうちに誰かに監視されたり撮影されたりしていないか、一度は不安になったことがある人は多いのではないでしょうか。そう考えるだけで、なんとも嫌な気分になるものです。 韓国科学技術院(KAIST)のチームが、シンガポール国立大学およびシンガポール経営
ホテルやカンファレンス会場、ホスピタリティ業界を標的にした大規模なDNSポイズニングキャンペーンが確認され、訪問者から企業のログイン認証情報を盗み出す目的で仕掛けられていると研究者らが警告しています。 このキャンペーンはReliaQuestのサイバーセキュリティアナリストによって特定されたもので、ホテルやカンファレンス
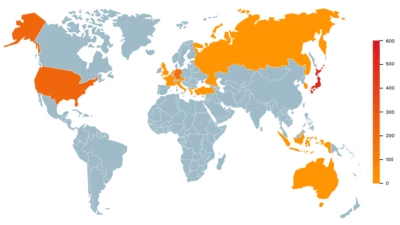
宿泊業界に携わる人々は、宿泊客からのクレーム対応に迅速に応じる必要があります。悪意ある攻撃者は最近、この心理につけ込みました。日本各地のBooking.com提携ホテルを標的に、巧妙なメールを送りつけたのです。攻撃者は不満を抱いた宿泊客を装ってメッセージを送信し、ホテルスタッフに添付された写真やク

Cybernewsがスペインとオーストリアのホテル・宿泊施設プラットフォームからの大規模流出を発見攻撃者は侵害されたアカウント経由でデータを盗み、6.5GBをオープンサーバーに公開約500万人のユーザーが影響を受け、名前、メールアドレス、電話番号、生年月日、IDが収集された個人識別情報を含む何百万のレコー

日本全域で知られているワシントンホテルチェーンは、2026年2月13日にいくつか...