サイバー犯罪者がFacebookやTikTokに偽の割引情報を投稿し、買い物客をフィッシングサイトへ誘導しています。サイトでは決済カード情報やワンタイムパスワードが盗み取られると、Group-IBが警告しました。
「Milk Dragon」(別名NaiLong)と呼ばれるこのフィッシングキットは、2025年10月から活動しています。258件のフィッシングページが確認されており、被害者は66カ国に及びます。
「Milk Dragonは、従来のフィッシングの手口とは顕著に異なります」とGroupIBは指摘しています。
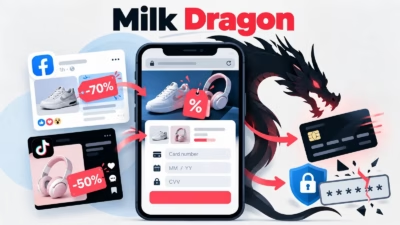
運営者は、恐怖心や切迫感をあおる偽の罰金通知、荷物の配送トラブル、銀行の警告といった手口を使いません。代わりに、SNS上のマーケットプレイスの出品情報に悪意あるリンクを投稿し、人気ブランドや消費財の大幅な限定割引で被害者を誘います。
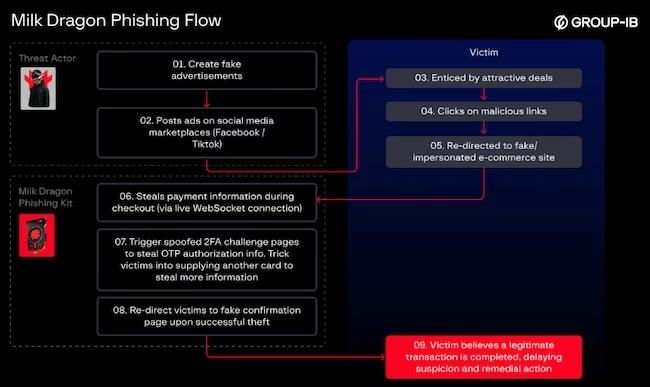
Milk Dragonのフィッシングの流れ(出典: Group-IB)
「この手口は、別の種類の恐怖、つまり買い逃しへの恐怖(FOMO)で被害者を引き込みます」と研究者らは記しています。
偽ショップが装うブランドは、化粧品やファッション、飲食品、家庭用品、ベビー用品、玩具、さらに地域のスーパーマーケットなど21にのぼります。LEGO、Calvin Klein、Aeon Malaysiaなどの名前がおとりに使われています。
リンクは一般的なマーケットプレイスの出品情報に紛れて表示されます。そのため、ユーザーは狙われているとは感じにくく、疑う理由も少なくなるとGroup-IBは説明しています。惰性でスクロールしている人に届くよう、誘い文句が作り込まれています。
投稿の一部は偽のプロフィールから行われているとみられます。こうしたアカウントはAI生成コンテンツを掲載しており、フォロワーを購入している可能性があります。「これらのアカウントを運営者自身が管理しているのか、地下の配布サービスが管理しているのかは、現時点では不明です」
偽のチェックアウトの仕組み
被害者が悪意ある広告や投稿に反応すると、割引商品を販売するオンライン小売店に偽装したWordPressサイトにリダイレクトされます。このショップは、正規のEコマースプラグインであるWooCommerceで動作しています。加えて、「BytePress」というカスタムプラグインが導入されており、チェックアウト画面に偽のクレジットカード決済と偽のPayPal決済の選択肢を追加しています。
BytePressは、チェックアウトページを、永続的なWebSocket接続を通じて運営者のコマンド&コントロール(C2)サーバーにも接続します。決済ページに入力した内容は、フォームを送信する前であっても、1文字ずつ運営者に届きます。運営者はこの同じ接続を使い、買い物客を別のページへ移動させたり、カードを承認、拒否、ブロックしたり、独自の通知を表示したりできます。
カード情報を送信すると、偽のTurnstile読み込みページが表示されます。その間に運営者は、正規の3Dセキュア(3DS)決済サイトが出す2要素認証の画面を模した、偽の認証ページを選択します。被害者がワンタイムパスワードを入力すると、運営者はそれを中継して不正な取引を承認したり、アカウントを乗っ取ったりします。
詐欺の最後には偽の注文確認が表示されます。これにより、被害者は異変に気づかず、カードの利用停止などの対応も遅れます。
盗まれたデータの再利用
Group-IBはこのキットの運営者向けパネルとカスタムプラグインを分析しました。その結果、犯罪者がどのようにキャンペーンを運営し、規模を拡大しているかが明らかになりました。
「ダッシュボードでは、パネルに紐づくすべてのフィッシングサイトのパフォーマンスを、運営者が一元的に把握できます。サイトごとに、訪問者数、送信された注文の総数、完了した支払いといった主要な指標が表示されます。これにより、運営者は個々のキャンペーンの効果をひと目で測れます」
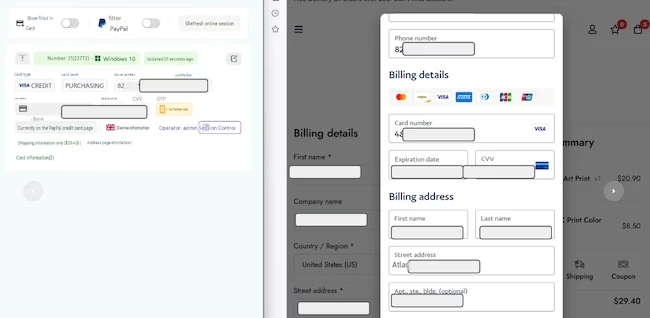
リアルタイムのキー入力キャプチャの例(出典: Group-IB)
パネルには、被害者ごとに決済カード情報、個人情報、デバイスのメタデータ、注文内容が保存されます。アフィリエイトは後からこれらの記録に戻ることができます。そのため、被害者はそれぞれ再利用可能なプロファイルとなり、一度詐欺に引っかかった人を犯罪者が再び狙えるようになります。
被害者がデータを入力するたびに、運営者にはブラウザーまたはTelegramボット経由で通知が届きます。盗まれたカードには、BINに基づいて種類と発行銀行のタグが付与されます。ライブセッションビューでは、被害者が入力したデータと並べて、次に何をしているかを確認できます。
アフィリエイトは、キャンペーンの標的国に合わせた偽の認証ページを作成することもできます。調査対象のパネルには、36の金融機関を装ったテンプレートが含まれていました。
「このキットのロールベースのアクセス制御により、詐欺組織は複数のサブスクリプションを購入しなくても、管理しやすいフィッシング基盤を利用できます。そのため、スキルの低い犯罪者でも参入しやすくなります。また、複数の被害者が1台のC2サーバーに集約されるため、1回の展開で処理できる被害者の数も増えます」と、研究者らは補足しています。
Group-IBは、SNS上の広告やサードパーティーのリンクには警戒し、大幅な割引や期間限定の割引は危険信号とみなすよう呼びかけています。このようなサイトにカード情報を入力してしまった場合は、ただちに銀行またはカード発行会社に連絡する必要があります。
企業に対しては、紛らわしいドメインを監視し、早期に削除を要請するよう推奨しています。あわせて、不審なカード利用や通常と異なるチェックアウトの動きも監視するよう求めています。
翻訳元: https://www.helpnetsecurity.com/2026/10/05/milk-dragon-phishing-fake-discounts/