中国のスパイ集団が狙うのは、バグではなく信頼
中国のサイバースパイ集団が、米国のAI専門家コミュニティに入り込む新たな手口を使い始めました。脆弱性は突きません。突くのは信頼です。
この集団「TA419」は、Anthropicの社員やホワイトハウスに近い人物になりすましました。AI政策をめぐる、もっともらしい会話に標的を引き込み、その後、有効なMicrosoft 365のセッションを盗むために作られた罠を仕掛けています。
TA419とは
Proofpointは、TA419が中国の利害と結びついていると見ています。同社は少なくとも2025年4月からこの集団を監視してきました。以前の攻撃対象は、米国と日本のシンクタンク、大学、防衛関連企業、法律事務所の職員でした。
今回、TA419が狙ったのは、外交政策、国家安全保障、新興技術に携わる人々です。
なりすましによる誘い
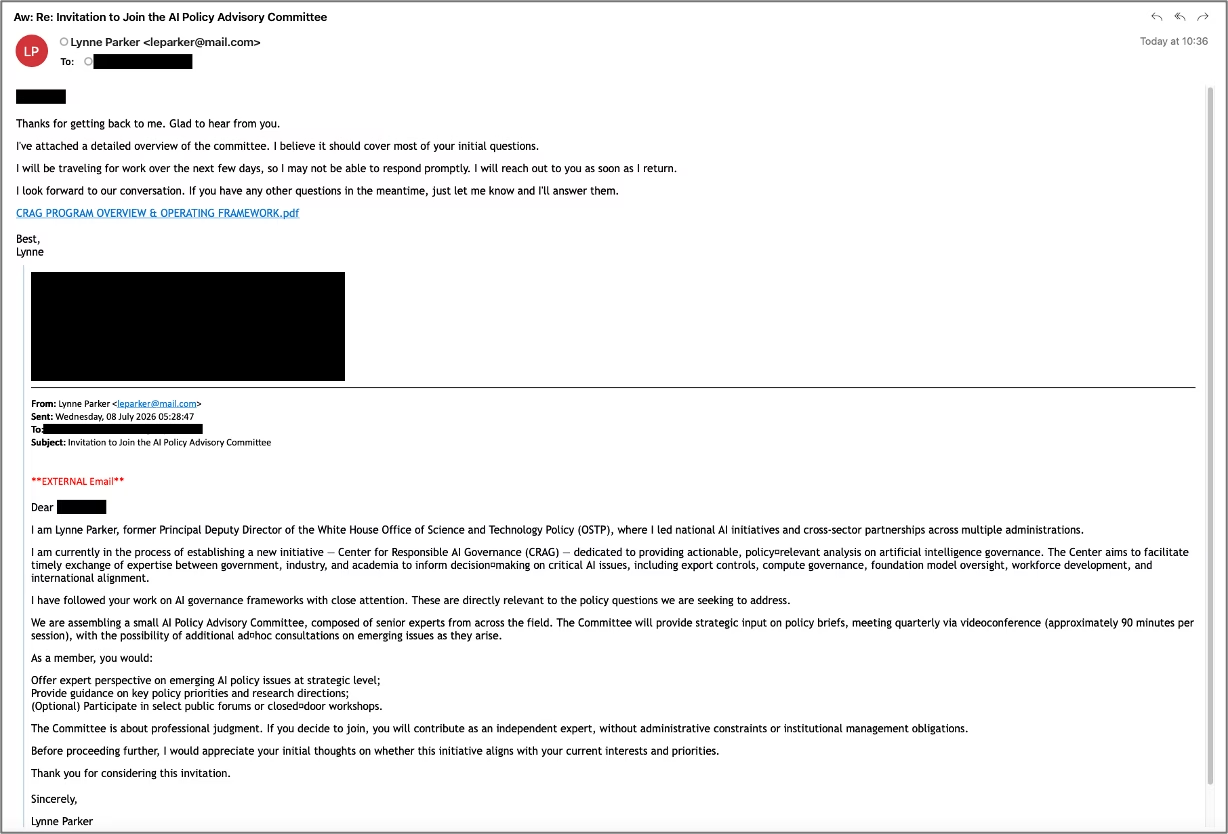
2026年7月、攻撃者はホワイトハウス科学技術政策局(OSTP)の元高官になりすましました。著名な国際経済の専門家を装うケースもありました。
攻撃者は被害者に対し、架空のAI政策諮問委員会への参加を持ちかけました。あるいは、輸出規制とサプライチェーンに関する米上院の報告書への協力を求めました。
危険なリンクが現れるのは、被害者が返信した後だけです。そのため、最初のメールは通常のビジネス上の挨拶にしか見えませんでした。
技術的な罠
ここからが技術的な部分です。短縮リンクをクリックすると、複数のリダイレクトと偽のOneDrive画面を経て、ログインページにたどり着きます。
ブラウザ内に表示される偽のウィンドウ
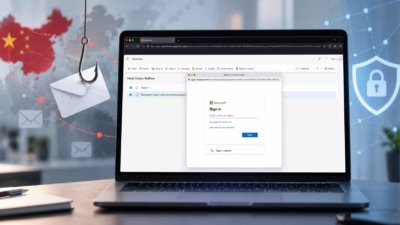
TA419は、Frameless BitBをベースにしたブラウザ・イン・ザ・ブラウザ(BitB)の手法を使いました。このキットは、悪意あるページの中に、本物そっくりのサインインウィンドウを描画します。
リアルタイムプロキシとして働くEvilginx
偽の画面だけが、この集団の道具ではありません。キットにはEvilginx用のphishletが含まれています。これにより、攻撃者のインフラは、被害者と本物のMicrosoft 365およびEntra IDの間に立つプロキシになります。
ユーザーは実際にサインインします。被害者はパスワードを入力し、MFAの承認も行います。その間、プロキシは一連の処理を監視し、ログイン成功の結果を収集します。
セッションCookieが重要な理由
セッションCookieこそが最大の標的です。有効なトークンがあれば、攻撃者はもうパスワードを必要としません。多要素認証のチェックを再び通過する必要もありません。
こうしたセッションハイジャックは特に危険です。サインインの過程が、外から見るとまったく普通に見えかねないからです。
狙いはモデルの窃取ではなく情報収集
Proofpointの調査は、このキャンペーンを諜報活動と位置づけています。目的は、米国のAI政策や規制を理解することであり、モデルそのものを盗むことではありません。
翻訳元: https://meterpreter.org/ta419-phishing-campaign/