
KGB RAT、Webカメラ盗撮とパスワード窃取に加え、被害者を怖がらせる「お楽しみ」メニューまで搭載
月額わずか150ドルからハッキングフォーラムで販売されているWindows向けトロイの木馬が、購入者に対し、被害者のWebカメラ、マイク、キー入力、保存済みパスワードへのアクセスを約束しています。さらに、画面の向こう側にいる人を怯えさせるために作られた機能一式も付属しています。 「KGB RAT」と呼
月額わずか150ドルからハッキングフォーラムで販売されているWindows向けトロイの木馬が、購入者に対し、被害者のWebカメラ、マイク、キー入力、保存済みパスワードへのアクセスを約束しています。さらに、画面の向こう側にいる人を怯えさせるために作られた機能一式も付属しています。 「KGB RAT」と呼
KGB RATは、正規の管理ソフトウェアを装って販売されているWindows向けのリモートアクセス型トロイの木馬(RAT)です。監視機能や認証情報の窃取機能、設定次第で変更できる悪意ある機能に加え、Windows Defenderの回避をうたう組み込み型クリプターを備えています。 研究者らは、難読化されていないペイロ
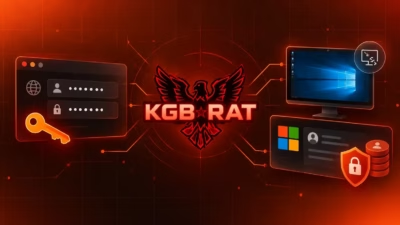
保存された認証情報を狙いつつ、感染したコンピューターを攻撃者が持続的に制御できるようにするWindows向けリモートアクセス型トロイの木馬(RAT)が確認されました。 この認証情報の窃取活動では、ブラウザーのパスワードやリモートデスクトップの認証情報、Microsoftアカウントのトークンに関連するWindowsボー
Infosecurityに共有されたGroup-IBの新たな調査結果によると、ASOSへのハッキングとされる事案に関連するTelegramアカウントは、かつてゲーム内アイテム取引のフォーラムで活動していました。 Group-IBの脅威リサーチ部門
「Milk Dragon」は偽ECサイトとSNS上の特売情報を使い、決済情報を盗むマルウェアは、フォーム送信前であっても認証情報とMFAコードをリアルタイムで窃取するキャンペーンは66カ国の被害者を標的にし、信頼されたブランドや銀行を悪用したLegoやCalvin Kleinといった大手ブランドの商品を大幅に値引
サイバー犯罪者がFacebookやTikTokに偽の割引情報を投稿し、買い物客をフィッシングサイトへ誘導しています。サイトでは決済カード情報やワンタイムパスワードが盗み取られると、Group-IBが警告しました。 「Milk Dragon」(別名NaiLong)と呼ばれるこのフィッシングキットは、20
「Operation KillSwitch」でKillSecを壊滅、インフラ、暗号資産、110TBのデータを押収捜査で中核メンバーを特定、主要な運営者を含む複数人を逮捕KillSecは医療、金融、政府機関、中小企業を狙い、1,000件の攻撃を主張悪名高いランサムウェア集団KillSecが、事実上消滅しました。Eu
法執行機関は、数百件のサイバー攻撃に関与したとみられる多発型のランサムウェア集団に対して強制捜査に踏み切り、首謀者とされる16歳の容疑者を逮捕しました。 欧州刑事警察機構(Europol)によると、KillSecは2024年から活動を続けており、この間に少なくとも500件の攻撃を成功させました。ただし、実際の攻
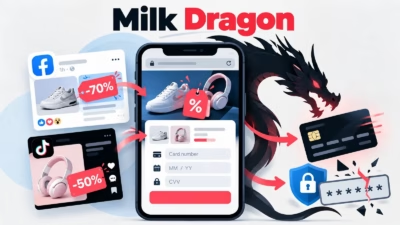
「Milk Dragon」(別名NaiLong)と呼ばれるフィッシング・アズ・ア・サービス(PhaaS)が、割引をうたうFacebookやTikTokの投稿を悪用し、決済カード情報の窃取と多要素認証(MFA)のワンタイムコードの傍受を行っています。インシデント対応計画 Group-IBは、2025年10月以降にこのキ
RemControlと呼ばれる新種のAndroidバンキング型トロイの木馬が発見されました。偽のTVアプリをインストールさせて端末を乗っ取り、銀行PINを盗み出す手口であることが、Group-IBの調査で明らかになりました。 研究者らは、このマルウェアがイタリア、フランス、スペイン、ポーランド、ポルト
すべての記事を読み込みました