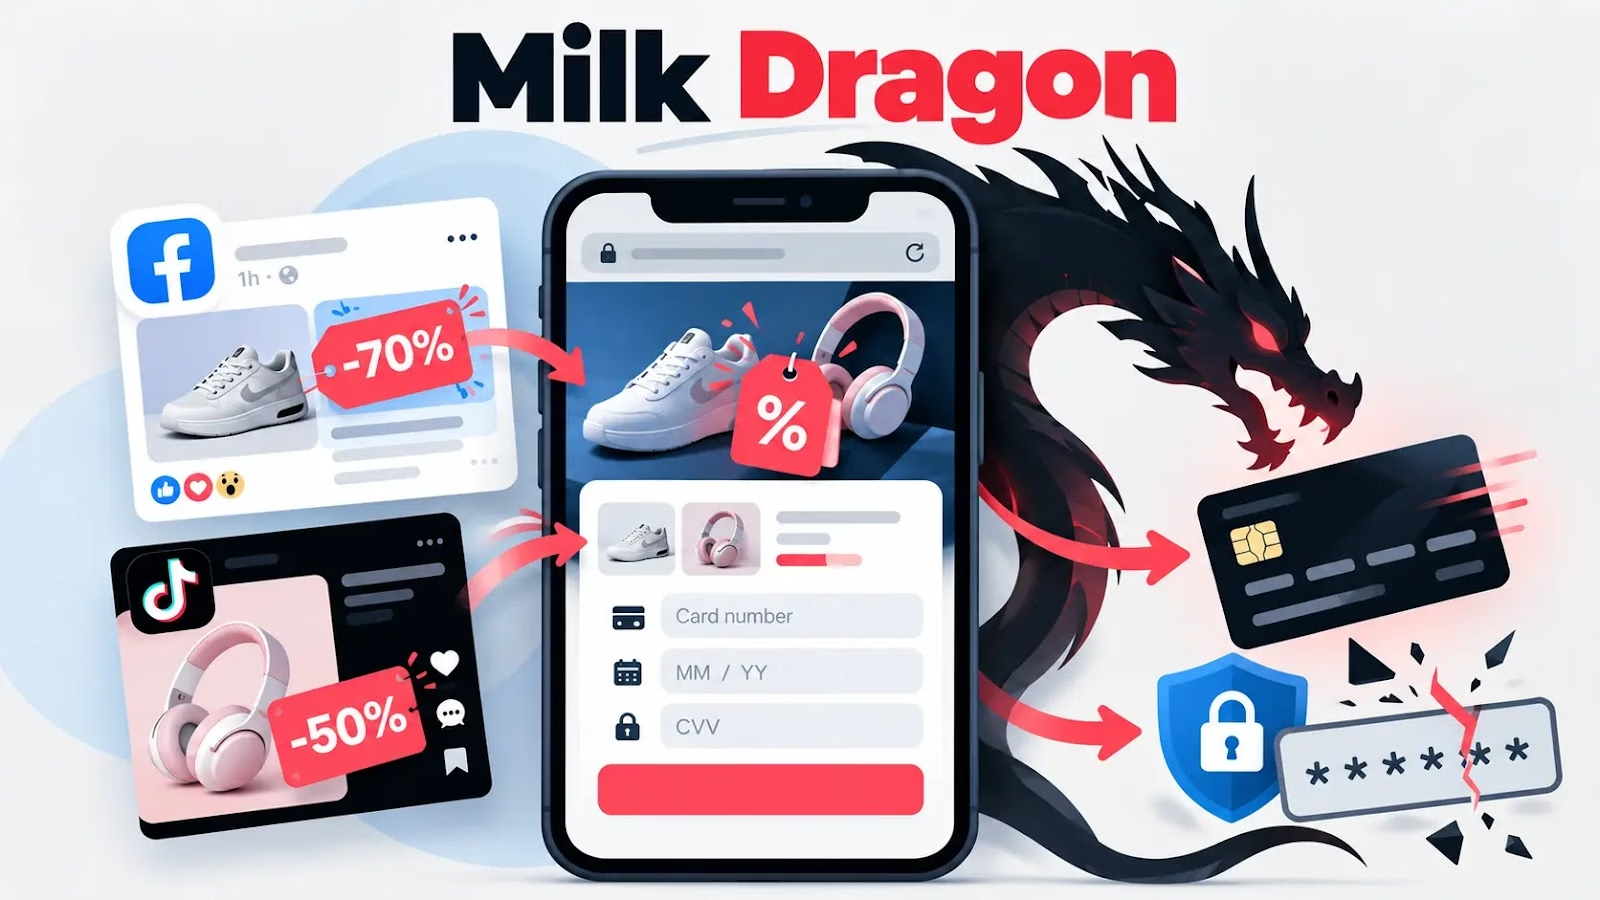
「Milk Dragon」(別名NaiLong)と呼ばれるフィッシング・アズ・ア・サービス(PhaaS)が、割引をうたうFacebookやTikTokの投稿を悪用し、決済カード情報の窃取と多要素認証(MFA)のワンタイムコードの傍受を行っています。
インシデント対応計画
Group-IBは、2025年10月以降にこのキットと関連する258件のフィッシングページを確認しました。被害者は66カ国に及びます。
Milk Dragonの運営者は、従来のような配送不能通知、銀行の警告、アカウントロックの通知には頼りません。代わりに、ソーシャルコマースでの消費行動を突いています。
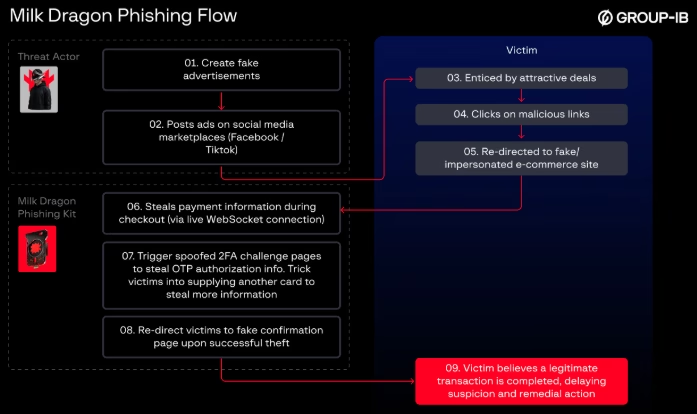
被害者はまず、よく知られたブランドの商品を大幅に値引きするという投稿を目にします。その後、正規のECサイトを装った偽のオンラインストアへ誘導されます。
この手口は「乗り遅れたくない」という心理(FOMO)を悪用します。信頼するソーシャルメディアのタイムラインに自然に流れてくるオファーは、一方的に届くメールやSMSよりも、はるかに疑われにくいためです。
調査で挙げられた例には、LEGO、Calvin Klein、Aeon Malaysiaなどがあります。
このキャンペーンが狙うのはカード情報だけではありません。36種類の銀行向けテンプレートを備え、認証情報を奪ってAiTM(中間者)型の不正を実行できるように設計されています。
感染チェーンは、FacebookやTikTokに掲載されるマーケットプレイス風の広告や、一見普通の投稿から始まります。これらの投稿は、破格の割引をうたっています。
攻撃者は、AI生成コンテンツで作り込み、フォロワー数も水増しした偽プロフィールを使い、信頼性を装うことがあります。
誘導用の投稿をクリックすると、オンライン小売店を装ったWordPressベースのフィッシングサイトに到達します。
この悪意あるストアはWooCommerceを利用しています。WooCommerceは、WordPress向けの正規のECプラグインです。これを使って、本物らしい商品ページ、カート、決済の流れを作り上げています。
おなじみのソフトウェアを使えば、信憑性の高い購買体験を作る手間が減ります。運営者は、ブランドを偽装した新しいページを素早く展開できます。
Milk Dragonはさらに、「BytePress」というカスタムの悪意あるWordPressプラグインを追加します。
このプラグインは、不正なクレジットカード決済とPayPal決済をWooCommerceのチェックアウトに挿入し、サイトを運営者のコマンド&コントロール(C2)基盤に接続します。
Group-IBが確認したこのフィッシングキットは、化粧品、ファッション、飲食料品、ホーム・ベビー用品、玩具、地域スーパーマーケットチェーンなど、さまざまな業種の21ブランドを装っていました。
Group-IBによると、この接続にはSocket.IOの持続的なWebSocket通信が使われています。そのため、被害者が入力したデータは、フォーム送信後にまとめて送られるのではなく、1文字ずつ攻撃者へ流れ込みます。
インシデント対応計画
Milk Dragonフィッシングキット
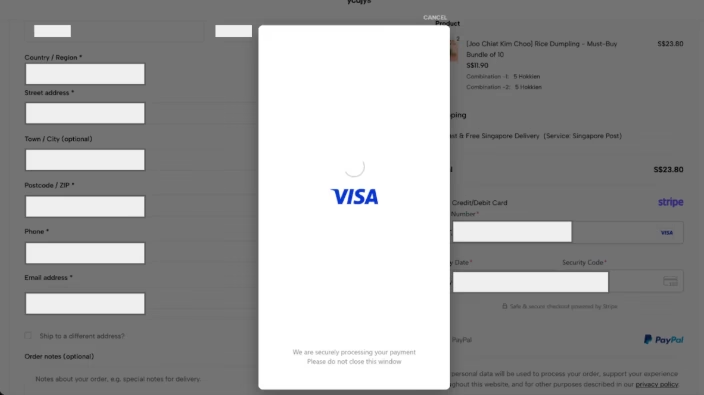
被害者がカード情報を入力すると、ページには偽の読み込み画面(「ターンスタイル」画面)が表示されることがあります。その間に運営者は、正規の3Dセキュア認証に対応する認証ページを選びます。
続いて被害者には、偽のワンタイムパスワード入力画面、またはアプリ認証の確認画面が表示されます。
運営者はコードをリアルタイムで収集して中継することで、コードの期限が切れる前に不正取引の承認を試みることができます。
この点は、OTP方式のMFAが抱える重要な限界を示しています。正規の銀行や決済認証のフローと、攻撃者が管理するプロキシを確実に見分けられる場合にのみ、取引を守る効果が得られるということです。
被害者は偽のターンスタイル読み込みページに遭遇します。その間に運営者は、正規の3DSサイトが発行する特定の多要素認証(MFA)を完了させるよう、被害者を誘導します。
カード情報と認証コードを収集し終えると、Milk Dragonは標的を偽の注文確認ページへリダイレクトします。
この最後のステップは、運用上きわめて重要です。被害者が不審に思うのを遅らせ、銀行への連絡やカードの利用停止までの時間を詐欺師が稼げる可能性があるためです。
Milk Dragonは、少なくとも2025年10月以降、Telegramのコミュニティで販売されているとされます。サブスクリプションは月額300 USDTからです。
購入者は、一元化された運営者向けパネルへのアクセス、継続的なアップデート、サポートサービスを受けられます。
このパネルは、ロールベースのアカウントや、複数のフィッシングサイトの同時運用に対応しています。さらに、訪問者数とコンバージョンの追跡、カードBINのタグ付け、被害者セッションのライブ監視、Telegram通知、窃取した個人情報や決済情報の一元保管といった機能も備えています。
アフィリエイト(提携者)は、簡略化されたセットアップ手順を使い、コンテナ化されたパネルのインスタンスを展開できるとされます。大規模な決済フィッシングを運用するために必要な技術的スキルは、これによって低くなっています。
Milk Dragonは、フィッシングがすでに受信トレイやテキストメッセージの枠を大きく超えていることを示しています。
ユーザーは、ソーシャルメディア上の極端な割引を、確認すべき場面と捉える必要があります。広告に埋め込まれたリンクをたどらず、公式アプリか手入力したウェブサイトのアドレスから小売店にアクセスしてください。
組織には、ブランドを悪用するドメイン、ソーシャルメディア上のなりすまし、本物に似せたチェックアウトページ、不正な決済フローに伴うWebSocketを使ったデータ窃取のパターンを監視することが求められます。
不審なサイトにカード情報や3Dセキュアのコードを入力した可能性がある消費者は、まずカード発行会社に連絡してください。そのうえで、カードの利用停止または再発行、取引内容の確認を行い、チェックアウトの過程で入力した認証情報は使い回さないようにしてください。
インシデント対応計画
SOCのアラート調査を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現: SOCにTI Lookupを導入
翻訳元: https://gbhackers.com/milk-dragon-phishing-kit/