法執行機関は、数百件のサイバー攻撃に関与したとみられる多発型のランサムウェア集団に対して強制捜査に踏み切り、首謀者とされる16歳の容疑者を逮捕しました。
欧州刑事警察機構(Europol)によると、KillSecは2024年から活動を続けており、この間に少なくとも500件の攻撃を成功させました。ただし、実際の攻撃件数はその2倍にのぼるとされています。
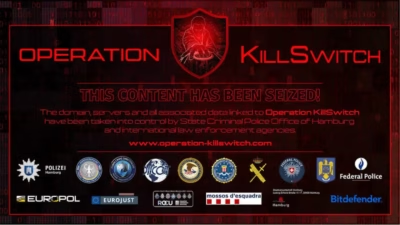
ドイツ警察が主導した「Operation KillSwitch」では、同集団のリークサイトを押収し、少なくとも110TBの盗難データが公開されるのを阻止したと説明しています。
警察は合計5台のサーバーを押収しました。これらは同集団の活動管理や被害者から盗んだデータの保管に使われていたものです。KillSecが運営していたドメインも押収され、現在はアクセスすると警察による押収通知に転送されます。
KillSecに関する関連記事:KillSecランサムウェア、ブラジルの医療ITベンダーを攻撃
Europolによると、このRaaS(Ransomware-as-a-Service)集団は、ソフトウェアの脆弱性や、保護が不十分なクラウドストレージのアクセスポイントを突いて組織を標的にしていました。
捜査に参加したGroup-IBは、同集団が公に犯行を主張した被害者274件を特定しました。その大半は米国の組織(35%)とインドの組織(17%)でした。
同集団はWindowsとVMware ESXi仮想化環境向けの暗号化ツール(ロッカー)を使用していましたが、常に暗号化を行っていたわけではなく、データの窃取と恐喝だけを行うケースもありました。ランサムウェアの運営者であると同時にデータブローカーとしても活動していたとみられ、盗んだデータを5000ドルから50万ドルで売りに出していました。
Group-IBによると、KillSecの活動は少人数の中核チームに依存していました。このチームがロッカーを開発し、ビルドのたびに承認していたということです。
中核メンバーを逮捕
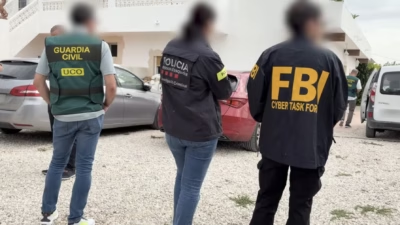
当局はスペイン、ギリシャ、ルーマニア、英国で計8件の家宅捜索を実施し、証拠や資産を押収しました。また、管理者兼主要な実行役とみられる16歳の少年を含む3人を仮逮捕しました。
報道によると、この少年はルーマニア国籍で、スペインのアリカンテで逮捕されました。
ほかに、2026年8月に18歳になった開発者とみられる人物がいます。捜査当局は、交渉役とみられる3人目の人物と、アフィリエイトだった別の1人も特定しました。
Group-IBのCEOであるDmitry Volkov氏は、次のように述べています。「KillSecのアフィリエイトは、病院、政府機関、金融機関など、人々が最も頼りにしている組織を狙いました」
「こうした集団が悪用する弱点を塞ぐことは不可欠ですが、それだけでこの種の活動を終わらせることはできません。サーバーは数週間で入れ替えられますが、プラットフォームを構築し、あらゆる攻撃を承認する人間は代えがききません。彼らを特定し、法執行機関による訴追を支援することで、摘発は一時的な中断から完全な終結へと変わります」
これに関連して、米当局は、英国在住のオランダ国籍の人物をKillSec関連の容疑で起訴したと発表しました。
Fouad Eltibrizi容疑者(通称Archduke)は9月30日に英国警察に逮捕されました。ハッキングと恐喝に関連する罪に問われており、最長で禁錮10年が科される可能性があります。
翻訳元: https://www.infosecurity-magazine.com/news/police-target-killsec-ransomware/