
BigBear 2 PhaaSキャンペーン、Microsoftの認証情報5000件超を窃取
セキュリティ研究者らは、新たなフィッシング・アズ・ア・サービス(PhaaS)の運用を発見しました。この運用ではすでに被害者から5100件を超えるMicrosoft 365認証情報レコードが窃取されたとみられています。 CloudSEKによると、Bigbear 2.0はアドバーサリー・イン・ザ・ミドル(AiTM)
セキュリティ研究者らは、新たなフィッシング・アズ・ア・サービス(PhaaS)の運用を発見しました。この運用ではすでに被害者から5100件を超えるMicrosoft 365認証情報レコードが窃取されたとみられています。 CloudSEKによると、Bigbear 2.0はアドバーサリー・イン・ザ・ミドル(AiTM)
フィッシング・アズ・ア・サービス(PhaaS)型のフレームワーク「BigBear 2.0」が、258組織で多要素認証(MFA)を突破し、5,000件を超えるMicrosoft 365の認証情報を窃取していたことが分かりました。 サイバーセキュリティ企業CloudSEKの研究者らは同サービスの管理パネルへの管理者アクセ
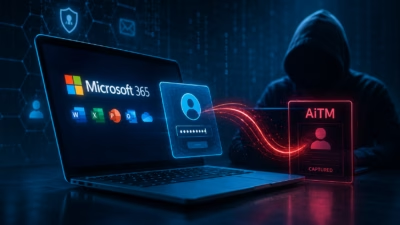
サイバーセキュリティ企業Huntressによる新たな調査によると、新たに発見されたフィッシング・アズ・ア・サービス(PhaaS)キットが、被害者のパスワードではなくアクティブなログインセッションを盗み出すことで、Microsoft 365アカウントを乗っ取るために使われています。この手法により、攻撃者
AnonyMousKITは、盗難に遭ったApple製デバイスを収益化可能な資産へと変える、AI対応のフィッシング・アズ・ア・サービス(PhaaS)プラットフォームです。 このサービスは、端末の所有者のパスコード、Apple IDの認証情報、そしてリアルタイムの二要素認証(2FA)コードを自動的に収集します。これらの情
フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「AnonyMousKIT」が、盗難iPhoneのアクティベーションロックを解除するために必要なApple IDの認証情報の窃取を自動化していることが、SOCRadarの調査で判明しました。 「相対パスをそのまま使用するという重大な欠陥を突
メキシコの金融セクターが、産業化されたフィッシングの脅威にさらされています。「Balonx Sistema」は、メキシコをターゲットとするPhishing-as-a-Service(PhaaS)プラットフォームで、少なくとも2025年10月以降、1,100人を超える銀行利用者から認証情報や金融データを窃取してきました
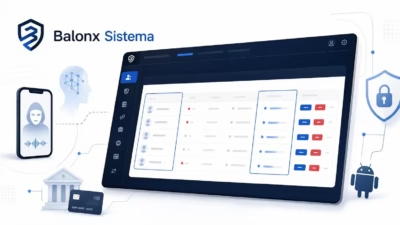
メキシコの金融セクターが、フィッシング詐欺プラットフォーム「Balonx Sistema」による脅威の高まりに直面しています。このPhaaS(Phishing-as-a-Service)は、20行を超える銀行を標的にしています。 この攻撃活動は、リアルタイムフィッシング、Androidマルウェア、ローテーションするド
新たに発見されたフィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「AnonyMousKIT」は、盗まれたApple端末のロック解除やアクティベーションロック機能の無効化に使われるコードの取得を自動化しています。 この違法サービスは2024年初頭から稼働しており、盗難iPhoneの販売、Apple IDの

フィッシング・アズ・ア・サービス(PhaaS)「Balonx Sistema」がリアルタイムOTP窃取、Androidマルウェア、AI生成のビッシング通話を組み合わせたことで、メキシコの銀行業界はより組織化された詐欺の脅威に直面しています。Antivirus& Malware Balonxは従来型の認証情報収

メキシコの金融セクターで、20行を超える銀行を標的とするフィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「Balonx Sistema」による脅威が拡大しています。 Group-IBの研究者によると、この攻撃活動はリアルタイムフィッシングと多要素認証(MFA)の傍受、Androidリモートアクセス型トロ
すべての記事を読み込みました